
Vi använder kakor
Vi använder nödvändiga kakor för att webbplatsen ska fungera. Med ditt samtycke vill vi också använda analyskakor för att se hur webbplatsen används, och funktionella kakor för chatt och videor. Ändra ditt val när som helst under Kakinställningar. Läs vår kakpolicy
Sårbarhetsskanning för Google Cloud
Hitta felkonfigurationer och sårbarheter i alla dina Google Cloud-projekt
Anslut varje Google Cloud-projekt med läsbehörighet. SeqOps kontrollerar konfigurationen och rangordnar varje fynd efter allvarlighetsgrad. Dina resultat finns i en vy tillsammans med AWS, Azure och dina servrar.
- 14 dagars gratis provperiod
- Läsbehörighet till molnet
- Första resultaten inom 24 timmar
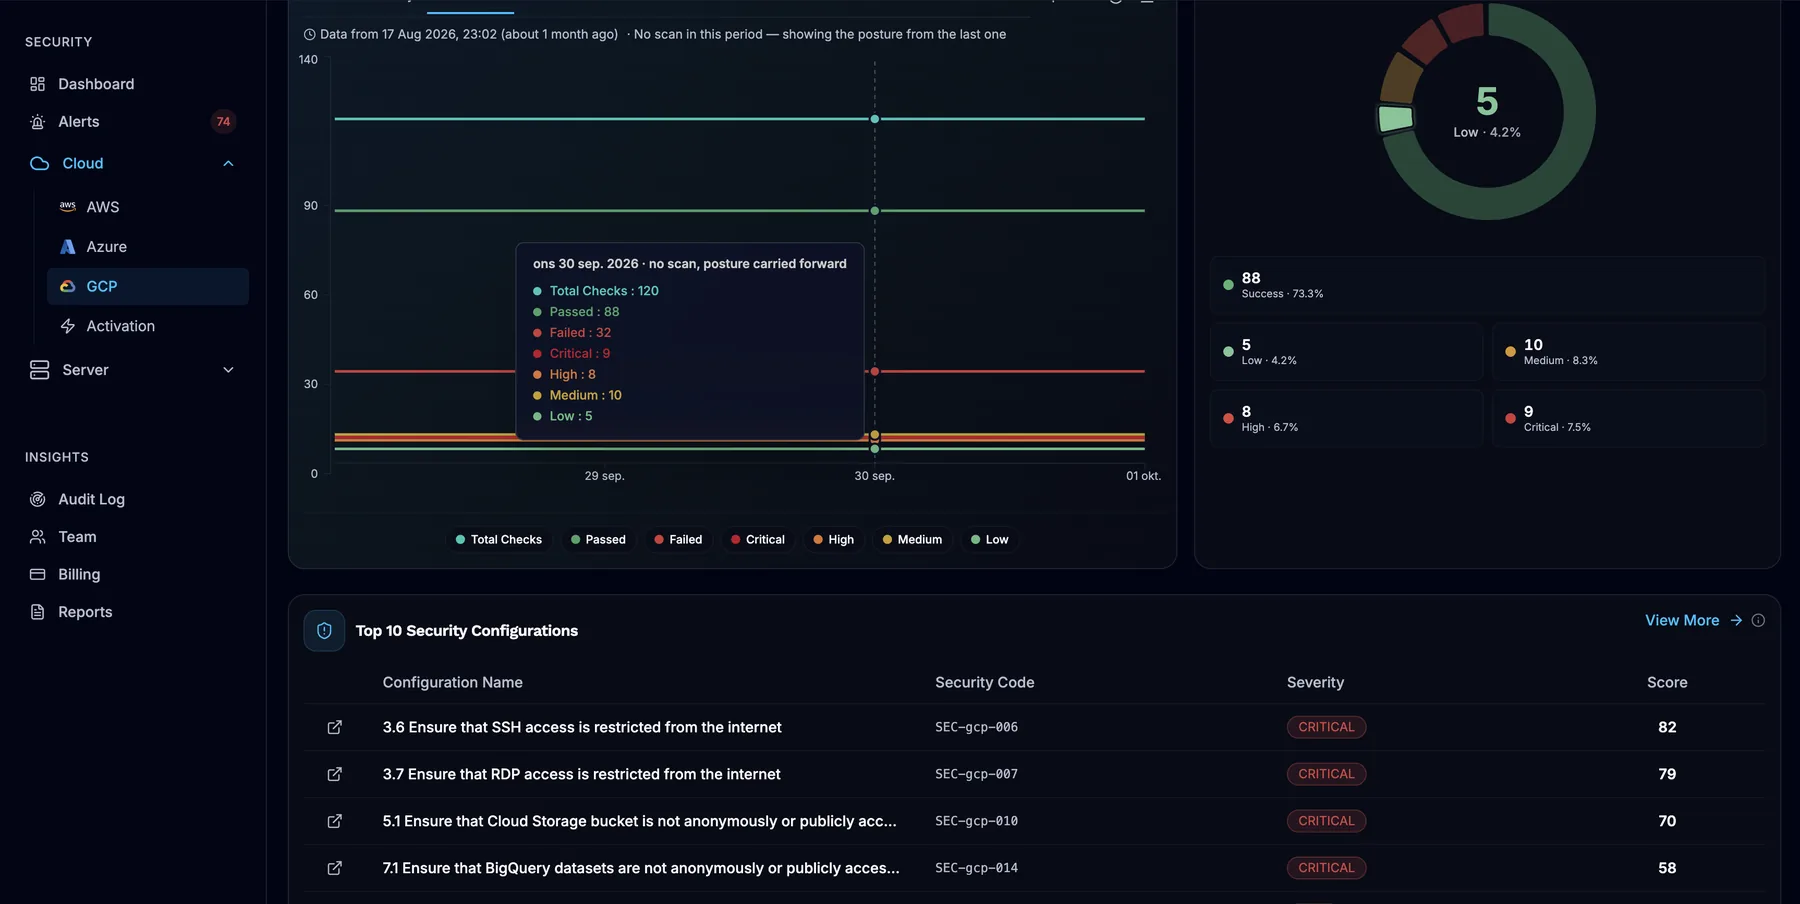
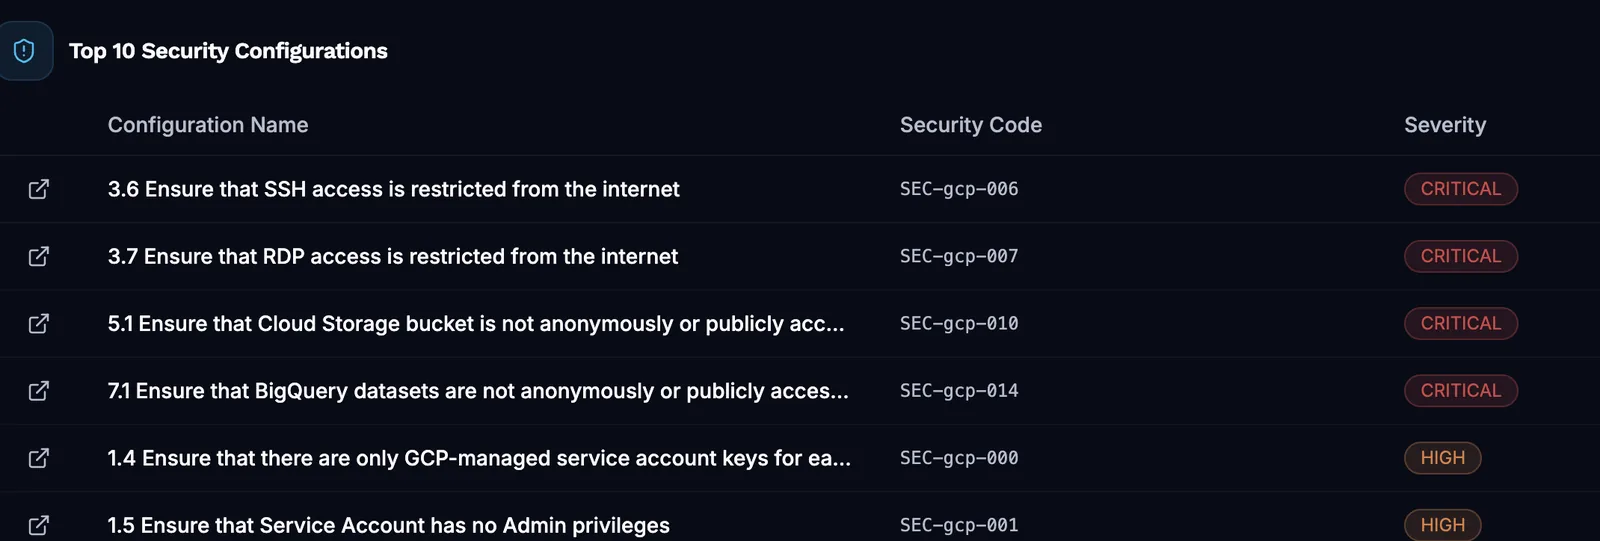
Google Cloud är sällan ditt enda moln
Få team kör allt på ett ställe. Ett Google Cloud-projekt finns ofta bredvid AWS-konton, Azure-prenumerationer och lokala servrar.
Varje plattform har sin egen konsol, sina egna begrepp och sin egen lista med varningar. Att jämföra dem för hand tar tid, och de riskabla punkterna försvinner i mängden.
SeqOps ansluter dina Google Cloud-projekt med läsbehörighet och lägger till deras fynd i samma prioriterade vy. En skala för allvarlighetsgrad, ett arbetsflöde och en uppsättning rapporter täcker alla plattformar du ansluter.
Det här kontrollerar SeqOps i Google Cloud
SeqOps hittar resurserna i varje anslutet projekt automatiskt. Sedan kontrolleras deras konfiguration för sårbarheter, felkonfigurationer och åtkomstrisker.
- Beräkningsresurser och hur de är konfigurerade
- Lagringsresurser och deras åtkomstinställningar
- Nätverksresurser och deras konfiguration
- Identitetsresurser och de behörigheter som är kopplade till dem
- Databasresurser och hur de är konfigurerade
- Compliancekontroller från Google Cloud-katalogen (5 poster), mappade till många complianceramverk
- Installerad programvara på instanser som kör SeqOps-agenten (Windows eller Linux)
- En allvarlighetsgrad för varje fynd: Kritisk, Hög, Medel, Låg eller Informativ
Anslut ett projekt och få resultat inom 24 timmar
Steg 1: Skapa ett tjänstekonto
Skapa ett tjänstekonto med rollen Viewer i ditt projekt. Skapa och ladda ner en JSON-nyckel för kontot. Rollen Viewer ger SeqOps läsbehörighet.
Steg 2: Aktivera två API:er
Aktivera Cloud Resource Manager API och Compute Engine API. Båda är avstängda som standard i nya projekt. Utan dem misslyckas anslutningstestet. SeqOps har knappar för att aktivera dem.
Steg 3: Anslut och gå igenom
Ange Project ID, Service Account Email och den privata nyckeln i SeqOps, och testa och spara sedan. Fynden visas inom 24 timmar (6–24 timmar), rangordnade efter allvarlighetsgrad.
Det här får du
En vy över alla moln
Fynd från Google Cloud finns i samma lista som AWS, Azure och dina Windows- och Linux-servrar. En gemensam skala för allvarlighetsgrad gör att du kan jämföra dem direkt.
En dashboard per leverantör
Google Cloud-dashboarden visar fördelningen per allvarlighetsgrad, totalt antal kontroller, andel godkända och underkända kontroller och trender vecka för vecka. Den visar också upptäckta resurser och inventering per region.
Vägledning i varje larm
Varje larm förklarar problemet och hur det åtgärdas, med hjälp av AI-driven analys. Tilldela det till en teammedlem och följ det från Ny till Löst. Skicka larm till e-post, Slack, Microsoft Teams, Jira, ServiceNow eller en webhook.
Underlag för revisioner
Kontrollera din konfiguration mot complianceramverken i din plan. Schemalagda PDF-rapporter och exporter i CSV, PDF eller Excel ger stöd i dina revisionsförberedelser.
Läsbehörighet från grunden
SeqOps ansluter via ett tjänstekonto med rollen Viewer, som ger läsbehörighet. Det kan inte ändra din molnkonfiguration.
Den privata nyckeln krypteras innan den lagras. SeqOps samlar bara in konfigurationsmetadata, som lagras i AWS eu-north-1 (Stockholm).
Anslutningarna använder TLS under överföring, och inloggningen stöder multifaktorautentisering. Complianceramverken är de standarder som SeqOps kontrollerar mot, inte certifieringar som SeqOps innehar. Administratörsåtgärder och partnersessioner registreras i varje organisations granskningslogg.
Besök Trust CenterVanliga frågor
Vilken åtkomst behöver SeqOps i Google Cloud?
Varför misslyckas anslutningstestet trots att nyckeln är giltig?
Kan jag ansluta en hel Google Cloud-organisation på en gång?
Kan SeqOps skanna mina Compute Engine-instanser efter sårbarheter i programvara?
Hur snart ser jag resultat?
Läs guiderna (på engelska)
Mer på plattformen
- AWS-skanning
Kontroller med läsbehörighet som hittar felkonfigurationer och sårbarheter i dina AWS-konton.
- Dashboard för molnsäkerhet
En dashboard för fynd i AWS, Azure, Google Cloud och servrar, rangordnade efter allvarlighetsgrad.
Se vad som är exponerat i ditt moln och på dina servrar
Starta din kostnadsfria provperiod på 14 dagar och få de första resultaten inom 24 timmar.