
Nous utilisons des cookies
Nous utilisons des cookies essentiels au fonctionnement de ce site. Avec votre accord, nous souhaitons également utiliser des cookies de mesure d’audience, pour comprendre comment le site est utilisé, et des cookies fonctionnels pour le chat et les vidéos. Vous pouvez modifier votre choix à tout moment dans « Cookie settings ». Lire notre politique en matière de cookies
Analyse des vulnérabilités Google Cloud
Détectez les erreurs de configuration et les vulnérabilités dans tous vos projets Google Cloud
Connectez chaque projet Google Cloud en lecture seule. SeqOps contrôle sa configuration et classe chaque constat par niveau de gravité. Vos résultats figurent dans une même vue avec AWS, Azure et vos serveurs.
- Essai gratuit de 14 jours
- Accès au cloud en lecture seule
- Premiers résultats sous 24 heures
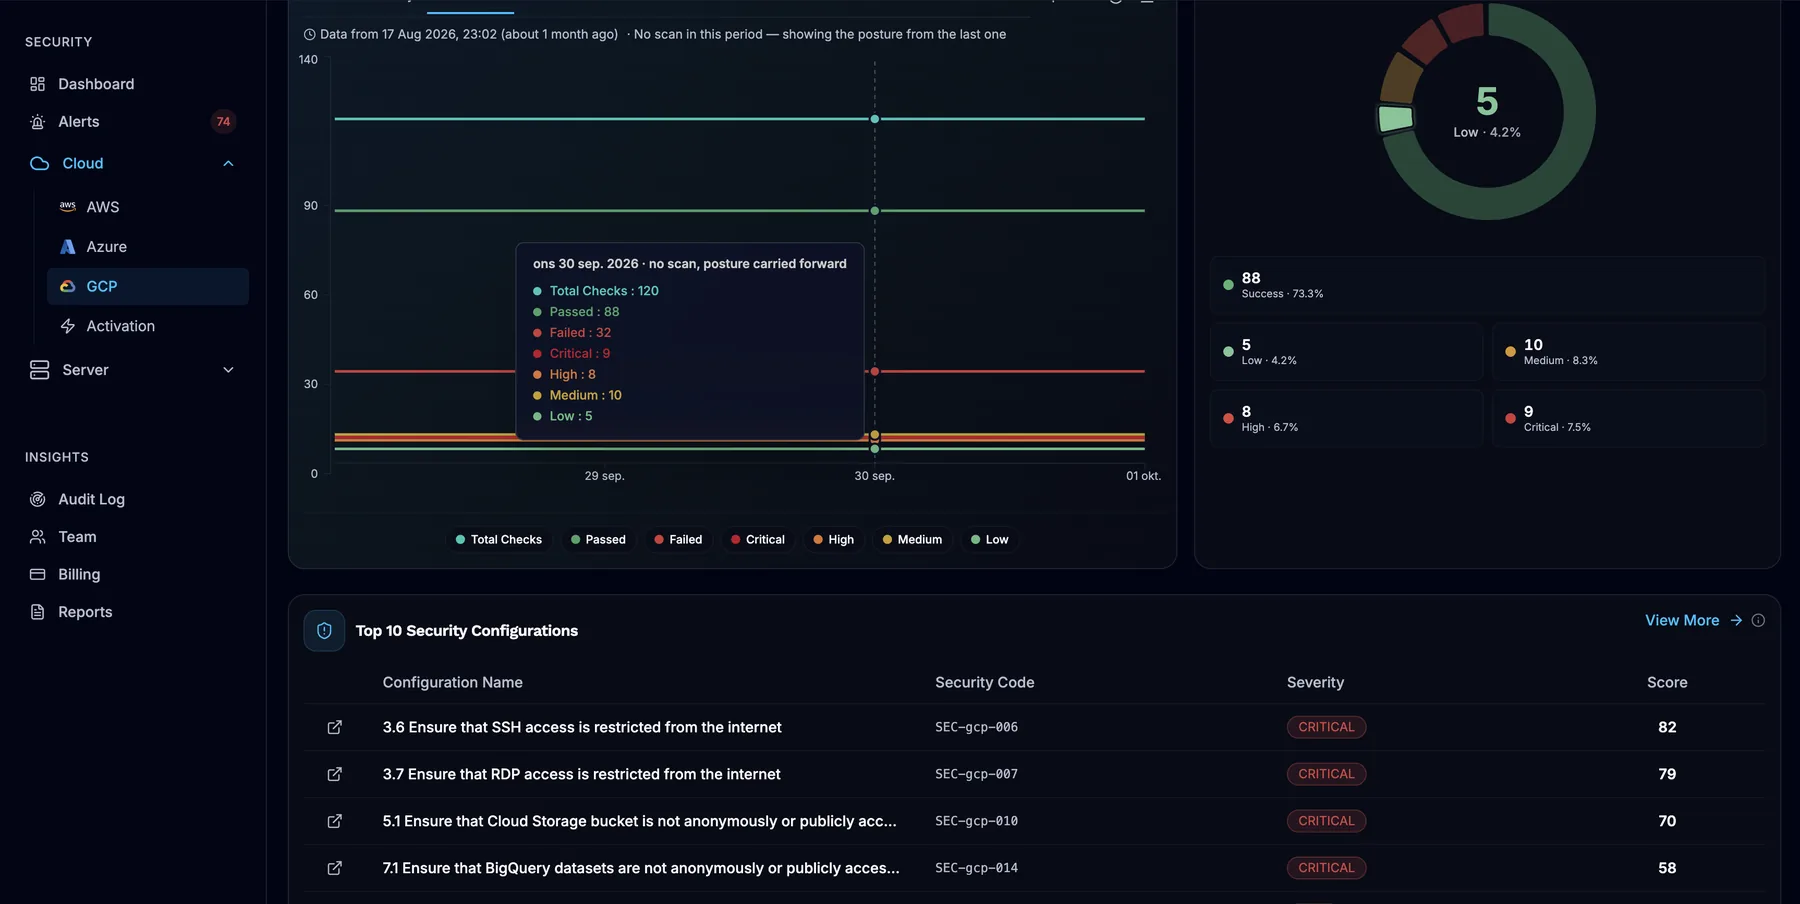
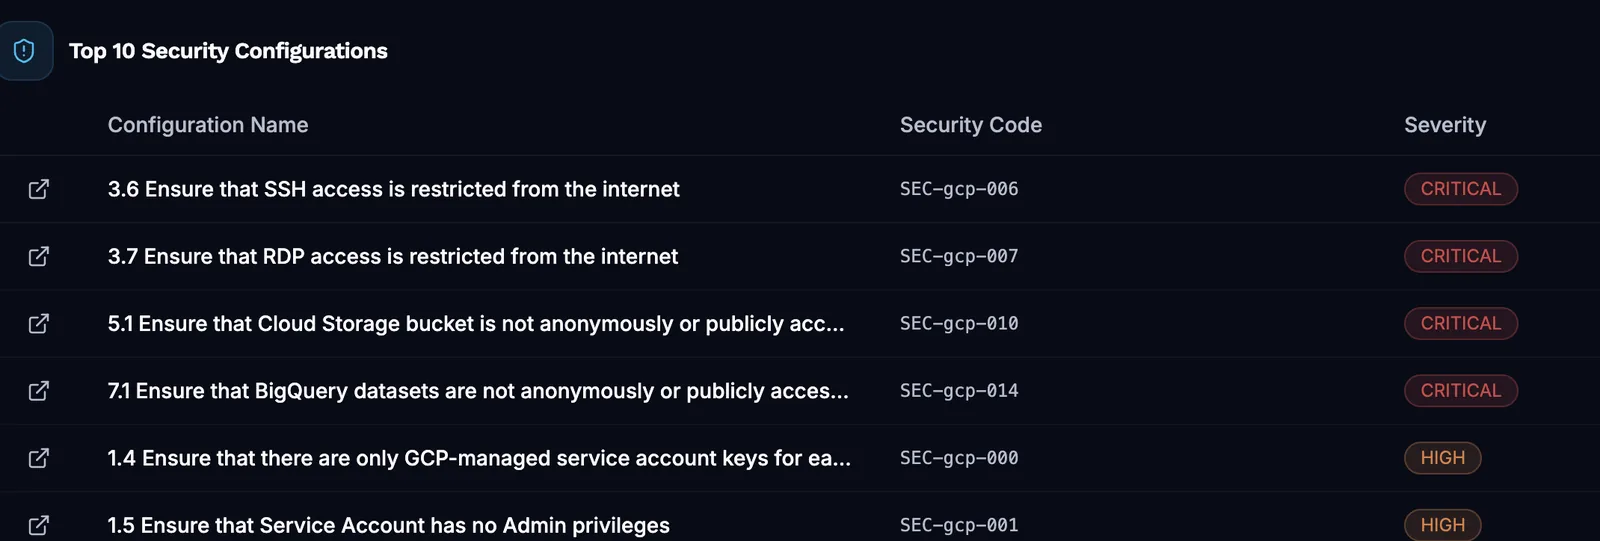
Google Cloud est rarement votre seul cloud
Rares sont les équipes qui hébergent tout au même endroit. Un projet Google Cloud côtoie souvent des comptes AWS, des abonnements Azure et des serveurs sur site.
Chaque plateforme a sa propre console, sa propre terminologie et sa propre liste d’avertissements. Les comparer à la main est lent, et les éléments à risque passent inaperçus.
SeqOps connecte vos projets Google Cloud en lecture seule et ajoute leurs constats à la même vue priorisée. Une seule échelle de gravité, un seul processus et un seul ensemble de rapports couvrent toutes les plateformes que vous connectez.
Ce que SeqOps contrôle dans Google Cloud
SeqOps découvre automatiquement les ressources de chaque projet connecté. Il contrôle ensuite leur configuration pour détecter vulnérabilités, erreurs de configuration et risques liés aux accès.
- Ressources de calcul et leur configuration
- Ressources de stockage et leurs paramètres d’accès
- Ressources réseau et leur configuration
- Ressources d’identité et les autorisations qui leur sont associées
- Ressources de base de données et leur configuration
- Contrôles de conformité issus du catalogue Google Cloud (5 entrées), mis en correspondance avec de nombreux référentiels de conformité
- Logiciels installés sur les instances qui exécutent l’agent SeqOps (Windows ou Linux)
- Un niveau de gravité pour chaque constat : Critique, Élevée, Moyenne, Faible ou Informative
Connectez un projet, obtenez des résultats sous 24 heures
Étape 1 : Créez un compte de service
Dans votre projet, créez un compte de service avec le rôle Viewer. Créez et téléchargez une clé JSON pour ce compte. Le rôle Viewer donne à SeqOps un accès en lecture seule.
Étape 2 : Activez deux API
Activez Cloud Resource Manager API et Compute Engine API. Toutes deux sont désactivées par défaut sur les nouveaux projets. Sans elles, le test de connexion échoue. SeqOps propose des boutons pour les activer.
Étape 3 : Connectez et examinez
Saisissez le Project ID, le Service Account Email et la clé privée dans SeqOps, puis testez et enregistrez. Les constats apparaissent sous 24 heures (6 à 24 heures), classés par niveau de gravité.
Ce que vous obtenez
Une seule vue pour tous vos clouds
Les constats Google Cloud figurent dans la même liste qu’AWS, Azure et vos serveurs Windows et Linux. Une échelle de gravité unique vous permet de les comparer directement.
Un tableau de bord par fournisseur
Le tableau de bord Google Cloud affiche la répartition par niveau de gravité, le nombre total de contrôles et les taux de réussite et d’échec. Il présente aussi la découverte et l’inventaire des ressources.
Des conseils dans chaque alerte
Chaque alerte explique le problème et comment le corriger, avec une analyse assistée par IA. Attribuez-la à un membre de l’équipe et suivez-la de Nouvelle à Résolue. Envoyez les alertes par e-mail, vers Slack, Microsoft Teams, Jira, ServiceNow ou un webhook.
Des preuves pour vos audits
Contrôlez votre configuration par rapport aux référentiels de conformité inclus dans votre offre. Les rapports PDF planifiés et les exports CSV, PDF ou Excel facilitent la préparation de vos audits.
Lecture seule par conception
SeqOps se connecte via un compte de service disposant du rôle Viewer, qui donne un accès en lecture seule. Il ne peut pas modifier votre configuration cloud.
SeqOps collecte des métadonnées de configuration, stockées dans AWS eu-north-1 (Stockholm).
Les connexions sont chiffrées en transit par TLS, et la connexion à SeqOps prend en charge l’authentification multifacteur. Les référentiels de conformité sont les normes par rapport auxquelles SeqOps effectue ses contrôles, et non des certifications détenues par SeqOps. Les actions d’administration et les sessions partenaires sont consignées dans le journal d’audit de chaque organisation.
Consulter le Trust CenterQuestions fréquentes
De quel accès SeqOps a-t-il besoin dans Google Cloud ?
Pourquoi mon test de connexion échoue-t-il avec une clé valide ?
Puis-je connecter toute une organisation Google Cloud en une seule fois ?
SeqOps peut-il analyser mes instances Compute Engine pour détecter les vulnérabilités logicielles ?
Dans quel délai verrai-je des résultats ?
Lire les guides (en anglais)
Sur la plateforme
- Analyse AWS
Des contrôles en lecture seule qui détectent les erreurs de configuration et les vulnérabilités de vos comptes AWS.
- Tableau de bord de sécurité cloud
Un seul tableau de bord pour vos constats AWS, Azure, Google Cloud et serveurs, classés par niveau de gravité.
Découvrez ce qui est exposé dans votre cloud et sur vos serveurs
Démarrez votre essai gratuit de 14 jours et obtenez vos premiers résultats sous 24 heures.