
Wir verwenden Cookies
Wir verwenden notwendige Cookies, um diese Website zu betreiben. Mit Ihrer Einwilligung möchten wir außerdem Analyse-Cookies verwenden, um zu sehen, wie die Website genutzt wird, sowie funktionale Cookies für Chat und Videos. Sie können Ihre Auswahl jederzeit unter „Cookie settings“ ändern. Unsere Cookie-Richtlinie lesen
Google-Cloud-Schwachstellenscans
Fehlkonfigurationen und Schwachstellen in all Ihren Google-Cloud-Projekten finden
Verbinden Sie jedes Google-Cloud-Projekt mit reinem Lesezugriff. SeqOps prüft die Konfiguration und bewertet jeden Befund nach Schweregrad. Ihre Ergebnisse stehen in einer Ansicht mit AWS, Azure und Ihren Servern.
- 14 Tage kostenlos testen
- Reiner Lesezugriff auf die Cloud
- Erste Ergebnisse innerhalb von 24 Stunden
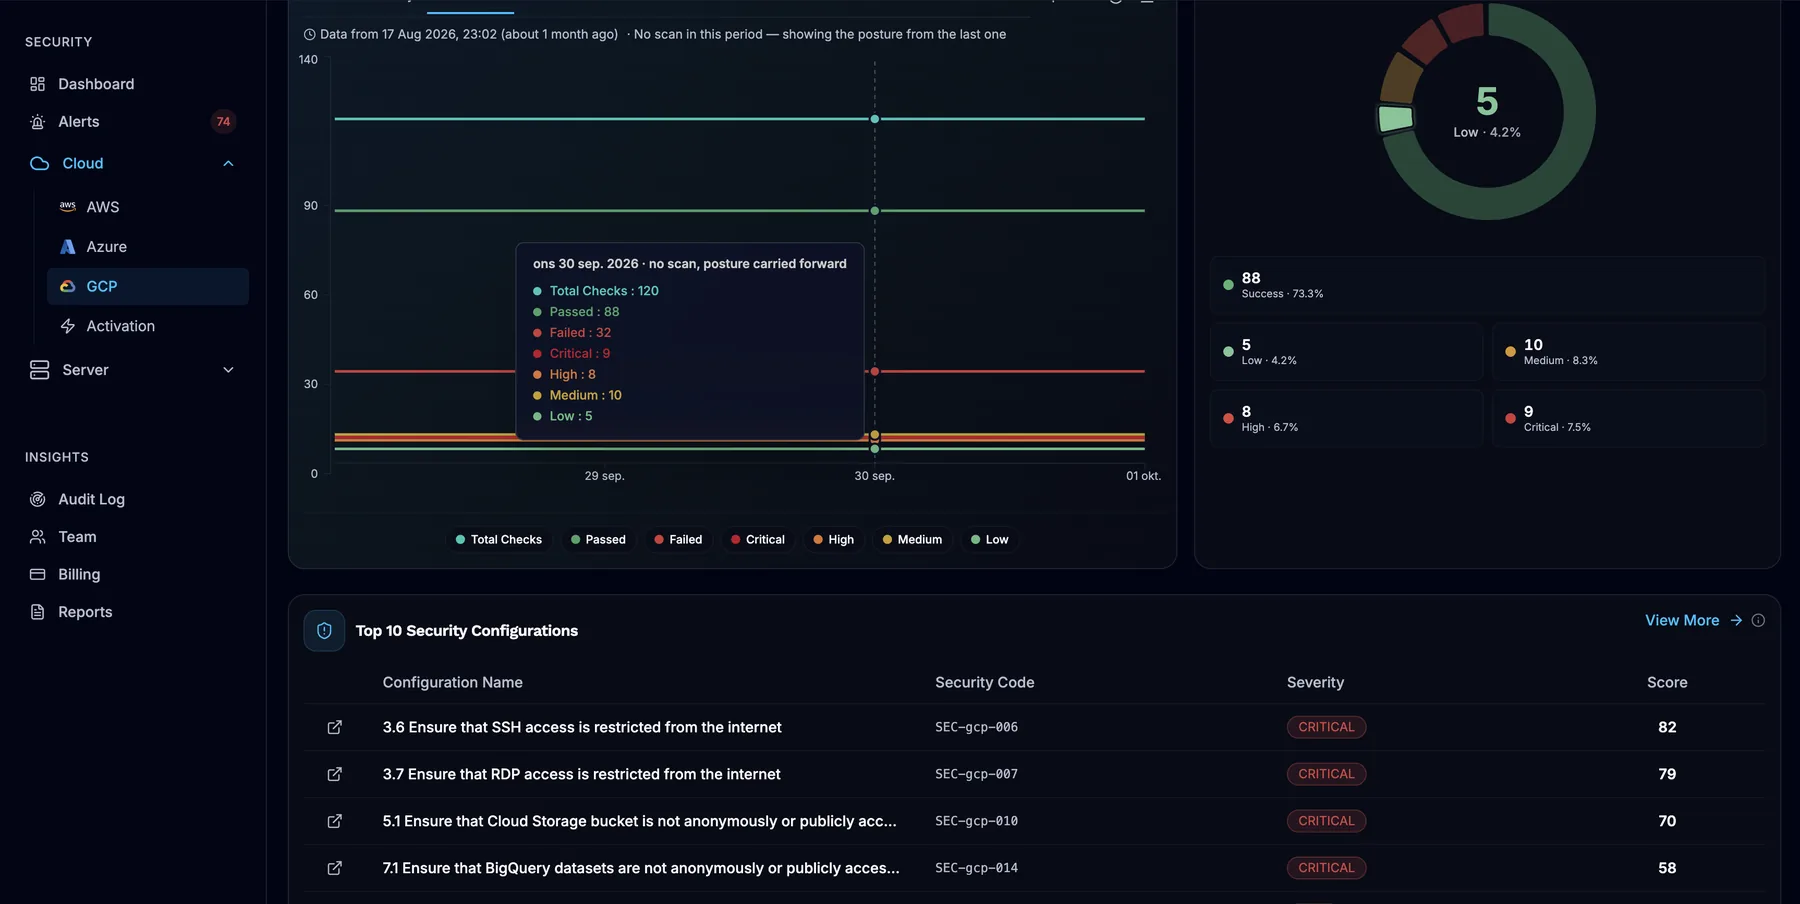
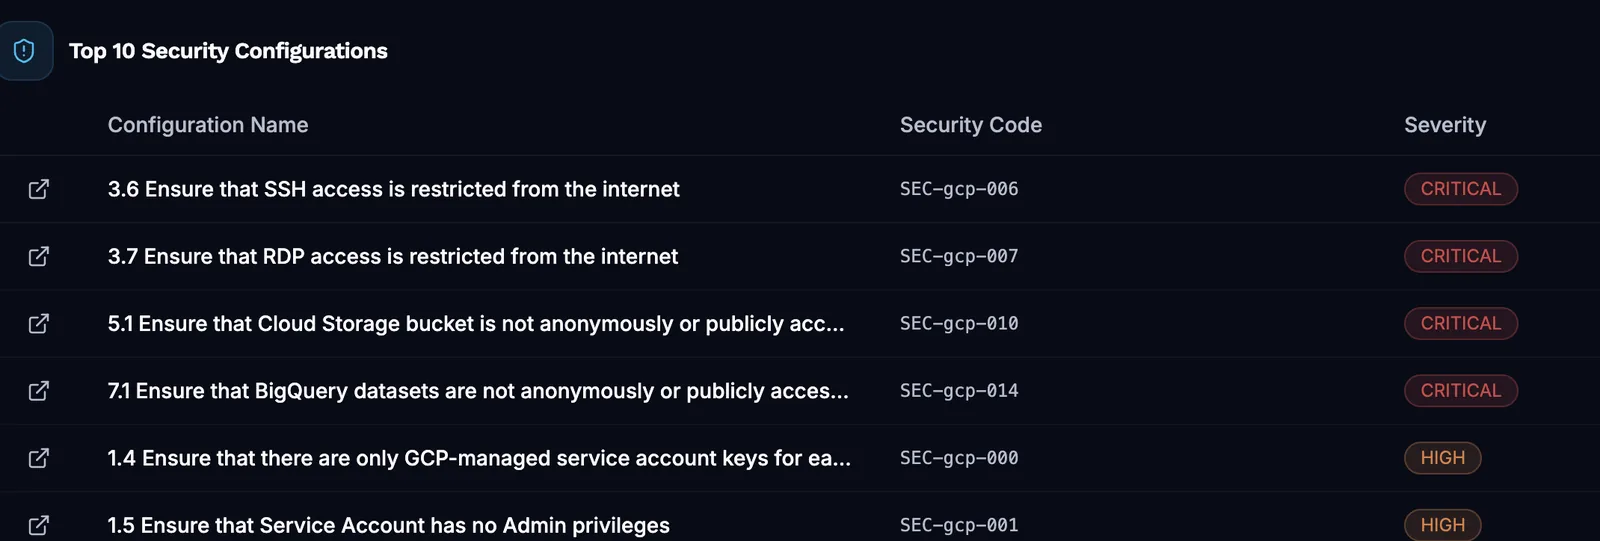
Google Cloud ist selten Ihre einzige Cloud
Nur wenige Teams betreiben alles an einem Ort. Ein Google-Cloud-Projekt steht oft neben AWS-Konten, Azure-Abonnements und On-Premises-Servern.
Jede Plattform hat ihre eigene Konsole, ihre eigenen Begriffe und ihre eigene Liste an Warnungen. Sie manuell abzugleichen, ist mühsam, und die riskanten Punkte gehen unter.
SeqOps verbindet Ihre Google-Cloud-Projekte mit reinem Lesezugriff und führt deren Befunde in derselben priorisierten Ansicht zusammen. Eine Schweregrad-Skala, ein Workflow und ein Satz Berichte decken alle verbundenen Plattformen ab.
Was SeqOps in Google Cloud prüft
SeqOps erkennt die Ressourcen in jedem verbundenen Projekt automatisch. Anschließend prüft es deren Konfiguration auf Schwachstellen, Fehlkonfigurationen und Zugriffsrisiken.
- Compute-Ressourcen und ihre Konfiguration
- Speicherressourcen und ihre Zugriffseinstellungen
- Netzwerkressourcen und ihre Konfiguration
- Identitätsressourcen und die ihnen zugeordneten Berechtigungen
- Datenbankressourcen und ihre Konfiguration
- Compliance-Prüfungen aus dem Google-Cloud-Katalog (5 Einträge), zugeordnet zu zahlreichen Compliance-Frameworks
- Installierte Software auf Instanzen, auf denen der SeqOps-Agent läuft (Windows oder Linux)
- Ein Schweregrad für jeden Befund: Kritisch, Hoch, Mittel, Niedrig oder Informativ
Projekt verbinden, Ergebnisse innerhalb von 24 Stunden
Schritt 1: Dienstkonto anlegen
Legen Sie in Ihrem Projekt ein Dienstkonto mit der Rolle Viewer an. Erstellen Sie einen JSON-Schlüssel dafür und laden Sie ihn herunter. Die Rolle Viewer gewährt SeqOps reinen Lesezugriff.
Schritt 2: Zwei APIs aktivieren
Aktivieren Sie die Cloud Resource Manager API und die Compute Engine API. Beide sind in neuen Projekten standardmäßig deaktiviert. Ohne sie schlägt der Verbindungstest fehl. SeqOps bietet Schaltflächen, um sie zu aktivieren.
Schritt 3: Verbinden und prüfen
Geben Sie Project ID, Service Account Email und Private Key in SeqOps ein, testen Sie und speichern Sie. Die Befunde erscheinen innerhalb von 24 Stunden (6–24 Stunden), sortiert nach Schweregrad.
Das erhalten Sie
Eine Ansicht für alle Clouds
Google-Cloud-Befunde stehen in derselben Liste wie AWS, Azure und Ihre Windows- und Linux-Server. Dank einer einheitlichen Schweregrad-Skala lassen sie sich direkt vergleichen.
Ein Dashboard pro Anbieter
Das Google-Cloud-Dashboard zeigt die Verteilung nach Schweregrad, die Gesamtzahl der Prüfungen und das Verhältnis bestanden/fehlgeschlagen. Außerdem zeigt es Ressourcenerkennung und Inventar.
Hinweise bei jedem Alert
Jeder Alert erklärt das Problem und wie es sich beheben lässt, unterstützt durch eine KI-gestützte Analyse. Weisen Sie ihn einem Teammitglied zu und verfolgen Sie ihn von Neu bis Behoben. Senden Sie Alerts per E-Mail, an Slack, Microsoft Teams, Jira, ServiceNow oder einen Webhook.
Nachweise für Audits
Prüfen Sie Ihre Konfiguration anhand der Compliance-Frameworks Ihres Tarifs. Geplante PDF-Berichte und Exporte als CSV, PDF oder Excel unterstützen Ihre Audit-Vorbereitung.
Konsequent nur Lesezugriff
SeqOps verbindet sich über ein Dienstkonto mit der Rolle Viewer, die reinen Lesezugriff gewährt. Es kann Ihre Cloud-Konfiguration nicht ändern.
SeqOps erfasst Konfigurationsmetadaten, gespeichert in AWS eu-north-1 (Stockholm).
Verbindungen sind bei der Übertragung per TLS verschlüsselt, und die Anmeldung unterstützt Multi-Faktor-Authentifizierung. Compliance-Frameworks sind die Standards, anhand derer SeqOps prüft, keine Zertifizierungen von SeqOps. Admin-Aktionen und Partnersitzungen werden im Audit-Log der jeweiligen Organisation protokolliert.
Zum Trust CenterHäufig gestellte Fragen
Welchen Zugriff benötigt SeqOps in Google Cloud?
Warum schlägt mein Verbindungstest trotz gültigem Schlüssel fehl?
Kann ich eine ganze Google-Cloud-Organisation auf einmal verbinden?
Kann SeqOps meine Compute-Engine-Instanzen auf Software-Schwachstellen scannen?
Wann sehe ich die ersten Ergebnisse?
Anleitungen lesen (auf Englisch)
Mehr auf der Plattform
- AWS-Scans
Prüfungen mit reinem Lesezugriff auf Fehlkonfigurationen und Schwachstellen in Ihren AWS-Konten.
- Cloud-Security-Dashboard
Ein Dashboard für Befunde aus AWS, Azure, Google Cloud und von Servern, sortiert nach Schweregrad.
Sehen Sie, was in Ihrer Cloud und auf Ihren Servern angreifbar ist
Starten Sie Ihre 14-tägige kostenlose Testphase und erhalten Sie erste Ergebnisse innerhalb von 24 Stunden.