
Vi bruker informasjonskapsler
Vi bruker nødvendige informasjonskapsler for at nettstedet skal fungere. Hvis du samtykker, vil vi også bruke informasjonskapsler for analyse, for å se hvordan nettstedet brukes, og funksjonelle informasjonskapsler for chat og videoer. Du kan når som helst endre valget ditt under «Cookie settings». Les erklæringen vår om informasjonskapsler
Sårbarhetsskanning for Google Cloud
Finn feilkonfigurasjoner og sårbarheter i alle Google Cloud-prosjektene dine
Koble til hvert Google Cloud-prosjekt med kun lesetilgang. SeqOps kontrollerer konfigurasjonen og rangerer hvert funn etter alvorlighetsgrad. Resultatene dine samles i én visning med AWS, Azure og serverne dine.
- 14 dagers gratis prøveperiode
- Kun lesetilgang til skyen
- Første resultater innen 24 timer
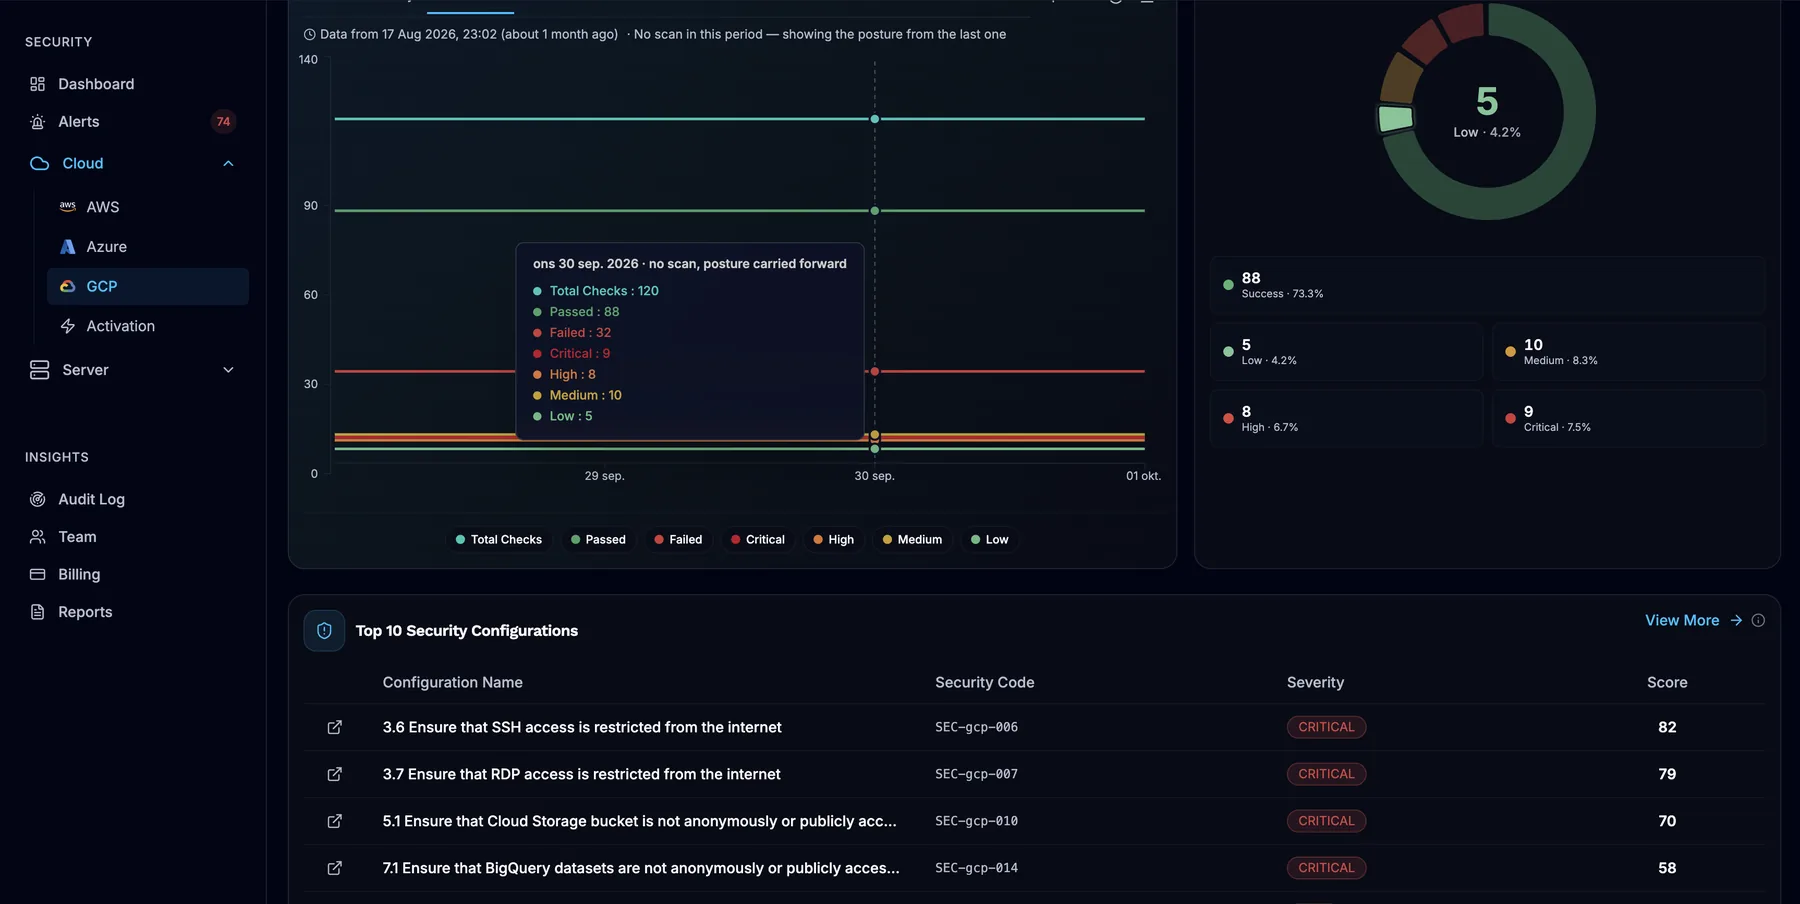
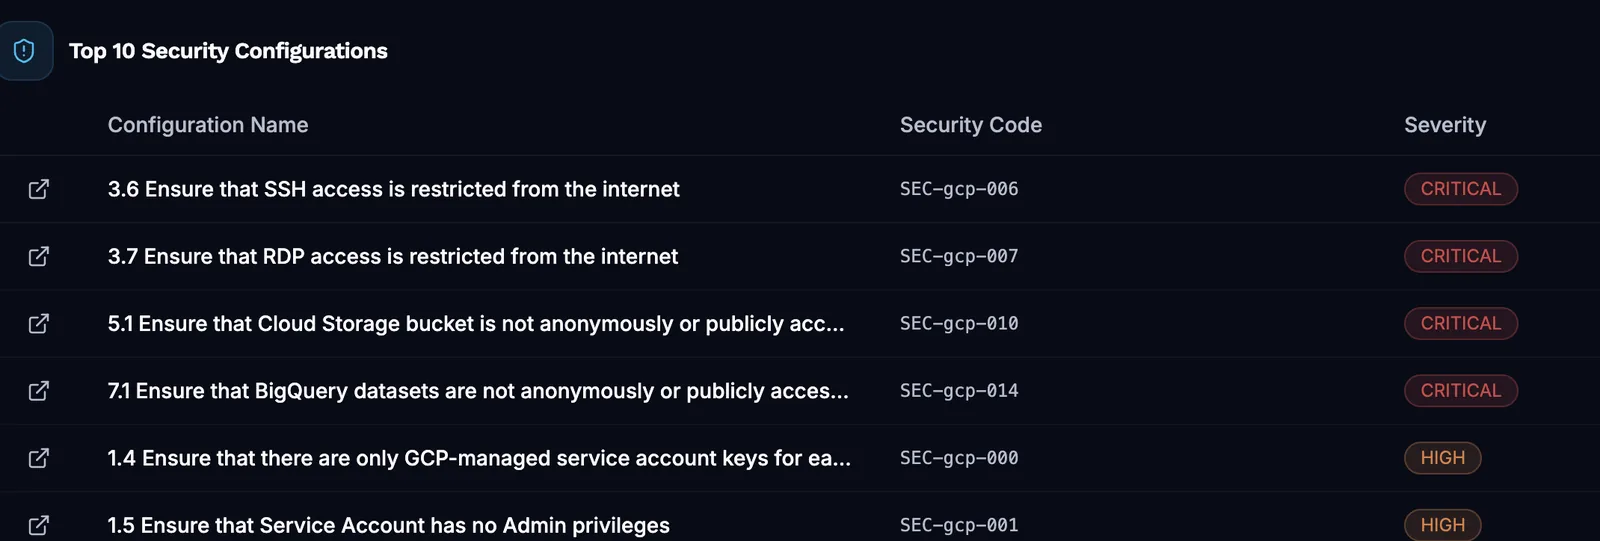
Google Cloud er sjelden din eneste sky
Få team kjører alt på ett sted. Et Google Cloud-prosjekt står ofte ved siden av AWS-kontoer, Azure-abonnementer og lokale servere.
Hver plattform har sin egen konsoll, sine egne begreper og sin egen liste med advarsler. Å sammenligne dem manuelt tar tid, og de risikable punktene drukner i mengden.
SeqOps kobler til Google Cloud-prosjektene dine med kun lesetilgang og legger funnene deres inn i den samme prioriterte visningen. Én skala for alvorlighetsgrad, én arbeidsflyt og ett sett med rapporter dekker alle plattformene du kobler til.
Dette kontrollerer SeqOps i Google Cloud
SeqOps finner ressursene i hvert tilkoblede prosjekt automatisk. Deretter kontrolleres konfigurasjonen deres for sårbarheter, feilkonfigurasjoner og tilgangsrisikoer.
- Beregningsressurser og hvordan de er konfigurert
- Lagringsressurser og tilgangsinnstillingene deres
- Nettverksressurser og konfigurasjonen deres
- Identitetsressurser og tilgangene som er knyttet til dem
- Databaseressurser og hvordan de er konfigurert
- Etterlevelseskontroller fra Google Cloud-katalogen (5 oppføringer), koblet til mange rammeverk for etterlevelse
- Installert programvare på instanser som kjører SeqOps-agenten (Windows eller Linux)
- En alvorlighetsgrad for hvert funn: Kritisk, Høy, Middels, Lav eller Informasjon
Koble til et prosjekt, og få resultater innen 24 timer
Trinn 1: Opprett en tjenestekonto
Opprett en tjenestekonto med rollen Viewer i prosjektet ditt. Opprett og last ned en JSON-nøkkel for den. Rollen Viewer gir SeqOps kun lesetilgang.
Trinn 2: Aktiver to API-er
Aktiver Cloud Resource Manager API og Compute Engine API. Begge er slått av som standard i nye prosjekter. Uten dem mislykkes tilkoblingstesten. SeqOps har knapper for å aktivere dem.
Trinn 3: Koble til og gå gjennom
Legg inn Project ID, Service Account Email og den private nøkkelen i SeqOps, og test og lagre deretter. Funnene dukker opp innen 24 timer (6–24 timer), rangert etter alvorlighetsgrad.
Dette får du
Én visning på tvers av skyer
Funn fra Google Cloud havner i samme liste som AWS, Azure og Windows- og Linux-serverne dine. Med én felles skala for alvorlighetsgrad kan du sammenligne dem direkte.
Et dashbord per leverandør
Google Cloud-dashbordet viser fordelingen per alvorlighetsgrad, totalt antall kontroller og andelen beståtte og ikke beståtte kontroller. Det viser også oppdagede ressurser og inventar.
Veiledning i hvert varsel
Hvert varsel forklarer problemet og hvordan det utbedres, med hjelp av AI-drevet analyse. Tildel det til et teammedlem og følg det fra Ny til Løst. Send varsler til e-post, Slack, Microsoft Teams, Jira, ServiceNow eller en webhook.
Dokumentasjon til revisjoner
Kontroller konfigurasjonen din mot rammeverkene for etterlevelse i planen din. Planlagte PDF-rapporter og eksporter i CSV, PDF eller Excel gir støtte i revisjonsforberedelsene.
Kun lesetilgang – helt fra starten
SeqOps kobler til via en tjenestekonto med rollen Viewer, som gir kun lesetilgang. Den kan ikke endre skykonfigurasjonen din.
SeqOps samler inn konfigurasjonsmetadata, som lagres i AWS eu-north-1 (Stockholm).
Tilkoblingene bruker TLS under overføring, og innloggingen støtter flerfaktorautentisering. Rammeverkene for etterlevelse er standardene SeqOps kontrollerer mot, ikke sertifiseringer SeqOps innehar. Administratorhandlinger og partnerøkter registreres i hver virksomhets revisjonslogg.
Besøk Trust CenterVanlige spørsmål
Hvilken tilgang trenger SeqOps i Google Cloud?
Hvorfor mislykkes tilkoblingstesten selv om nøkkelen er gyldig?
Kan jeg koble til en hel Google Cloud-organisasjon på én gang?
Kan SeqOps skanne Compute Engine-instansene mine for sårbarheter i programvare?
Hvor raskt ser jeg resultater?
Les veiledningene (på engelsk)
Mer på plattformen
- AWS-skanning
Kontroller med kun lesetilgang som finner feilkonfigurasjoner og sårbarheter i AWS-kontoene dine.
- Dashbord for skysikkerhet
Ett dashbord for funn i AWS, Azure, Google Cloud og servere, rangert etter alvorlighetsgrad.
Se hva som er eksponert i skyen og på serverne dine
Start den gratis prøveperioden på 14 dager, og få de første resultatene innen 24 timer.