
Utilizamos cookies
Utilizamos cookies essenciais para o funcionamento deste site. Com o seu consentimento, gostaríamos também de utilizar cookies analíticos, para saber como o site é utilizado, e cookies funcionais, para o chat e os vídeos. Pode alterar a sua escolha a qualquer momento em «Cookie settings». Ler a nossa Política de Cookies
Análise de vulnerabilidades no Google Cloud
Detete configurações incorretas e vulnerabilidades em todos os seus projetos Google Cloud
Ligue cada projeto Google Cloud com acesso só de leitura. O SeqOps verifica a respetiva configuração e classifica cada constatação por gravidade. Os resultados ficam numa só vista com a AWS, o Azure e os seus servidores.
- Teste gratuito de 14 dias
- Acesso só de leitura à cloud
- Primeiros resultados em 24 horas
O Google Cloud raramente é a sua única cloud
Poucas equipas têm tudo no mesmo sítio. Um projeto Google Cloud convive muitas vezes com contas AWS, subscrições do Azure e servidores on-premises.
Cada plataforma tem a sua consola, a sua terminologia e a sua lista de avisos. Compará-las à mão é lento e os itens de risco perdem-se pelo caminho.
O SeqOps liga os seus projetos Google Cloud com acesso só de leitura e acrescenta as respetivas constatações à mesma vista priorizada. Uma escala de gravidade, um fluxo de trabalho e um conjunto de relatórios para todas as plataformas ligadas.
O que o SeqOps verifica no Google Cloud
O SeqOps descobre automaticamente os recursos de cada projeto ligado. Depois, verifica a respetiva configuração para detetar vulnerabilidades, configurações incorretas e riscos de acesso.
- Recursos de computação e a forma como estão configurados
- Recursos de armazenamento e as respetivas definições de acesso
- Recursos de rede e a respetiva configuração
- Recursos de identidade e as permissões que lhes estão associadas
- Recursos de base de dados e a forma como estão configurados
- Verificações de conformidade do catálogo Google Cloud (5 entradas), associadas a vários referenciais de conformidade
- Software instalado em instâncias que executam o agente SeqOps (Windows ou Linux)
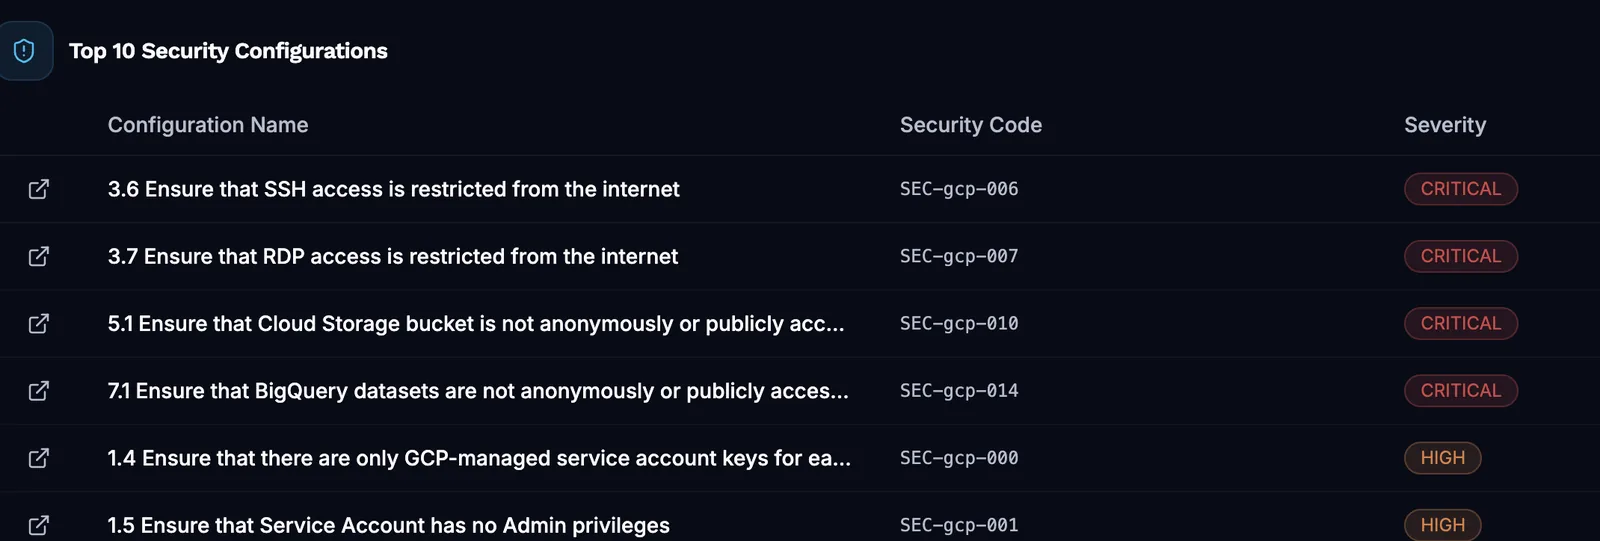
- Uma gravidade para cada constatação: Crítica, Alta, Média, Baixa ou Informativa
Ligue um projeto e obtenha resultados em 24 horas
Passo 1: Crie uma conta de serviço
No seu projeto, crie uma conta de serviço com a função Viewer. Crie e transfira uma chave JSON para essa conta. A função Viewer dá ao SeqOps acesso só de leitura.
Passo 2: Ative duas APIs
Ative a Cloud Resource Manager API e a Compute Engine API. Ambas estão desativadas por predefinição nos projetos novos e, sem elas, o teste de ligação falha. O SeqOps tem botões para as ativar.
Passo 3: Ligue e analise
Introduza o Project ID, o Service Account Email e a chave privada no SeqOps e, depois, teste e guarde. As constatações surgem em 24 horas (entre 6 e 24 horas), ordenadas por gravidade.
O que obtém
Uma só vista para todas as clouds
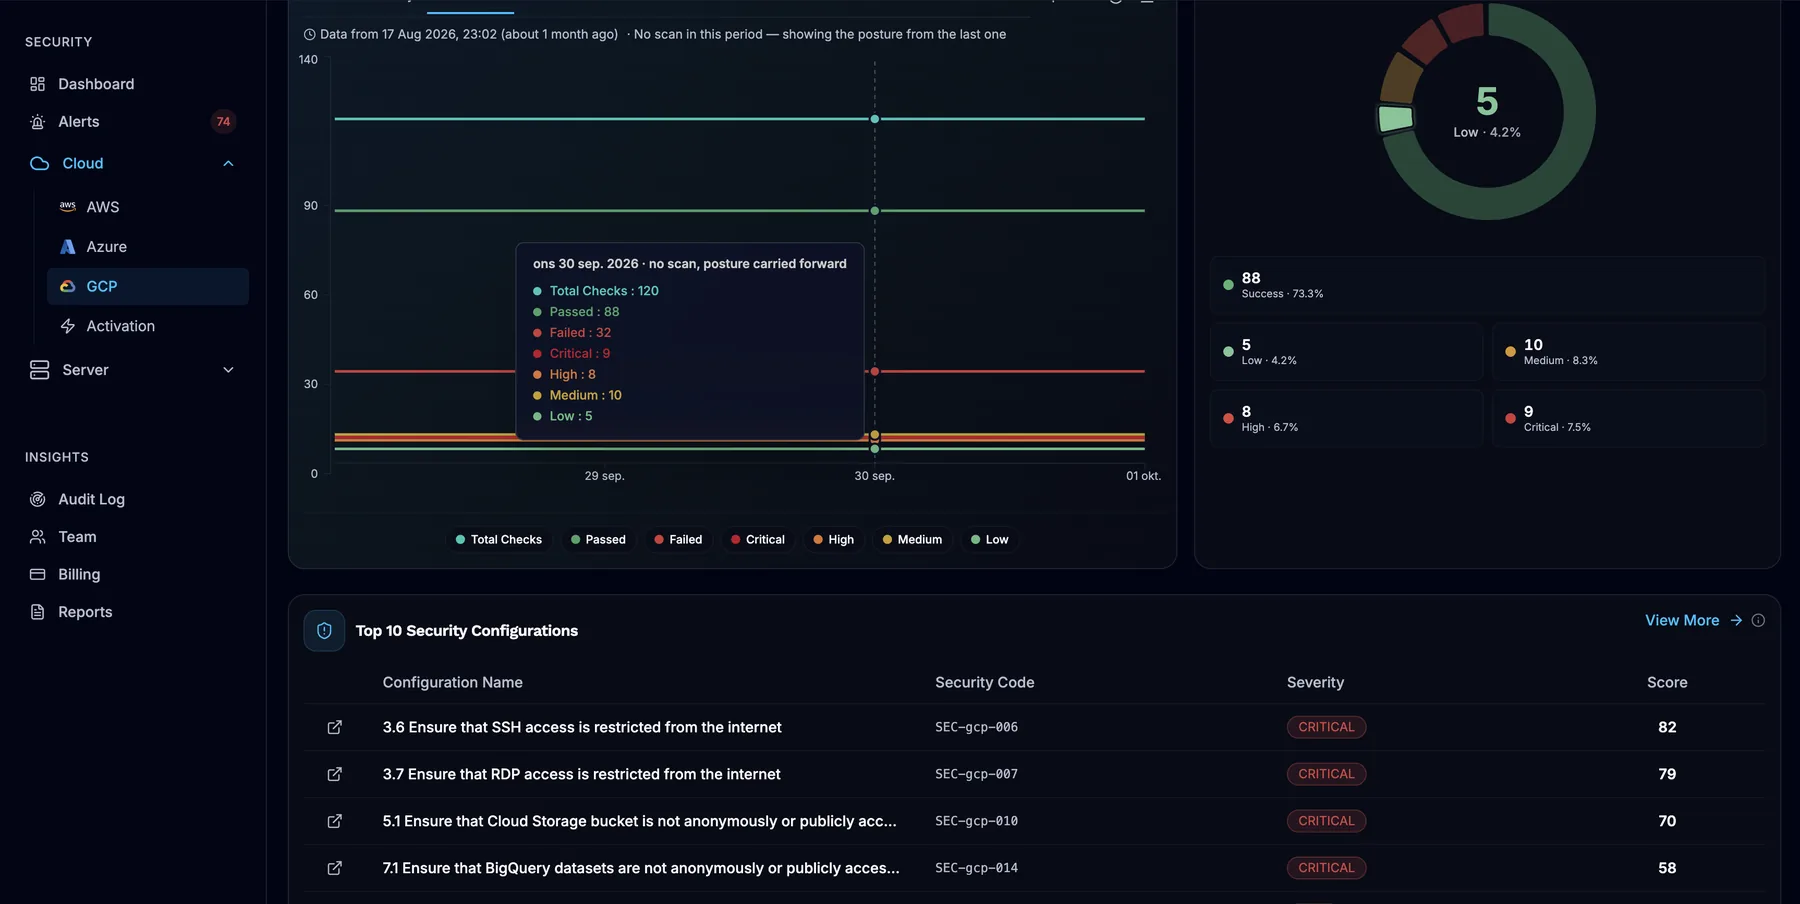
As constatações do Google Cloud ficam na mesma lista que as da AWS, do Azure e dos seus servidores Windows e Linux. Uma única escala de gravidade permite compará-las diretamente.
Um painel por fornecedor
O painel Google Cloud mostra a distribuição por gravidade, o total de verificações e as taxas de aprovação e reprovação. Mostra também a descoberta e o inventário de recursos.
Orientações em cada alerta
Cada alerta explica o problema e como corrigi-lo, com análise com IA. Atribua-o a um membro da equipa e acompanhe-o de Novo até Resolvido. Envie alertas por e-mail, Slack, Microsoft Teams, Jira, ServiceNow ou webhook.
Evidências para auditorias
Verifique a sua configuração face aos referenciais de conformidade incluídos no seu plano. Os relatórios PDF agendados e as exportações em CSV, PDF ou Excel apoiam a preparação de auditorias.
Só de leitura de raiz
O SeqOps liga-se através de uma conta de serviço com a função Viewer, que dá acesso só de leitura. Não consegue alterar a sua configuração cloud.
O SeqOps recolhe metadados de configuração, armazenados na AWS eu-north-1 (Estocolmo).
As ligações utilizam TLS em trânsito e o início de sessão suporta autenticação multifator. Os referenciais de conformidade são as normas face às quais o SeqOps verifica, não certificações detidas pelo SeqOps. As ações de administração e as sessões de parceiros ficam registadas no registo de auditoria de cada organização.
Visitar o Trust CenterPerguntas frequentes
De que acesso precisa o SeqOps no Google Cloud?
Porque é que o teste de ligação falha com uma chave válida?
Posso ligar uma organização Google Cloud inteira de uma só vez?
O SeqOps consegue analisar as minhas instâncias Compute Engine para detetar vulnerabilidades de software?
Quando vou ver os primeiros resultados?
Ler os guias
Relacionado na plataforma
- Análise da AWS
Verificações só de leitura para detetar configurações incorretas e vulnerabilidades nas suas contas AWS.
- Painel de segurança cloud
Um painel para as constatações da AWS, do Azure, do Google Cloud e dos servidores, ordenadas por gravidade.
Veja o que está exposto na sua cloud e nos seus servidores
Inicie o teste gratuito de 14 dias e obtenha os primeiros resultados em 24 horas.