
We gebruiken cookies
We gebruiken noodzakelijke cookies om deze website te laten werken. Met je toestemming gebruiken we ook analytische cookies om te zien hoe de website wordt gebruikt, en functionele cookies voor de chat en video’s. Je kunt je keuze altijd wijzigen via ‘Cookie settings’. Lees ons cookiebeleid
Kwetsbaarheidsscans voor Google Cloud
Vind misconfiguraties en kwetsbaarheden in al je Google Cloud-projecten
Koppel elk Google Cloud-project met read-only toegang. SeqOps controleert de configuratie en rangschikt elke bevinding op ernst. Je resultaten staan in één overzicht met AWS, Azure en je servers.
- 14 dagen gratis proberen
- Read-only cloudtoegang
- Eerste resultaten binnen 24 uur
Google Cloud is zelden je enige cloud
Weinig teams draaien alles op één plek. Een Google Cloud-project staat vaak naast AWS-accounts, Azure-subscriptions en on-premises servers.
Elk platform heeft zijn eigen console, eigen termen en eigen lijst met waarschuwingen. Ze handmatig vergelijken gaat traag, en de risicovolle items raken ondergesneeuwd.
SeqOps koppelt je Google Cloud-projecten met read-only toegang en voegt hun bevindingen toe aan hetzelfde geprioriteerde overzicht. Eén ernstschaal, één werkwijze en één set rapportages voor elk platform dat je koppelt.
Wat SeqOps controleert in Google Cloud
SeqOps ontdekt de resources in elk gekoppeld project automatisch en controleert daarna hun configuratie op kwetsbaarheden, misconfiguraties en toegangsrisico’s.
- Compute-resources en hoe ze zijn geconfigureerd
- Opslagresources en hun toegangsinstellingen
- Netwerkresources en hun configuratie
- Identiteitsresources en de rechten die eraan gekoppeld zijn
- Databaseresources en hoe ze zijn geconfigureerd
- Compliancecontroles uit de Google Cloud-catalogus (5 items), gekoppeld aan een groot aantal complianceframeworks
- Geïnstalleerde software op instances waarop de SeqOps-agent draait (Windows of Linux)
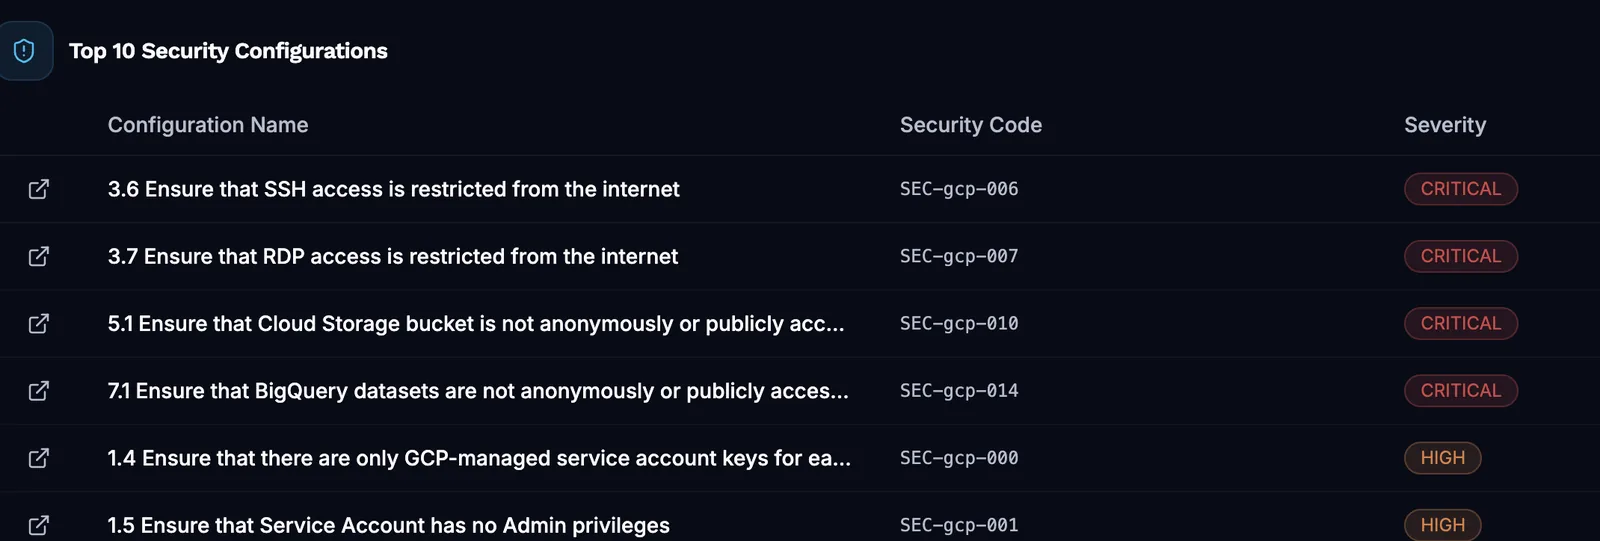
- Een ernstniveau voor elke bevinding: Kritiek, Hoog, Gemiddeld, Laag of Informatief
Koppel een project, binnen 24 uur resultaten
Stap 1: Maak een serviceaccount aan
Maak in je project een serviceaccount aan met de rol Viewer. Maak er een JSON-sleutel voor aan en download die. De rol Viewer geeft SeqOps read-only toegang.
Stap 2: Schakel twee API’s in
Schakel de Cloud Resource Manager API en de Compute Engine API in. Beide staan standaard uit bij nieuwe projecten. Zonder deze API’s mislukt de verbindingstest. SeqOps heeft knoppen om ze in te schakelen.
Stap 3: Koppelen en bekijken
Voer in SeqOps de Project ID, het Service Account Email en de private key in, test en sla op. Binnen 24 uur (6–24 uur) verschijnen de bevindingen, gerangschikt op ernst.
Wat je krijgt
Eén overzicht over alle clouds
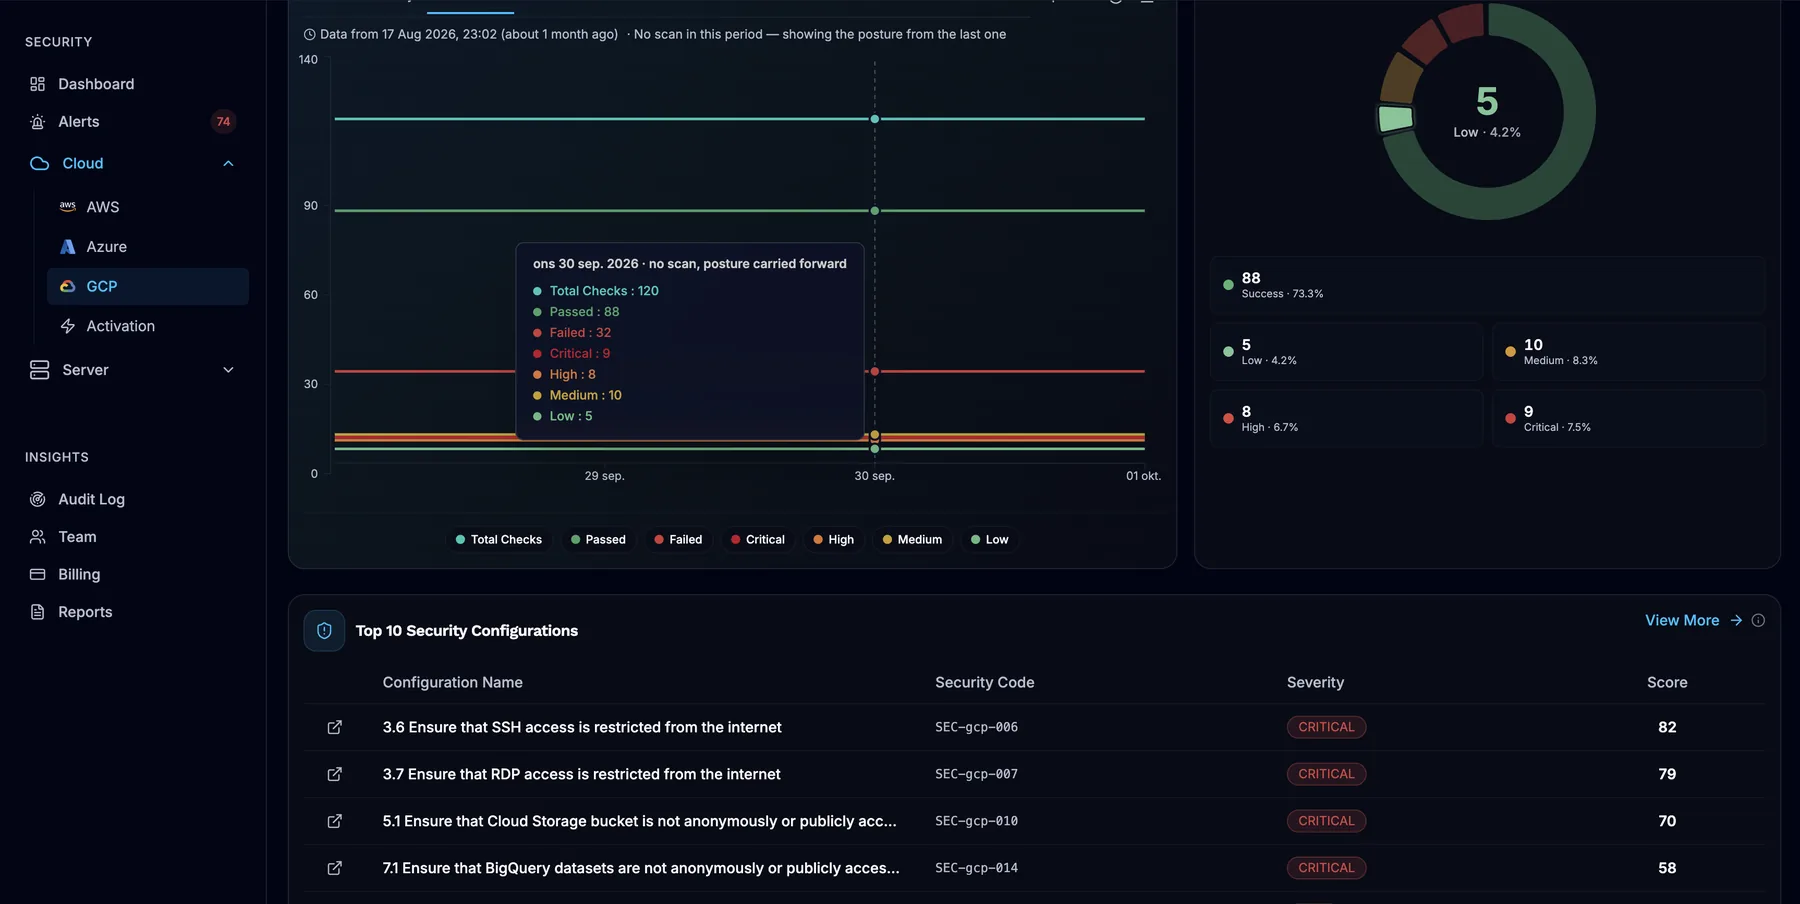
Google Cloud-bevindingen staan in dezelfde lijst als AWS, Azure en je Windows- en Linux-servers. Dankzij één ernstschaal vergelijk je ze direct met elkaar.
Een dashboard per provider
Het Google Cloud-dashboard toont de verdeling naar ernst, het totale aantal controles en de verhouding geslaagd/mislukt. Ook zie je resource discovery en de inventaris.
Instructies bij elke melding
Elke melding legt met AI-analyse uit wat het probleem is en hoe je het oplost. Wijs de melding toe aan een teamlid en volg die van Nieuw tot Opgelost. Stuur meldingen naar e-mail, Slack, Microsoft Teams, Jira, ServiceNow of een webhook.
Bewijs voor audits
Toets je configuratie aan de complianceframeworks in je abonnement. Geplande PDF-rapportages en exports als CSV, PDF of Excel ondersteunen je auditvoorbereiding.
Read-only by design
SeqOps maakt verbinding via een serviceaccount met de rol Viewer, die read-only toegang geeft. Het kan je cloudconfiguratie niet wijzigen.
SeqOps verzamelt configuratiemetadata, opgeslagen in AWS eu-north-1 (Stockholm).
Verbindingen zijn tijdens transport versleuteld met TLS en inloggen ondersteunt multifactorauthenticatie. Complianceframeworks zijn de standaarden waaraan SeqOps toetst, geen certificeringen die SeqOps zelf heeft. Beheeracties en partnersessies worden vastgelegd in de auditlog van elke organisatie.
Naar het Trust CenterVeelgestelde vragen
Welke toegang heeft SeqOps nodig in Google Cloud?
Waarom mislukt mijn verbindingstest met een geldige sleutel?
Kan ik een hele Google Cloud-organisatie in één keer koppelen?
Kan SeqOps mijn Compute Engine-instances scannen op kwetsbaarheden in software?
Hoe snel zie ik resultaten?
Lees de handleidingen
Gerelateerd op het platform
- AWS-scanning
Read-only controles op misconfiguraties en kwetsbaarheden in je AWS-accounts.
- Cloudsecuritydashboard
Eén dashboard voor bevindingen uit AWS, Azure, Google Cloud en servers, gerangschikt op ernst.
Zie wat er openstaat in je cloud en op je servers
Start je gratis proefperiode van 14 dagen en krijg binnen 24 uur je eerste resultaten.