
För IT-team och MSP:er
Se varje sårbarhet i dina moln och servrar – och vet vad du ska åtgärda först
SeqOps ansluter med läsbehörighet till AWS, Azure och Google Cloud och till dina Windows- och Linuxservrar. Varje fynd rangordnas från Kritisk till Informativ, du får veta hur det åtgärdas och allt kontrolleras mot de ramverk för regelefterlevnad som dina revisorer frågar efter.
- Från $79/mån
- Första resultaten inom 24 timmar
- Driftas i Stockholm
- Anslut
- Skanna
- Rangordna
- Åtgärda
Skanning klar · kritiska först
Ineffektiv deny-regel i nätverks-ACL
AWS · eu-north-1 · AWSEC2-NET-2101
S3-bucket tillåter publik läsåtkomst
AWS · eu-north-1
OpenSSH: fjärrkörning av kod (CVE-2024-6387)
Linux · web-prod-02, db-01
Brandväggsregel tillåter SSH från 0.0.0.0/0
Google Cloud · project-billing
Lagringskonto tillåter publik blob-åtkomst
Azure · rg-shared
Automatisk uppspelning är aktiverad för alla enheter
Windows · demo-win-001
Åtgärd · kritiska först
Uppdatera OpenSSH till den åtgärdade versionen på båda servrarna, eller sätt LoginGraceTime 0 som tillfällig lösning, och starta sedan om sshd.
- Kritiska förstVarje fynd rangordnas efter allvarlighetsgrad.
- Så åtgärdar du detVarje larm kommer med vägledning.
- Kopplat till regelefterlevnadKontrollerna mappas mot de ramverk du behöver.
Inbyggt i plattformen
- till dina molnkonton
- Läsrätt
- till dina molnkonton
- anslutningar, endast från serveragenten
- Utgående
- anslutningar, endast från serveragenten
- allvarlighetsgrader, från Kritisk till Informativ
- 5 nivåer
- allvarlighetsgrader, från Kritisk till Informativ
- till första resultaten efter anslutning
- 24 timmar
- till första resultaten efter anslutning
Vem SeqOps är till för
För IT-team
Jag ansvarar för vår egen infrastruktur
Anslut dina molnkonton och servrar själv och se de första fynden inom 24 timmar.
Starta gratis provperiodFör MSP:er och MSSP:er
Jag är MSP och tar hand om kunders miljöer
En partnerportal för alla kunder, kapacitetsbaserade paket och schemalagda rapporter som kunderna faktiskt förstår.
Läs om partnerprogrammetAnsluter till
 AWS
 Microsoft Azure
 Google Cloud
 Windows Server
 Linux
En samlad bild av säkerheten – från moln till server
Se alla molnkonton och servrar, åtgärda det som betyder mest och visa sedan att du uppfyller kraven.
Se översikten
Vd:n visar SeqOps
Andreas Johansson, vd för SeqOps, visar hur SeqOps ansluter till dina moln och servrar och vad ditt team ser i plattformen.
Andreas JohanssonVd, SeqOps
Så fungerar det
Anslut i dag – första resultaten i morgon
Steg 1: Anslut
Koppla AWS, Azure eller Google Cloud med läsbehörighet och installera den lätta agenten på dina Windows- och Linuxservrar. Agenten behöver bara utgående HTTPS.
Steg 2: Skanna
SeqOps kontrollerar konfigurationer, tjänster och installerad programvara mot kända sårbarheter och säkerhetsriktmärken. De första resultaten kommer inom 24 timmar.
Steg 3: Åtgärda i rätt ordning
Arbeta utifrån en prioriterad lista, följ varje larm från Ny till Löst, markera fynd som accepterad risk eller falsklarm och få larm via e-post, Slack, Microsoft Teams, Jira eller ServiceNow.
Allt ditt team behöver för att täppa till luckorna
Följ med på en rundtur genom riktiga vyer i SeqOps. Varje steg visar vad du ska titta på. Exempeldata från en demomiljö.
Säkerhetsläget för alla anslutna molnkonton och servrar – på ett ögonblick.
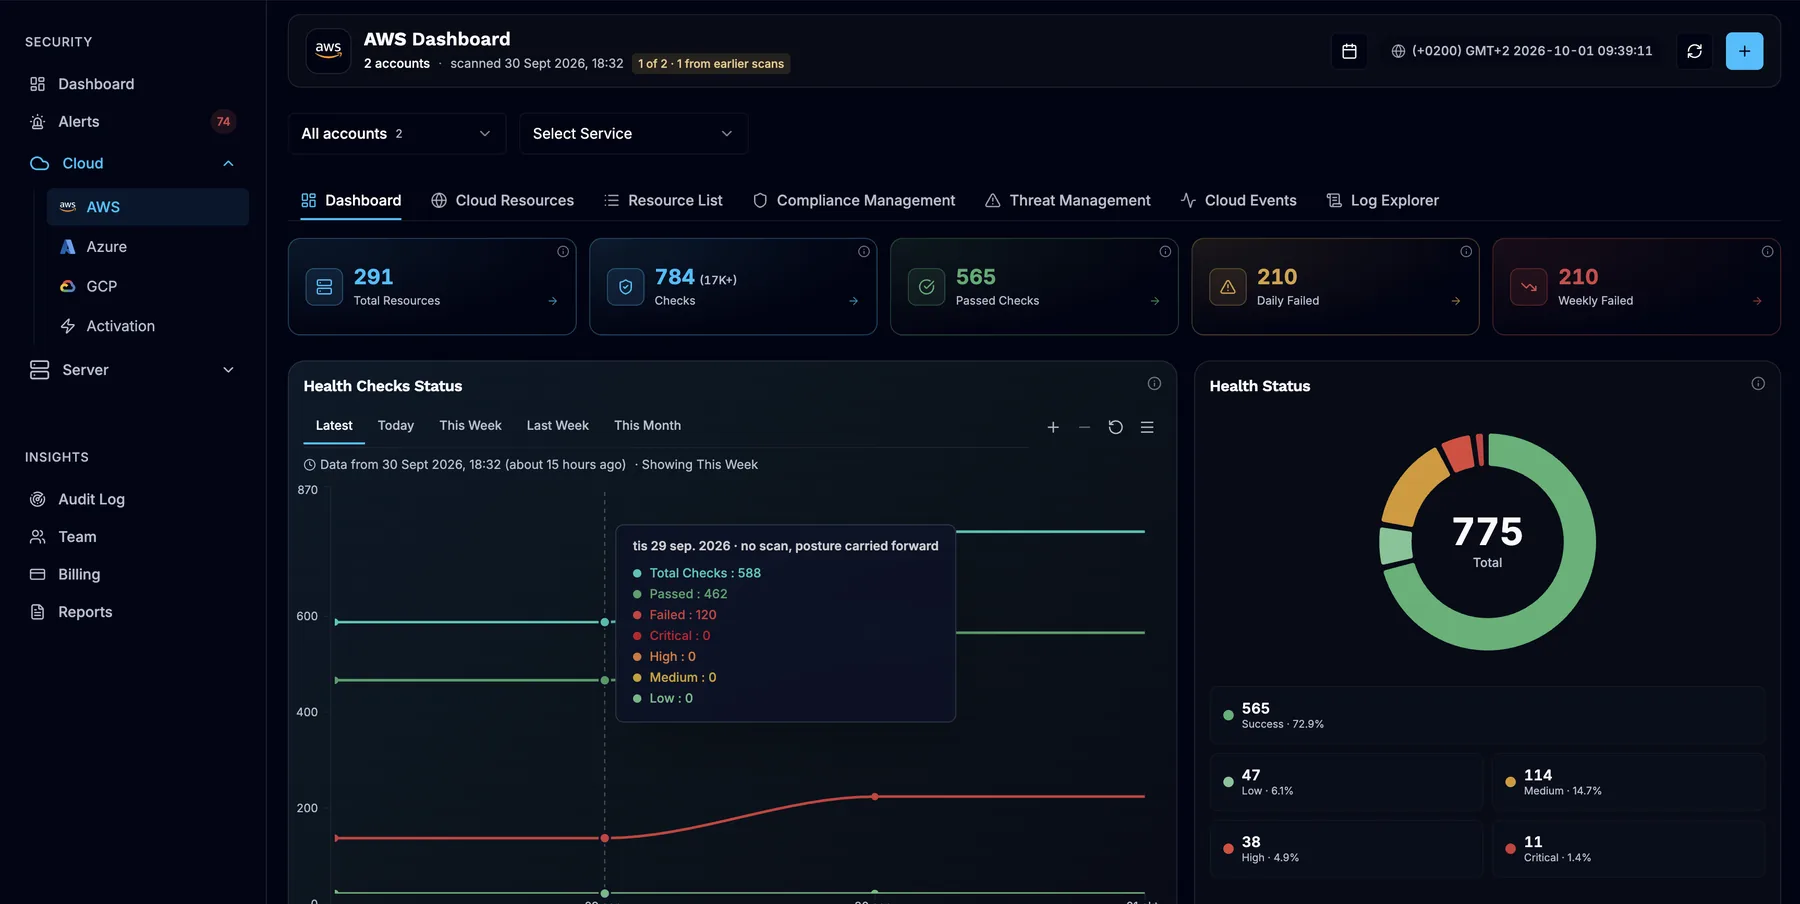
- Resurser och kontroller i alla anslutna konton
- Hälsokontroller över tid
- Hälsostatus: fynd per allvarlighetsgrad


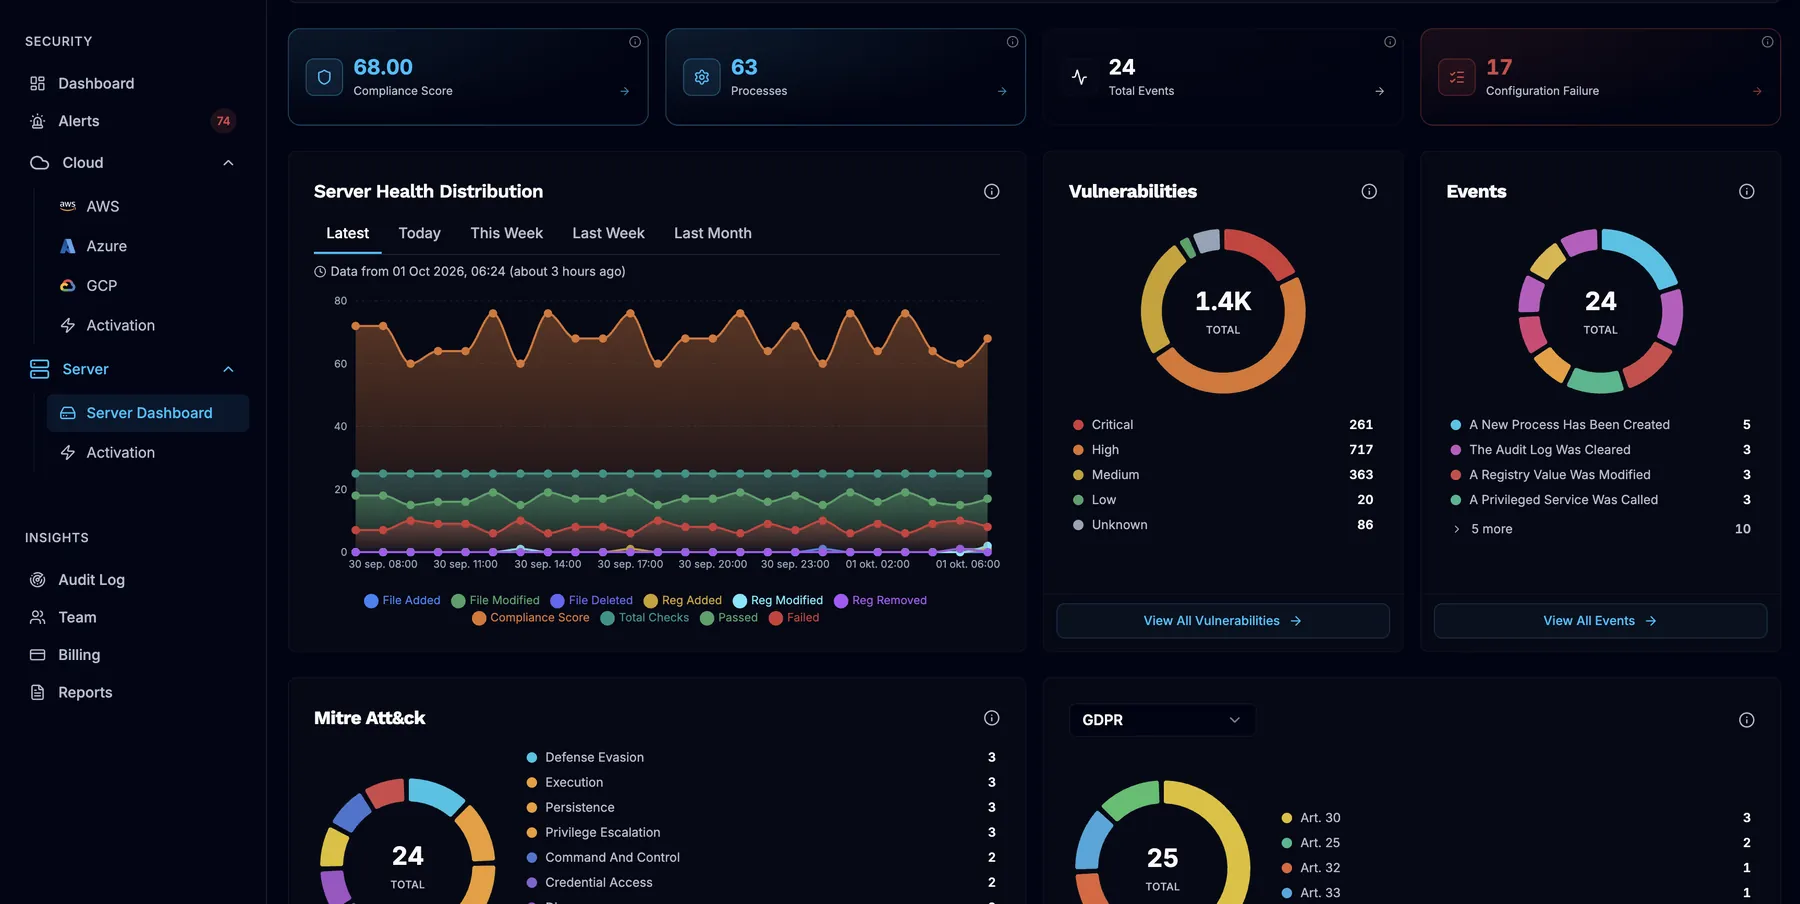

Åtgärdsförslag
Varje fynd kommer med en åtgärd
AI-analys förklarar varje larm på begriplig svenska och föreslår hur det åtgärdas. Tilldela det till rätt person och följ det från Ny till Löst.
- Allvarlighetsgrad, CVSS och riskpoäng för varje fynd
- Varför det spelar roll, på begriplig svenska
- Ändringen du ska göra, klar att kopiera
aws ec2 replace-network-acl-entry \
  --network-acl-id acl-1234567890abcdef0 \
  --rule-number 110 --protocol 6 \
  --rule-action deny --egress \
  --cidr-block 0.0.0.0/0 \
  --port-range From=80,To=80
Exempeldata från SeqOps demomiljö.
Regelefterlevnad
Underlag för regelefterlevnad – utan kalkylblad
SeqOps kontrollerar dina moln och servrar mot de ramverk som revisorerna frågar efter och visar var du klarar kraven, var du inte gör det och vad som behöver åtgärdas.
En uppsättning kontroller, mappade mot många ramverk. Välj de som ingår i din plan.
Ramverken är de standarder som SeqOps kontrollerar mot. SeqOps ger ingen certifiering av din organisation.
Läs våra guider om regelefterlevnad (på engelska)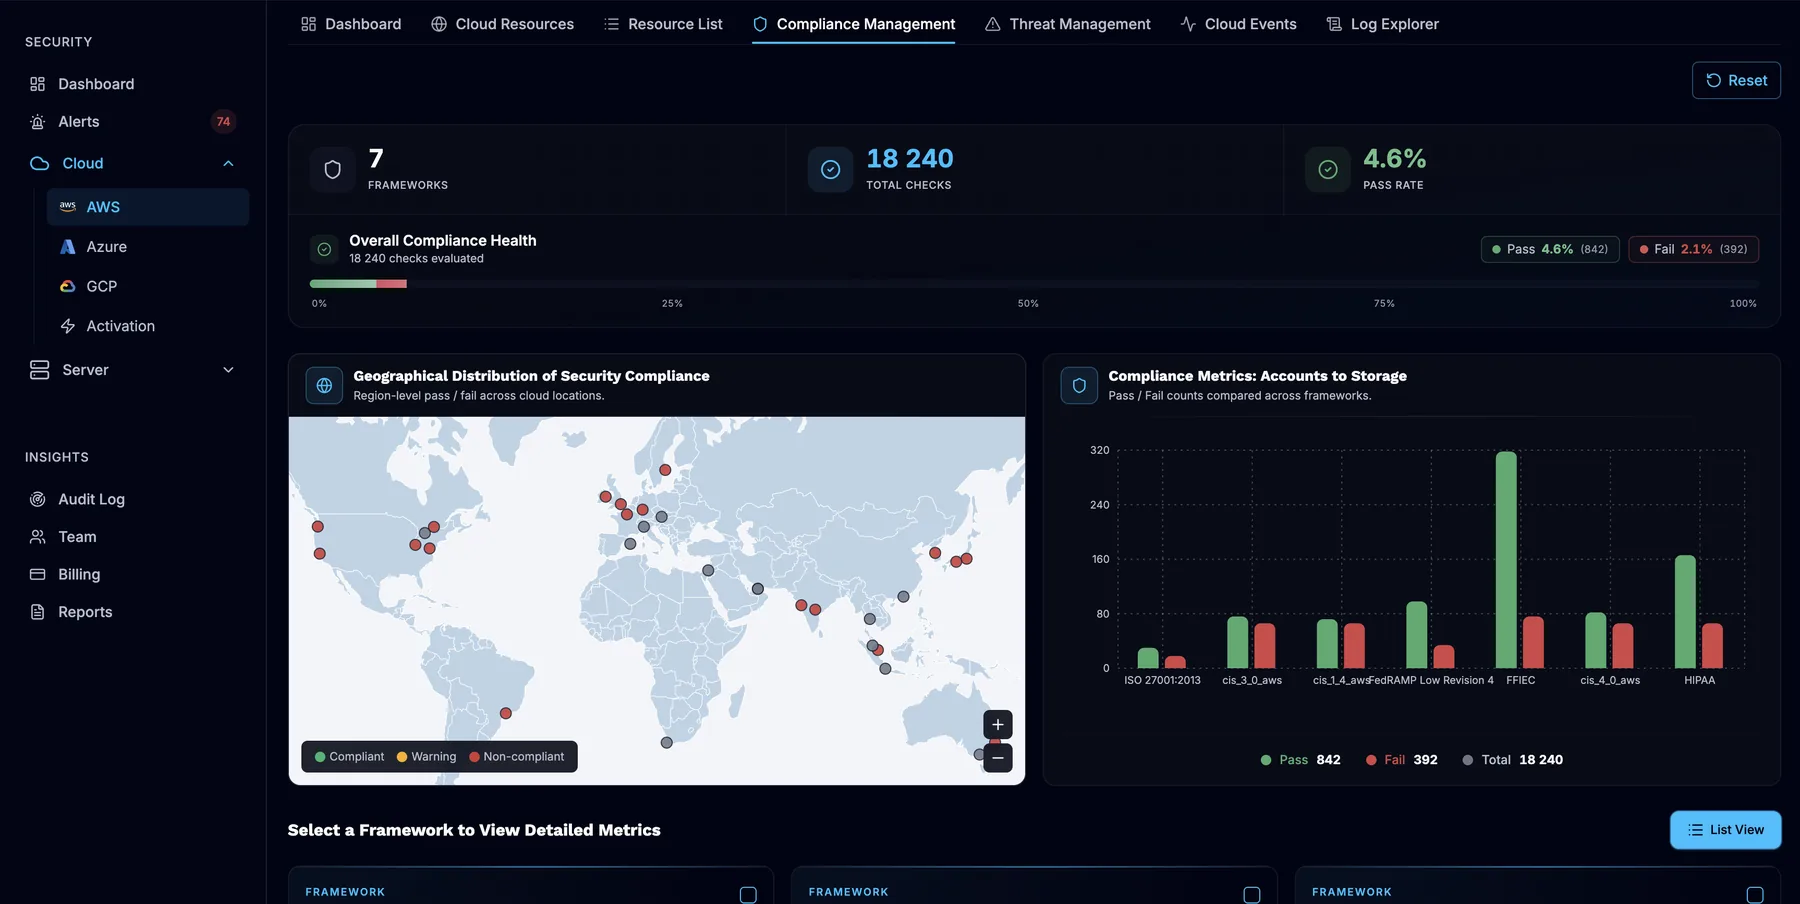
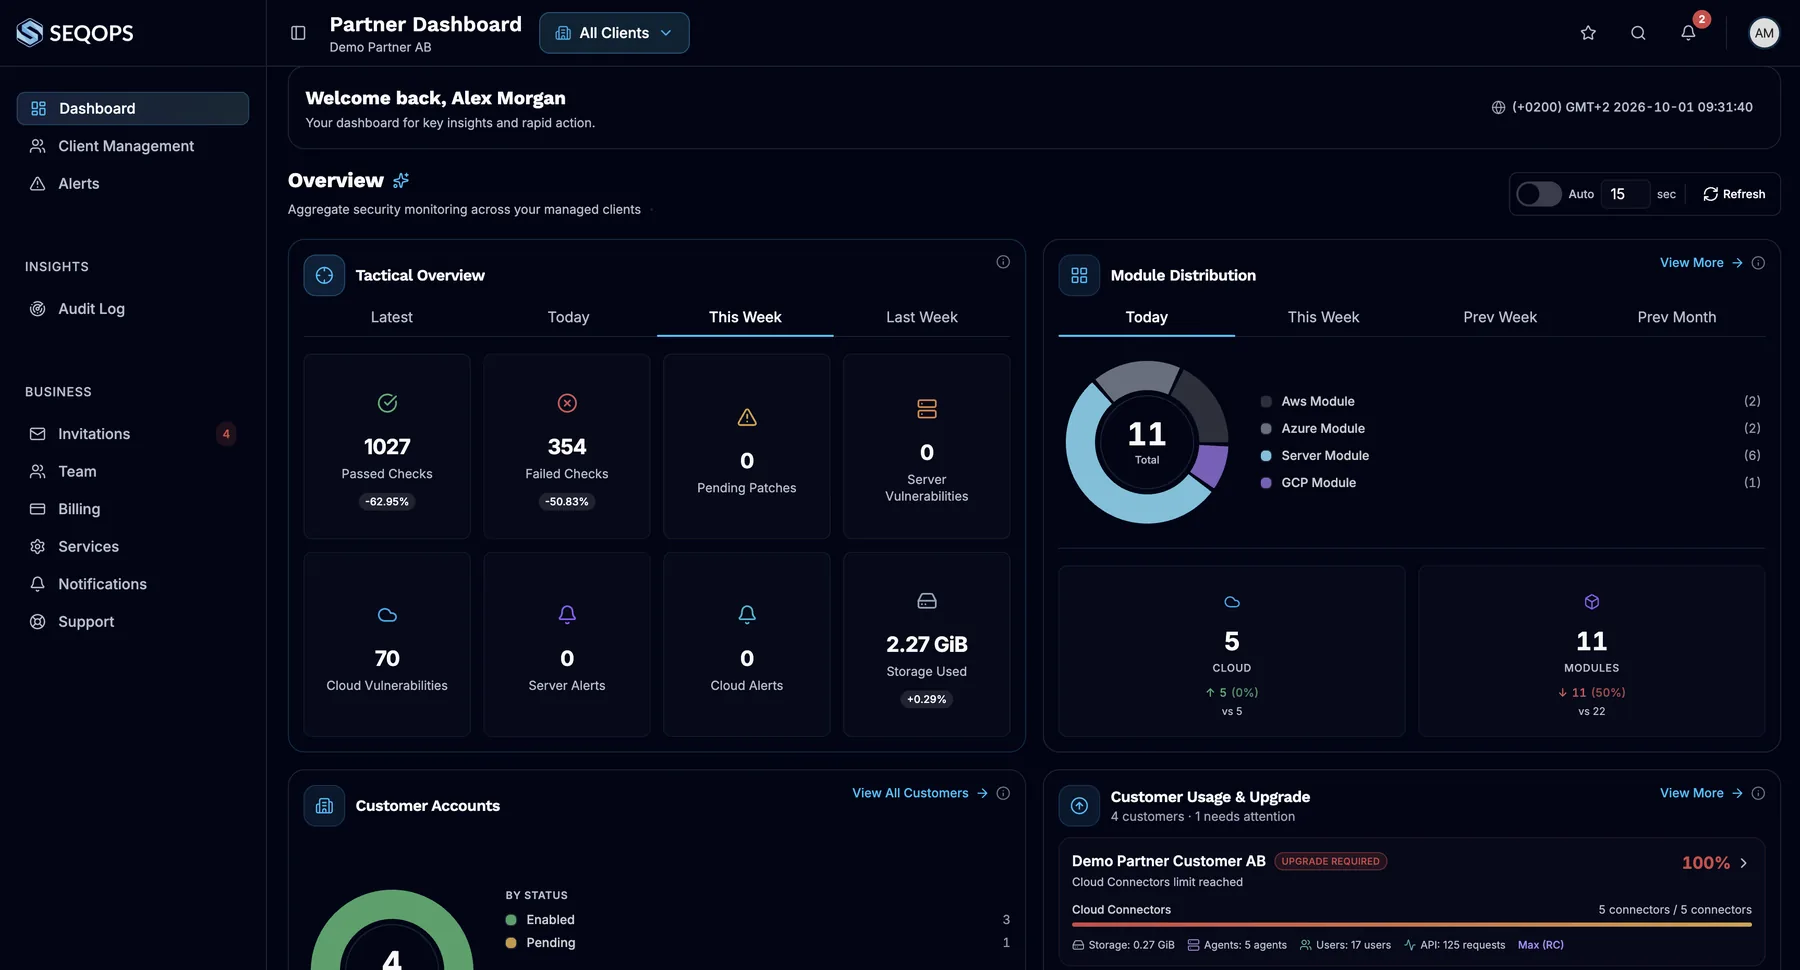
För MSP:er och MSSP:er
Gör säkerhet till en återkommande tjänst
Hantera alla kunder från en gemensam partnerportal, skicka schemalagda säkerhetsrapporter till varje kund och väx med kapacitetsbaserade partnerpaket.
En portal
Växla mellan kundernas miljöer direkt från ditt partnerkonto.
Spårbarhet
Varje partnersession loggas i kundens granskningslogg.
Rapporter som kunderna läser
Schemalagda säkerhetsrapporter för varje kund.
Kapacitet du styr
Fördela en pool av agenter och molnkopplingar.
Kundcase
Så byggde Opsio en förvaltad säkerhetstjänst på SeqOps
”Med SeqOps kan vi erbjuda säkerhet som en förvaltad tjänst med verkligt operativt djup – inte bara dashboards, utan konkreta insikter som våra kunder litar på.”
Johan Carlsson, Country Manager, Opsio · SeqOps-partner
Läs om OpsioInte redo för en provperiod än?
Läs hur en MSP byggde en förvaltad säkerhetstjänst på SeqOps: hur de paketerade den, vad de erbjuder sina kunder och vilka resultat de har sett hittills.
Ange din jobbmejl för att öppna hela berättelsen. Vi kan komma att höra av oss en gång.
Vi använder dina uppgifter för att svara dig, enligt vår Privacy Policy.
Byggt så att du tryggt kan släppa in det i din infrastruktur
Läsbehörighet till molnet
Molnkonton ansluts med läsbehörighet. SeqOps kan inte ändra något i din molnmiljö.Endast säkerhetsmetadata
Konfigurationer, programversioner och inställningar – inte din applikationsdata.Driftas i Stockholm
Din data lagras i AWS eu-north-1. SeqOps AB är ett svenskt företag.Skyddat från grunden
TLS vid överföring, krypterade inloggningsuppgifter, tvåfaktorsautentisering och en granskningslogg.
Planer som växer med din infrastruktur
Core
$79/mån vid årsbetalning
1 molnkonto · 10 servrar · 3 användare
EdgeRekommenderas
$159/mån vid årsbetalning
3 molnkonton · 20 servrar · 5 användare
Max
$319/mån vid årsbetalning
5 molnkonton · 30 servrar · obegränsat antal användare
Behöver du mer? Enterprise-planer anpassas efter din miljö.
Frågor som team ställer innan de börjar
Vad skannar SeqOps?
Ersätter SeqOps Microsoft Defender eller vår EDR?
Vilken åtkomst behöver SeqOps?
Kan jag komma igång själv, utan partner?
Hur snart ser jag resultat?
Var lagras min data?
Hur fungerar den kostnadsfria provperioden?
Se vad som är exponerat i ditt moln och på dina servrar
Starta din kostnadsfria provperiod på 14 dagar och få de första resultaten inom 24 timmar.