
Vi använder kakor
Vi använder nödvändiga kakor för att webbplatsen ska fungera. Med ditt samtycke vill vi också använda analyskakor för att se hur webbplatsen används, och funktionella kakor för chatt och videor. Ändra ditt val när som helst under Kakinställningar. Läs vår kakpolicy
Sårbarhetsskanning för AWS
Hitta felkonfigurationer och sårbarheter i alla dina AWS-konton
Anslut AWS med läsbehörighet. SeqOps kontrollerar din konfiguration kontinuerligt, rangordnar varje fynd efter allvarlighetsgrad och visar ditt team hur det åtgärdas. De första resultaten kommer inom 24 timmar.
- 14 dagars gratis provperiod
- Läsbehörighet till molnet
- Första resultaten inom 24 timmar
- Beräkning
- Lagring
- Nätverk
- Identitet
- Databaser
AWS förändras snabbare än manuella granskningar hinner med
Varje ny bucket, säkerhetsgrupp och IAM-policy påverkar din exponering. De inbyggda verktygen ger långa listor i många konsoler och regioner. Små team har inte tid att reda ut vilka punkter som spelar roll.
Resultatet blir en backlog som ingen äger. Riskabla inställningar ligger kvar eftersom ingen ser dem bredvid allt annat. Förberedelserna inför en revision blir ett letande bland skärmdumpar och exporter.
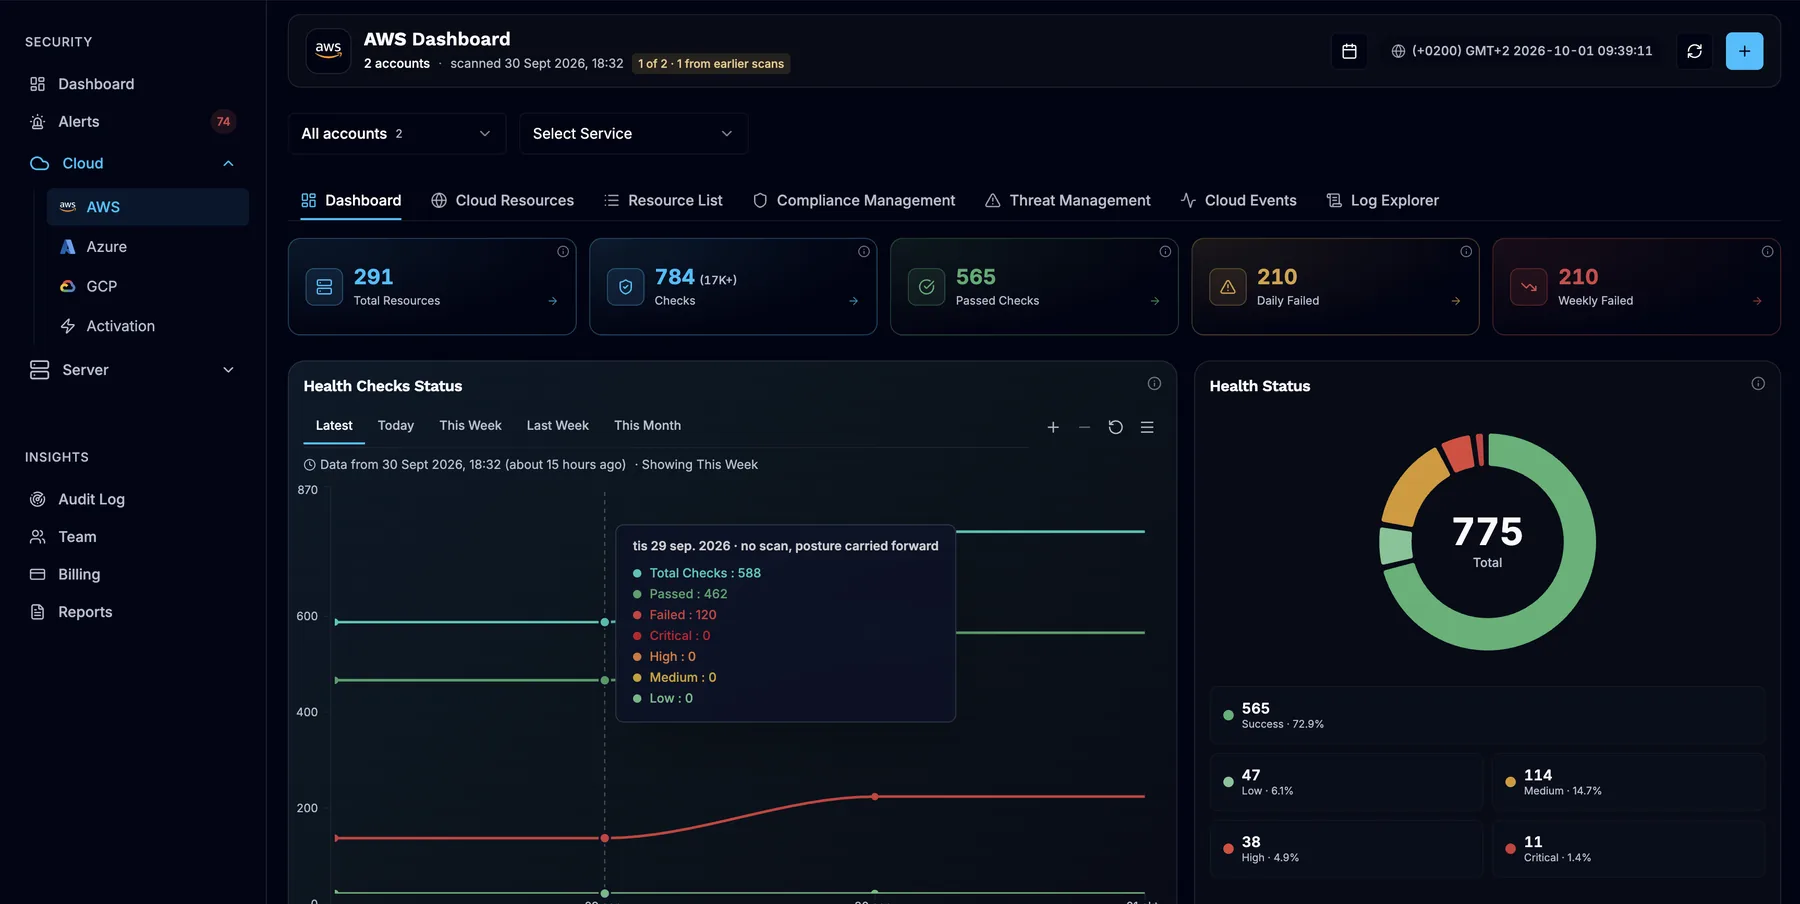
SeqOps samlar fynden i en prioriterad vy, bredvid dina resultat från Azure, Google Cloud och servrar. Varje fynd har en allvarlighetsgrad, vägledning för åtgärden och en ägare som du kan tilldela.
Det här kontrollerar SeqOps
SeqOps bygger upp en inventering av resurserna i varje anslutet AWS-konto. Sedan kontrolleras deras konfiguration för sårbarheter, felkonfigurationer och åtkomstrisker.
- Beräkningsresurser och hur de är konfigurerade
- Lagringsresurser och deras åtkomstinställningar
- Nätverksresurser och deras konfiguration
- Identitetsresurser och de behörigheter som är kopplade till dem
- Databasresurser och hur de är konfigurerade
- Compliancekontroller från AWS-katalogen (25 poster), mappade till många complianceramverk
- Installerad programvara på EC2-instanser som kör SeqOps-agenten (Windows eller Linux)
- En allvarlighetsgrad för varje fynd: Kritisk, Hög, Medel, Låg eller Informativ
Anslut en gång och få resultat inom 24 timmar
Steg 1: Skapa en roll med läsbehörighet
Skapa en IAM-roll med policyerna SecurityAudit och ViewOnlyAccess, samt en IAM-användare som kan anta rollen. Lägg in Access Key ID, Secret Access Key och Role ARN i SeqOps.
Steg 2: SeqOps läser din konfiguration
Klicka på Test Credentials och spara sedan. SeqOps läser din konfiguration i alla regioner och bygger upp en inventering av beräknings-, lagrings-, nätverks-, identitets- och databasresurser.
Steg 3: Gå igenom rangordnade fynd
Inom 24 timmar efter anslutningen (6–24 timmar) dyker fynden upp, rangordnade från Kritisk till Informativ. Varje fynd har vägledning om hur det åtgärdas.
Det här får du
En prioriterad lista
SeqOps visar alla dina anslutna AWS-konton i en vy, rangordnade efter allvarlighetsgrad. Fynden från Azure, Google Cloud och dina servrar hamnar i samma lista. Acceptera en risk eller markera ett fynd som falsklarm när det inte är relevant.
Åtgärdsförslag i varje larm
Varje larm förklarar problemet och hur det åtgärdas. AI-driven analys ger en förklaring på vanlig svenska och ett förslag på åtgärd. Tilldela larmet en ansvarig och följ det tills det är löst. Skicka larm till e-post, Slack, Microsoft Teams, Jira, ServiceNow eller en webhook.
Compliancevy per ramverk
Se hur din AWS-konfiguration står sig mot complianceramverken i din plan. Gå igenom vilka kontroller som godkänns och underkänns, och vilka resurser som ligger bakom varje underkänd kontroll.
Schemalagda rapporter och exporter
Schemalagda PDF-rapporter skickas varannan vecka, varje vecka eller dagligen, beroende på din plan. Exportera fynd som CSV, PDF eller Excel till ledning och revisorer.
Läsbehörighet från grunden
SeqOps använder en IAM-roll med läsbehörighet och policyerna SecurityAudit och ViewOnlyAccess. Den kan inte skapa, ändra eller ta bort något i ditt AWS-konto.
SeqOps samlar bara in konfigurationsmetadata, som lagras i AWS eu-north-1 (Stockholm). Anslutningarna använder TLS under överföring, och molnuppgifterna krypteras innan de lagras.
Inloggning i SeqOps stöder multifaktorautentisering. Complianceramverken är de standarder som SeqOps kontrollerar mot, inte certifieringar som SeqOps innehar. Administratörsåtgärder och partnersessioner registreras i varje organisations granskningslogg.
Besök Trust CenterVanliga frågor
Vilka behörigheter behöver SeqOps i AWS?
Fungerar SeqOps med AWS Security Hub eller GuardDuty?
Hur många AWS-konton kan jag ansluta?
Kan SeqOps skanna mina EC2-instanser efter sårbarheter i programvara?
Hur snart ser jag resultat?
Läs guiderna (på engelska)
Mer på plattformen
- Azure-skanning
Kontroller med läsbehörighet som hittar felkonfigurationer och sårbarheter i dina Azure-prenumerationer.
- Serverskanning
Hitta sårbarheter på Windows- och Linux-servrar med en lättviktig agent.
Se vad som är exponerat i ditt moln och på dina servrar
Starta din kostnadsfria provperiod på 14 dagar och få de första resultaten inom 24 timmar.