
Vi bruger cookies
Vi bruger nødvendige cookies til at få hjemmesiden til at fungere. Med dit samtykke vil vi også gerne bruge statistikcookies til at se, hvordan hjemmesiden bliver brugt, og funktionelle cookies til chat og videoer. Du kan altid ændre dit valg under »Cookie settings«. Læs vores cookiepolitik
Sårbarhedsscanning af Google Cloud
Find fejlkonfigurationer og sårbarheder på tværs af dine Google Cloud-projekter
Forbind hvert Google Cloud-projekt med læseadgang. SeqOps tjekker konfigurationen og rangerer hvert fund efter alvorlighed. Dine resultater står i én visning sammen med AWS, Azure og dine servere.
- 14 dages gratis prøveperiode
- Læseadgang til cloud
- De første resultater inden for 24 timer
Google Cloud er sjældent din eneste cloud
Få teams kører alt ét sted. Et Google Cloud-projekt står ofte side om side med AWS-konti, Azure-abonnementer og on-premises-servere.
Hver platform har sin egen konsol, sine egne begreber og sin egen liste med advarsler. Det går langsomt at sammenligne dem manuelt, og de risikable punkter drukner.
SeqOps forbinder til dine Google Cloud-projekter med læseadgang og føjer deres fund til den samme prioriterede visning. Én skala for alvorlighed, én arbejdsgang og ét sæt rapporter dækker alle de platforme, du forbinder.
Det tjekker SeqOps i Google Cloud
SeqOps finder automatisk ressourcerne i hvert forbundet projekt. Derefter tjekkes deres konfiguration for sårbarheder, fejlkonfigurationer og adgangsrisici.
- Compute-ressourcer og deres konfiguration
- Lagerressourcer og deres adgangsindstillinger
- Netværksressourcer og deres konfiguration
- Identitetsressourcer og de tilladelser, der er knyttet til dem
- Databaseressourcer og deres konfiguration
- Compliance-tjek fra Google Cloud-kataloget (5 poster), koblet til mange compliance-frameworks
- Installeret software på instanser, der kører SeqOps-agenten (Windows eller Linux)
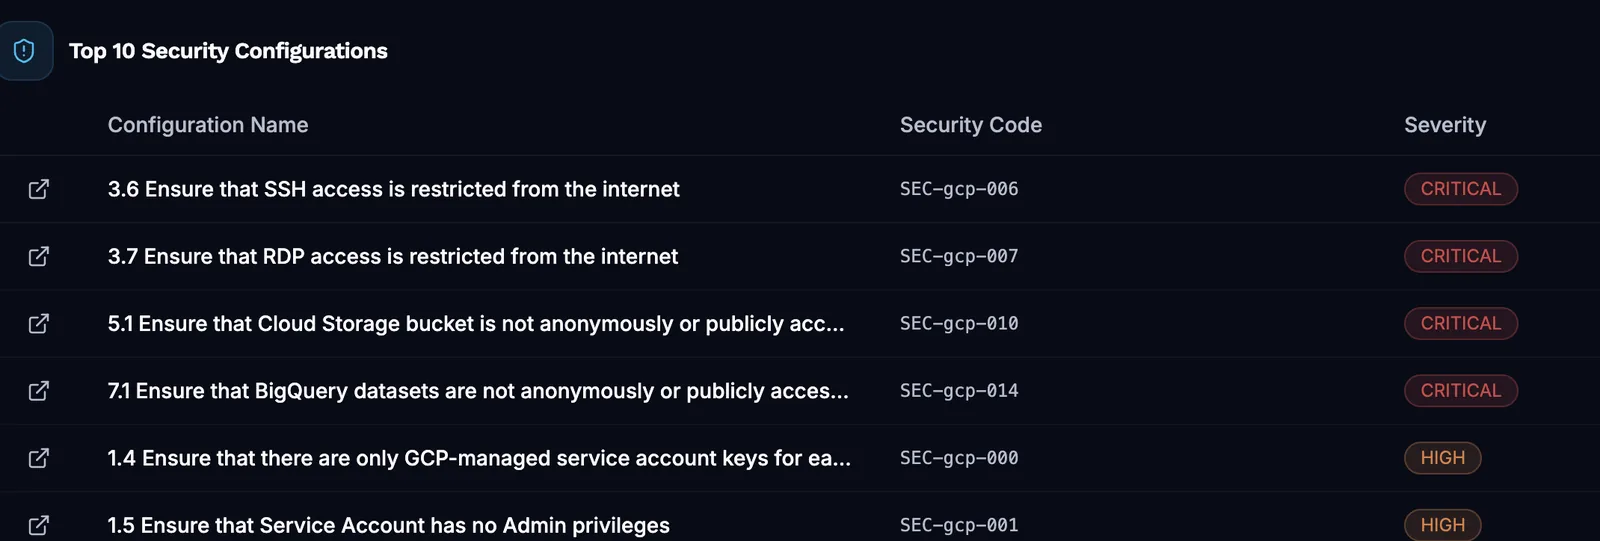
- En alvorlighedsgrad for hvert fund: Kritisk, Høj, Middel, Lav eller Informativ
Forbind et projekt, og få resultater inden for 24 timer
Trin 1: Opret en tjenestekonto
Opret en tjenestekonto med rollen Viewer i dit projekt. Opret og download en JSON-nøgle til kontoen. Rollen Viewer giver SeqOps kun læseadgang.
Trin 2: Aktivér to API’er
Aktivér Cloud Resource Manager API og Compute Engine API. Begge er slået fra som standard i nye projekter. Uden dem fejler forbindelsestesten. SeqOps har knapper til at aktivere dem.
Trin 3: Forbind og gennemgå
Indtast Project ID, Service Account Email og den private nøgle i SeqOps, og test og gem derefter. Fundene dukker op inden for 24 timer (6–24 timer), rangeret efter alvorlighed.
Det får du
Én visning på tværs af clouds
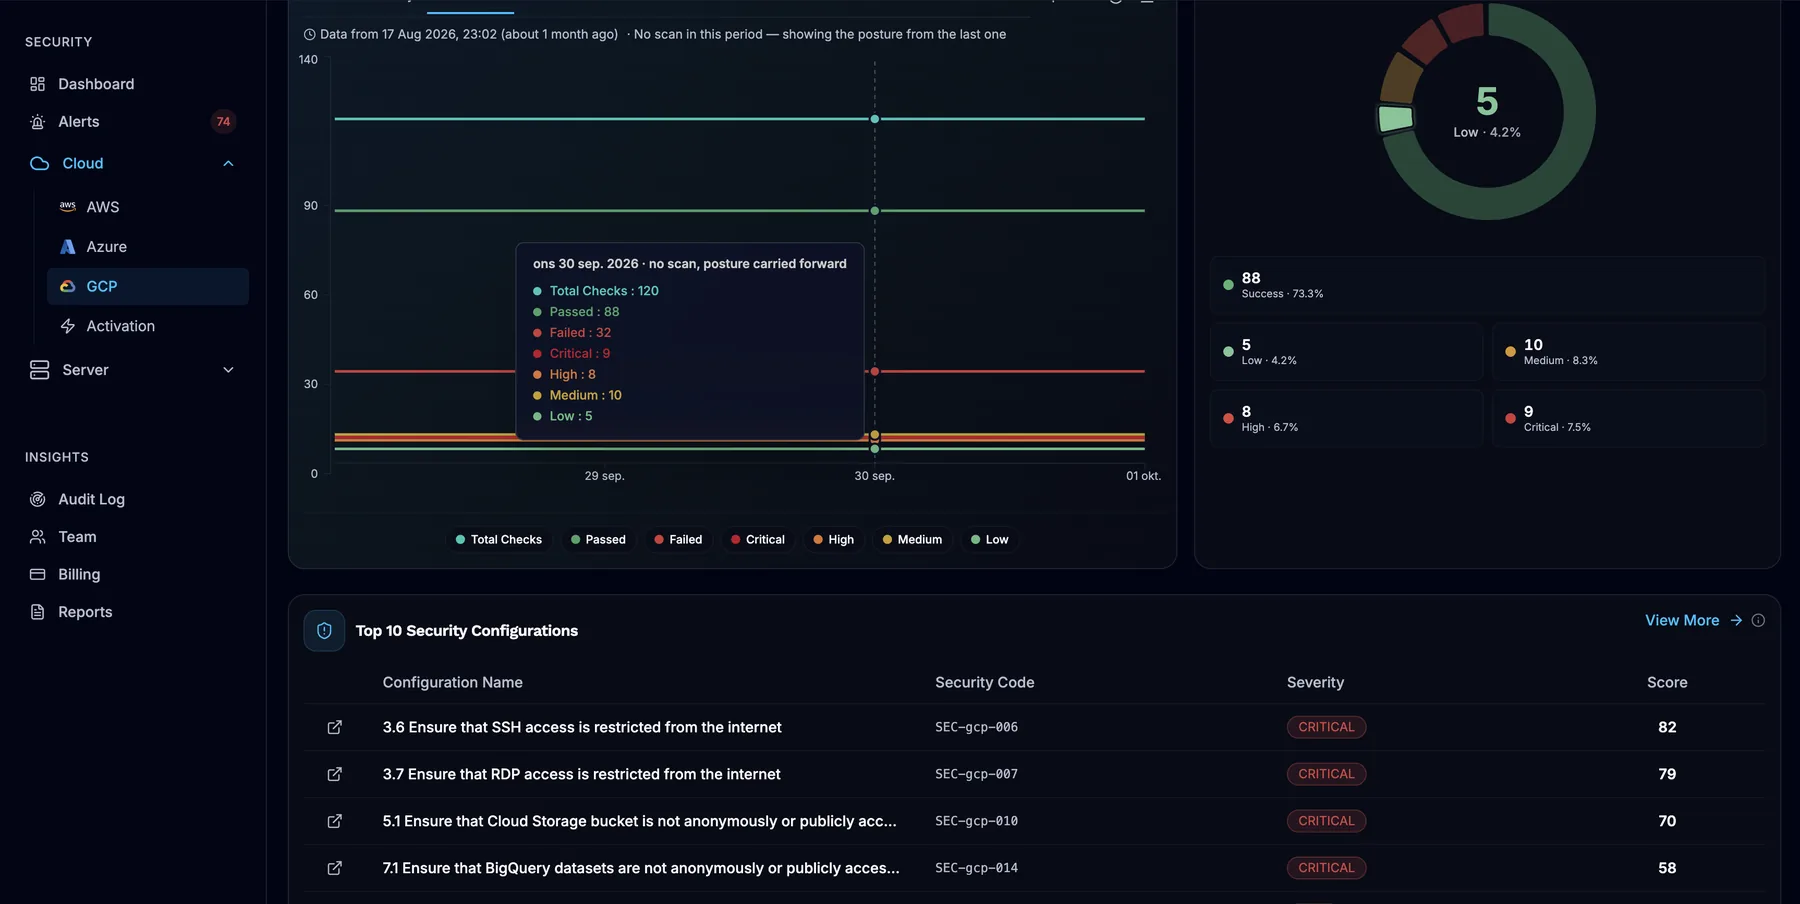
Fund fra Google Cloud står i samme liste som AWS, Azure og dine Windows- og Linux-servere. Med én fælles skala for alvorlighed kan du sammenligne dem direkte.
Et dashboard pr. udbyder
Google Cloud-dashboardet viser fordelingen på alvorlighedsgrader, det samlede antal tjek og andelen af beståede og fejlede tjek. Det viser også fundne ressourcer og ressourceoversigten.
Vejledning i hver alarm
Hver alarm forklarer problemet, og hvordan det rettes, med hjælp fra AI-baseret analyse. Tildel den til et teammedlem, og følg den fra Ny til Løst. Send alarmer til e-mail, Slack, Microsoft Teams, Jira, ServiceNow eller en webhook.
Dokumentation til revisionen
Tjek din konfiguration op imod compliance-frameworkene i din plan. Planlagte PDF-rapporter og eksport til CSV, PDF eller Excel understøtter din forberedelse til revision.
Kun læseadgang – helt fra starten
SeqOps forbinder via en tjenestekonto med rollen Viewer, som giver kun læseadgang. Den kan ikke ændre din cloudkonfiguration.
SeqOps indsamler konfigurationsmetadata, som lagres i AWS eu-north-1 (Stockholm).
Forbindelserne bruger TLS under overførsel, og login understøtter multifaktorgodkendelse. Compliance-frameworkene er de standarder, SeqOps tjekker op imod – ikke certificeringer, som SeqOps har. Administratorhandlinger og partnersessioner registreres i hver organisations revisionslog.
Besøg Trust CenterOfte stillede spørgsmål
Hvilken adgang skal SeqOps have i Google Cloud?
Hvorfor fejler min forbindelsestest med en gyldig nøgle?
Kan jeg forbinde en hel Google Cloud-organisation på én gang?
Kan SeqOps scanne mine Compute Engine-instanser for sårbarheder i software?
Hvor hurtigt ser jeg resultater?
Læs vejledningerne (på engelsk)
Relateret på platformen
- AWS-scanning
Tjek med læseadgang, der finder fejlkonfigurationer og sårbarheder i dine AWS-konti.
- Dashboard til cloudsikkerhed
Ét dashboard til fund fra AWS, Azure, Google Cloud og servere, rangeret efter alvorlighed.
Se, hvad der er eksponeret i din cloud og på dine servere
Start din gratis prøveperiode på 14 dage, og få de første resultater inden for 24 timer.