
Usamos cookies
Usamos cookies técnicas necesarias para que este sitio funcione. Si nos das tu consentimiento, también usaremos cookies analíticas para saber cómo se utiliza el sitio y cookies funcionales para el chat y los vídeos. Puedes cambiar tu elección en cualquier momento en «Cookie settings». Lee nuestra Política de cookies
Escaneo de vulnerabilidades en Google Cloud
Detecta errores de configuración y vulnerabilidades en todos tus proyectos de Google Cloud
Conecta cada proyecto de Google Cloud con acceso de solo lectura. SeqOps revisa su configuración y clasifica cada hallazgo por severidad. Tus resultados aparecen en una sola vista junto a AWS, Azure y tus servidores.
- Prueba gratuita de 14 días
- Acceso de solo lectura a la nube
- Primeros resultados en menos de 24 horas
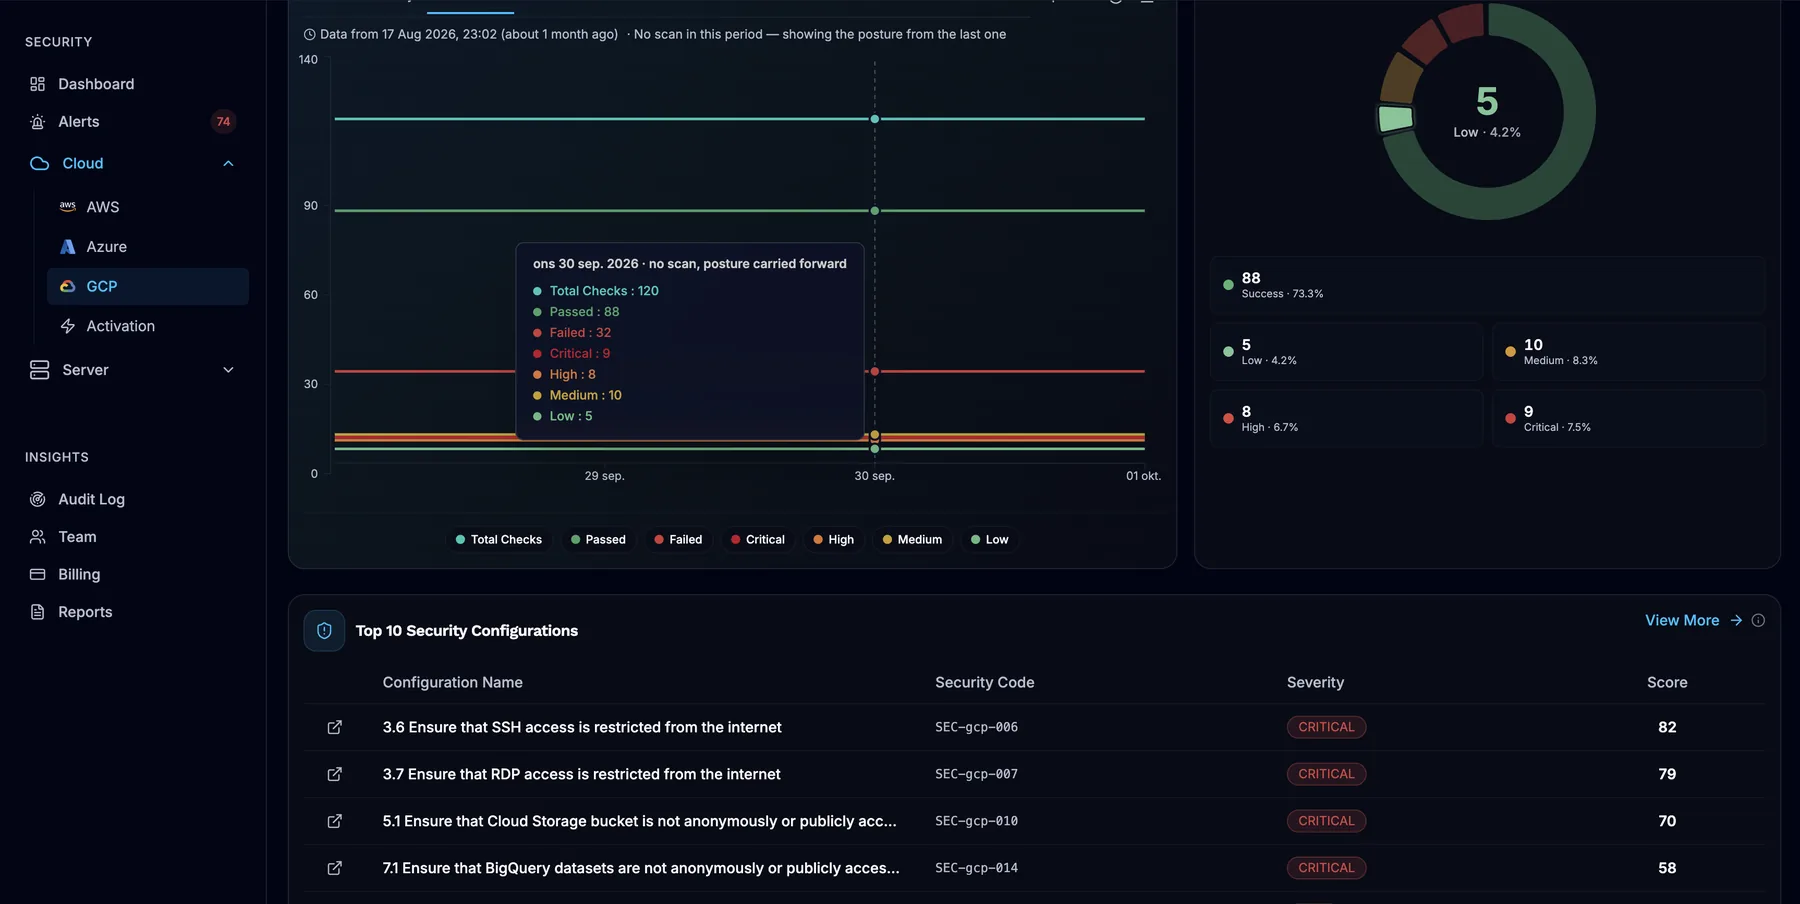
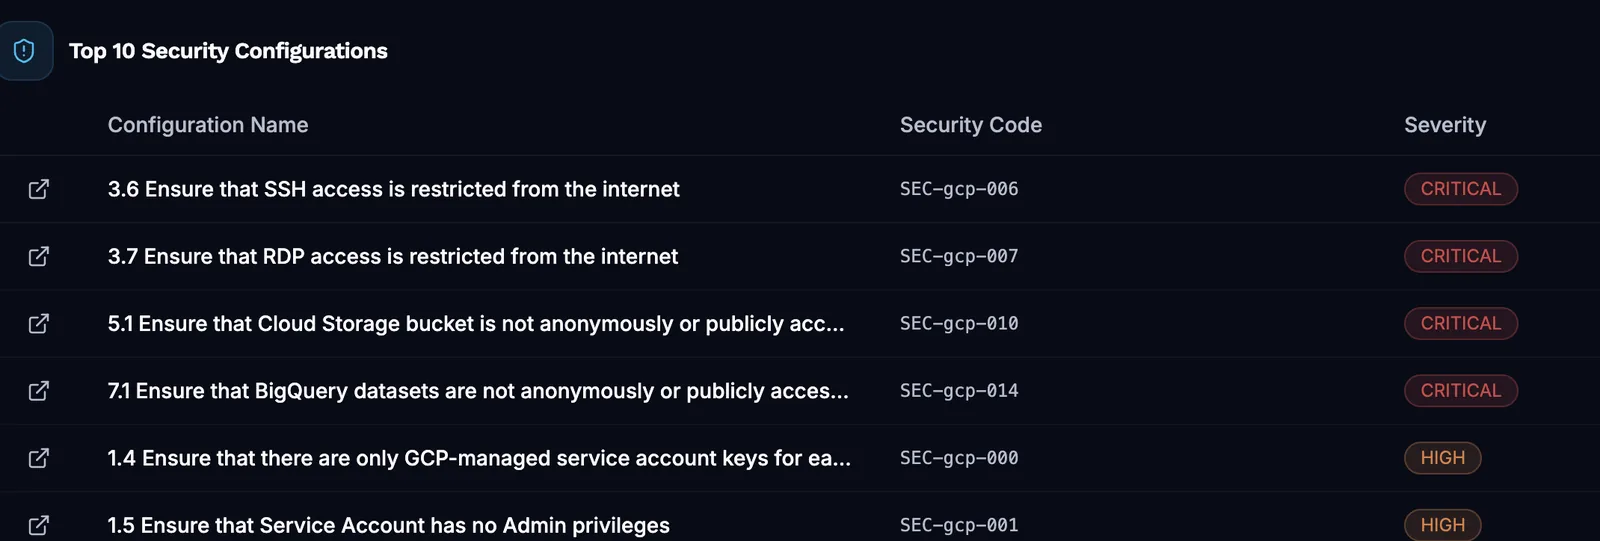
Google Cloud rara vez es tu única nube
Pocos equipos lo tienen todo en un mismo sitio. Un proyecto de Google Cloud suele convivir con cuentas de AWS, suscripciones de Azure y servidores on-premise.
Cada plataforma tiene su propia consola, su propia terminología y su propia lista de avisos. Compararlas a mano es lento, y lo que de verdad supone un riesgo se pierde por el camino.
SeqOps conecta tus proyectos de Google Cloud con acceso de solo lectura y añade sus hallazgos a la misma vista priorizada. Una única escala de severidad, un único flujo de trabajo y un único conjunto de informes para todas las plataformas que conectes.
Qué comprueba SeqOps en Google Cloud
SeqOps descubre automáticamente los recursos de cada proyecto conectado. Después revisa su configuración en busca de vulnerabilidades, errores de configuración y riesgos de acceso.
- Recursos de cómputo y su configuración
- Recursos de almacenamiento y su configuración de acceso
- Recursos de red y su configuración
- Recursos de identidad y los permisos que tienen asociados
- Recursos de bases de datos y su configuración
- Controles de cumplimiento del catálogo de Google Cloud (5 entradas), asignados a numerosos marcos de cumplimiento
- Software instalado en instancias que ejecutan el agente de SeqOps (Windows o Linux)
- Una severidad para cada hallazgo: Crítica, Alta, Media, Baja o Informativa
Conecta un proyecto y obtén resultados en menos de 24 horas
Paso 1: Crea una cuenta de servicio
En tu proyecto, crea una cuenta de servicio con el rol Viewer. Crea y descarga una clave JSON para ella. El rol Viewer da a SeqOps acceso de solo lectura.
Paso 2: Habilita dos API
Habilita Cloud Resource Manager API y Compute Engine API. Ambas están desactivadas de forma predeterminada en los proyectos nuevos. Sin ellas, la prueba de conexión falla. SeqOps incluye botones para habilitarlas.
Paso 3: Conecta y revisa
Introduce Project ID, Service Account Email y la clave privada en SeqOps, y después prueba y guarda. Los hallazgos aparecen en menos de 24 horas (entre 6 y 24 horas), ordenados por severidad.
Qué obtienes
Una sola vista para todas tus nubes
Los hallazgos de Google Cloud están en la misma lista que los de AWS, Azure y tus servidores Windows y Linux. Una única escala de severidad te permite compararlos directamente.
Un panel por proveedor
El panel de Google Cloud muestra la distribución por severidad, el total de controles y la proporción de superados y no superados. También muestra el descubrimiento y el inventario de recursos.
Indicaciones en cada alerta
Cada alerta explica el problema y cómo corregirlo, con análisis con IA. Asígnala a un miembro del equipo y haz su seguimiento de Nueva a Resuelta. Envía las alertas por email, Slack, Microsoft Teams, Jira, ServiceNow o un webhook.
Pruebas para las auditorías
Compara tu configuración con los marcos de cumplimiento de tu plan. Los informes PDF programados y las exportaciones en CSV, PDF o Excel te ayudan a preparar las auditorías.
Solo lectura por diseño
SeqOps se conecta mediante una cuenta de servicio con el rol Viewer, que da acceso de solo lectura. No puede modificar la configuración de tu nube.
SeqOps recopila metadatos de configuración, que se almacenan en AWS eu-north-1 (Estocolmo).
Las conexiones se cifran en tránsito con TLS y el inicio de sesión admite autenticación multifactor. Los marcos de cumplimiento son los estándares con los que SeqOps compara tu configuración, no certificaciones que tenga SeqOps. Las acciones de administración y las sesiones de partners quedan registradas en el registro de auditoría de cada organización.
Visita el Trust CenterPreguntas frecuentes
¿Qué acceso necesita SeqOps en Google Cloud?
¿Por qué falla la prueba de conexión si la clave es válida?
¿Puedo conectar toda una organización de Google Cloud de una vez?
¿Puede SeqOps escanear mis instancias de Compute Engine en busca de vulnerabilidades de software?
¿Cuándo veré resultados?
Lee las guías
Relacionado en la plataforma
- Escaneo de AWS
Comprobaciones de solo lectura de errores de configuración y vulnerabilidades en tus cuentas de AWS.
- Panel de seguridad en la nube
Un solo panel para los hallazgos de AWS, Azure, Google Cloud y servidores, ordenados por severidad.
Descubre qué está expuesto en tu nube y tus servidores
Empieza tu prueba gratuita de 14 días y obtén tus primeros resultados en menos de 24 horas.