
Questo sito usa i cookie
Usiamo cookie tecnici necessari al funzionamento del sito. Con il tuo consenso vorremmo usare anche cookie analitici, per capire come viene utilizzato il sito, e cookie funzionali per la chat e i video. Puoi modificare la tua scelta in qualsiasi momento da «Cookie settings». Leggi la nostra Cookie Policy
Scansione delle vulnerabilità Google Cloud
Trova configurazioni errate e vulnerabilità in tutti i tuoi progetti Google Cloud
Collega ogni progetto Google Cloud con accesso in sola lettura. SeqOps ne verifica la configurazione e classifica ogni rilevamento per gravità. I risultati si trovano in un’unica vista con AWS, Azure e i tuoi server.
- Prova gratuita di 14 giorni
- Accesso al cloud in sola lettura
- Primi risultati entro 24 ore
Google Cloud raramente è il tuo unico cloud
Pochi team gestiscono tutto in un solo posto. Un progetto Google Cloud convive spesso con account AWS, sottoscrizioni Azure e server on-premise.
Ogni piattaforma ha la sua console, la sua terminologia e il suo elenco di segnalazioni. Confrontarle a mano è lento, e le voci rischiose si perdono.
SeqOps collega i tuoi progetti Google Cloud con accesso in sola lettura e aggiunge i loro rilevamenti alla stessa vista con priorità. Un’unica scala di gravità, un unico flusso di lavoro e un unico set di report coprono tutte le piattaforme che colleghi.
Cosa verifica SeqOps in Google Cloud
SeqOps individua automaticamente le risorse di ogni progetto collegato. Poi ne verifica la configurazione alla ricerca di vulnerabilità, configurazioni errate e rischi di accesso.
- Risorse di calcolo e relativa configurazione
- Risorse di storage e relative impostazioni di accesso
- Risorse di rete e relativa configurazione
- Risorse di identità e autorizzazioni associate
- Risorse di database e relativa configurazione
- Controlli di conformità dal catalogo Google Cloud (5 voci), mappati su numerosi framework di conformità
- Software installato sulle istanze su cui è in esecuzione l’agente SeqOps (Windows o Linux)
- Una gravità per ogni rilevamento: Critica, Alta, Media, Bassa o Informativa
Collega un progetto, ottieni risultati entro 24 ore
Passaggio 1: Crea un account di servizio
Nel tuo progetto, crea un account di servizio con il ruolo Viewer. Crea e scarica una chiave JSON per l’account. Il ruolo Viewer concede a SeqOps l’accesso in sola lettura.
Passaggio 2: Abilita due API
Abilita la Cloud Resource Manager API e la Compute Engine API. Entrambe sono disattivate per impostazione predefinita nei nuovi progetti. Senza di esse, il test di connessione non riesce. SeqOps ha dei pulsanti per abilitarle.
Passaggio 3: Collega ed esamina
Inserisci Project ID, Service Account Email e chiave privata in SeqOps, poi testa e salva. I rilevamenti compaiono entro 24 ore (6–24 ore), classificati per gravità.
Cosa ottieni
Un’unica vista su tutti i cloud
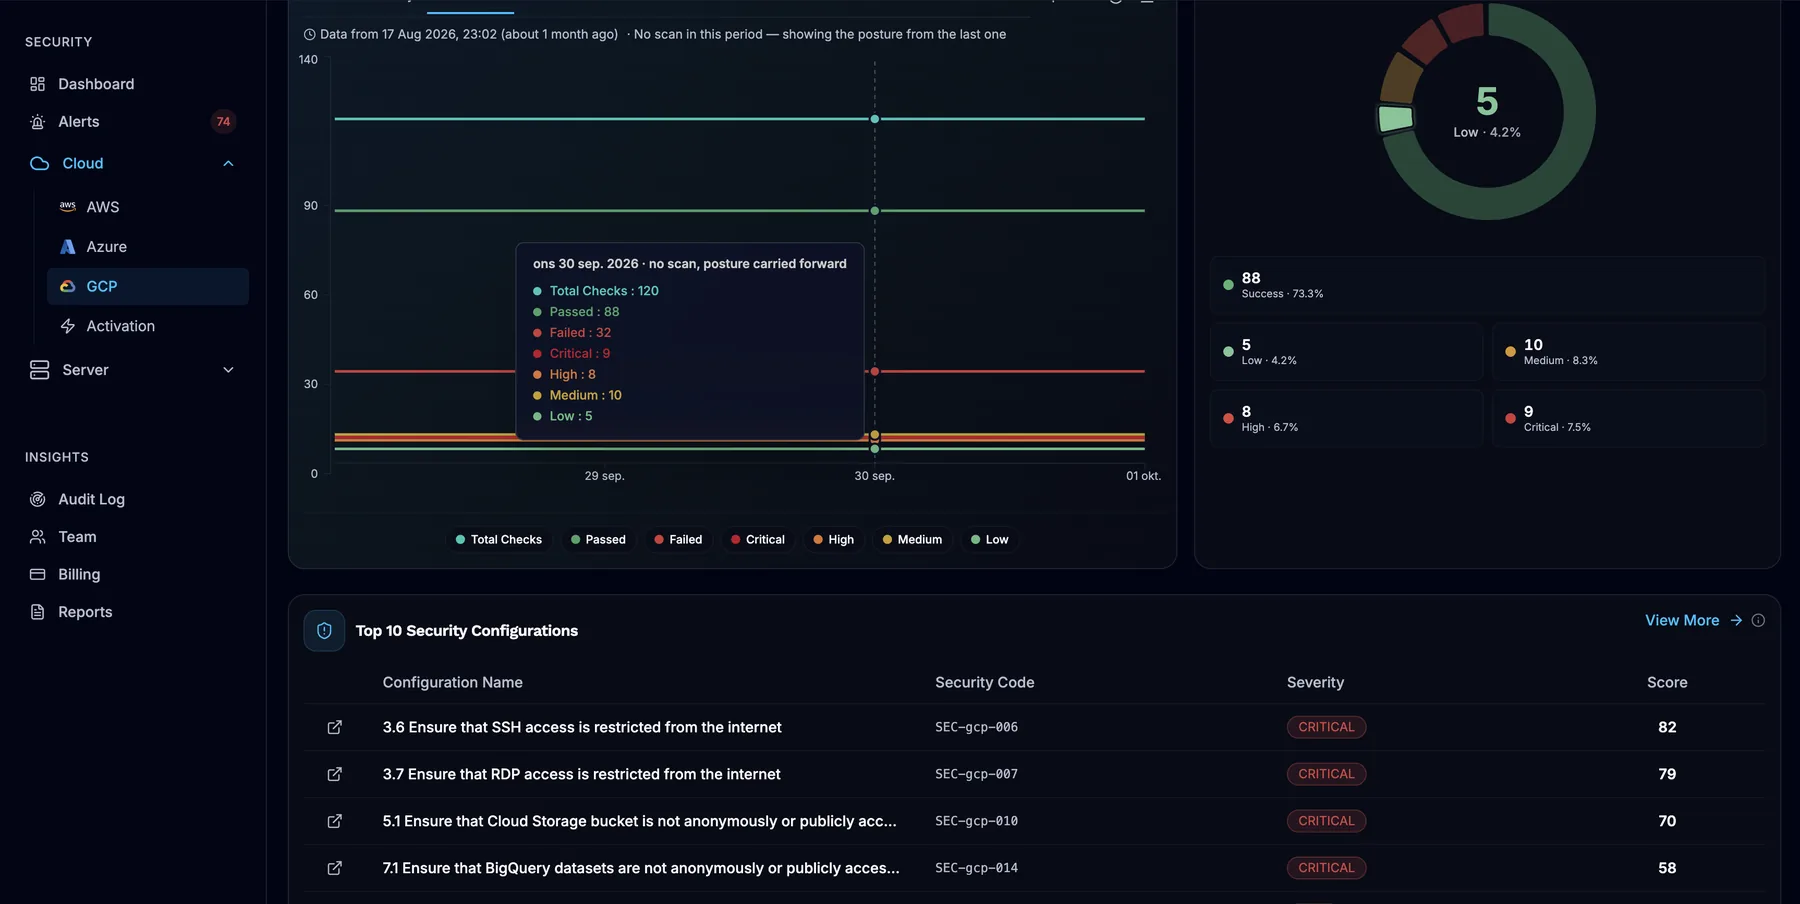
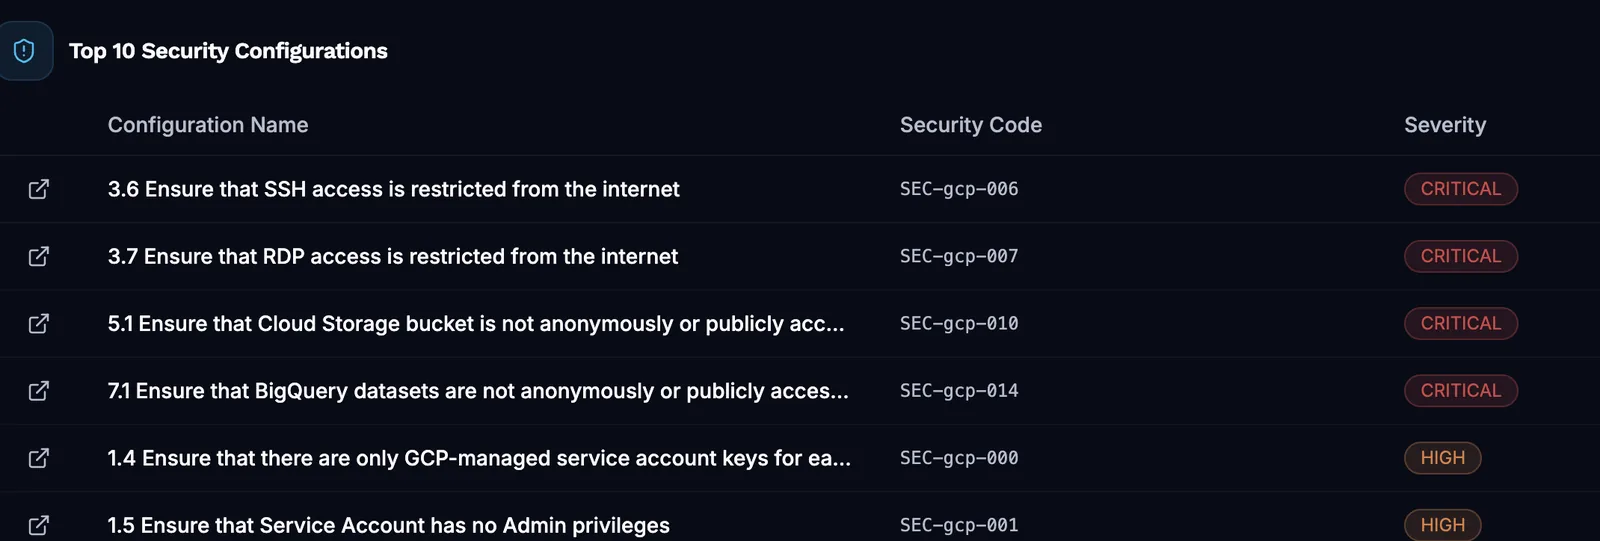
I rilevamenti di Google Cloud si trovano nello stesso elenco di AWS, Azure e dei tuoi server Windows e Linux. Un’unica scala di gravità ti permette di confrontarli direttamente.
Una dashboard per ogni provider
La dashboard di Google Cloud mostra la distribuzione per gravità, il totale dei controlli e il rapporto tra superati e non superati. Mostra anche l’individuazione e l’inventario delle risorse.
Indicazioni in ogni avviso
Ogni avviso spiega il problema e come risolverlo, con un’analisi basata sull’AI. Assegnalo a un membro del team e seguilo da Nuovo a Risolto. Invia gli avvisi via email, Slack, Microsoft Teams, Jira, ServiceNow o webhook.
Evidenze per gli audit
Verifica la tua configurazione rispetto ai framework di conformità inclusi nel tuo piano. I report PDF programmati e le esportazioni in CSV, PDF o Excel supportano la preparazione agli audit.
Sola lettura, per scelta progettuale
SeqOps si collega tramite un account di servizio con il ruolo Viewer, che concede l’accesso in sola lettura. Non può modificare la tua configurazione cloud.
SeqOps raccoglie metadati di configurazione, archiviati in AWS eu-north-1 (Stoccolma).
Le connessioni usano TLS in transito e l’accesso supporta l’autenticazione a più fattori. I framework di conformità sono gli standard rispetto ai quali SeqOps esegue i controlli, non certificazioni possedute da SeqOps. Le azioni amministrative e le sessioni dei partner vengono registrate nel registro di audit di ogni organizzazione.
Visita il Trust CenterDomande frequenti
Di quale accesso ha bisogno SeqOps in Google Cloud?
Perché il test di connessione non riesce anche con una chiave valida?
Posso collegare un’intera organizzazione Google Cloud in una volta sola?
SeqOps può scansionare le mie istanze Compute Engine alla ricerca di vulnerabilità nel software?
Quanto tempo serve per vedere i risultati?
Leggi le guide
Correlati nella piattaforma
- Scansione AWS
Controlli in sola lettura per individuare configurazioni errate e vulnerabilità nei tuoi account AWS.
- Dashboard di sicurezza cloud
Un’unica dashboard per i rilevamenti di AWS, Azure, Google Cloud e dei server, in ordine di gravità.
Scopri cosa è esposto nel tuo cloud e sui tuoi server
Inizia la prova gratuita di 14 giorni e ottieni i primi risultati entro 24 ore.