
Używamy plików cookie
Używamy niezbędnych plików cookie, aby ta strona mogła działać. Za Twoją zgodą chcielibyśmy też używać analitycznych plików cookie, aby sprawdzać, jak strona jest używana, oraz funkcjonalnych plików cookie do czatu i filmów. Swój wybór możesz zmienić w każdej chwili w „Cookie settings”. Przeczytaj naszą politykę plików cookie
Skanowanie podatności Google Cloud
Znajdź błędne konfiguracje i podatności we wszystkich swoich projektach Google Cloud
Połącz każdy projekt Google Cloud z dostępem tylko do odczytu. SeqOps sprawdza jego konfigurację i nadaje każdemu wykrytemu problemowi poziom ważności. Wyniki widzisz w jednym widoku z AWS, Azure i Twoimi serwerami.
- 14 dni za darmo
- Dostęp do chmury tylko do odczytu
- Pierwsze wyniki w ciągu 24 godzin
Google Cloud rzadko jest Twoją jedyną chmurą
Niewiele zespołów ma wszystko w jednym miejscu. Projekt Google Cloud często działa obok kont AWS, subskrypcji Azure i serwerów lokalnych.
Każda platforma ma własną konsolę, własną terminologię i własną listę ostrzeżeń. Ręczne porównywanie ich trwa długo, a ryzykowne pozycje giną w gąszczu.
SeqOps łączy Twoje projekty Google Cloud z dostępem tylko do odczytu i dodaje wykryte w nich problemy do tego samego widoku z priorytetami. Jedna skala ważności, jeden proces pracy i jeden zestaw raportów obejmują każdą platformę, którą połączysz.
Co SeqOps sprawdza w Google Cloud
SeqOps automatycznie wykrywa zasoby w każdym połączonym projekcie. Następnie sprawdza ich konfigurację pod kątem podatności, błędnych konfiguracji i ryzyk związanych z dostępem.
- Zasoby obliczeniowe i ich konfiguracja
- Zasoby pamięci masowej i ich ustawienia dostępu
- Zasoby sieciowe i ich konfiguracja
- Zasoby tożsamości i przypisane do nich uprawnienia
- Zasoby bazodanowe i ich konfiguracja
- Kontrole zgodności z katalogu Google Cloud (5 pozycji), przypisane do wielu standardów zgodności
- Oprogramowanie zainstalowane na instancjach z agentem SeqOps (Windows lub Linux)
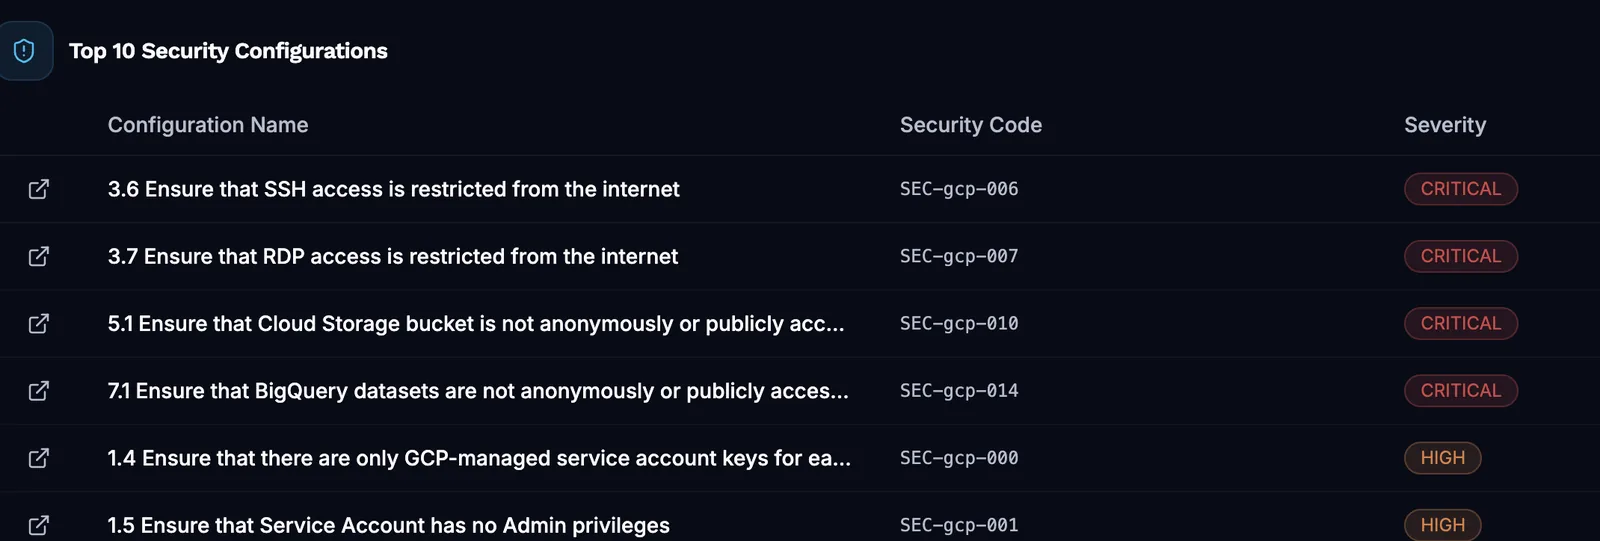
- Poziom ważności dla każdego wykrytego problemu: krytyczny, wysoki, średni, niski lub informacyjny
Połącz projekt, otrzymaj wyniki w ciągu 24 godzin
Krok 1: Utwórz konto usługi
W swoim projekcie utwórz konto usługi z rolą Viewer. Utwórz i pobierz dla niego klucz JSON. Rola Viewer zapewnia SeqOps dostęp tylko do odczytu.
Krok 2: Włącz dwa interfejsy API
Włącz Cloud Resource Manager API i Compute Engine API. W nowych projektach oba są domyślnie wyłączone. Bez nich test połączenia się nie powiedzie. SeqOps ma przyciski, które je włączają.
Krok 3: Połącz i przejrzyj
Wprowadź w SeqOps Project ID, Service Account Email i klucz prywatny, a następnie przetestuj i zapisz. Wykryte problemy pojawią się w ciągu 24 godzin (6–24 godziny), uszeregowane według ważności.
Co otrzymujesz
Jeden widok wszystkich chmur
Problemy wykryte w Google Cloud trafiają na tę samą listę co AWS, Azure oraz Twoje serwery Windows i Linux. Jedna skala ważności pozwala porównywać je bezpośrednio.
Osobny panel dla każdego dostawcy
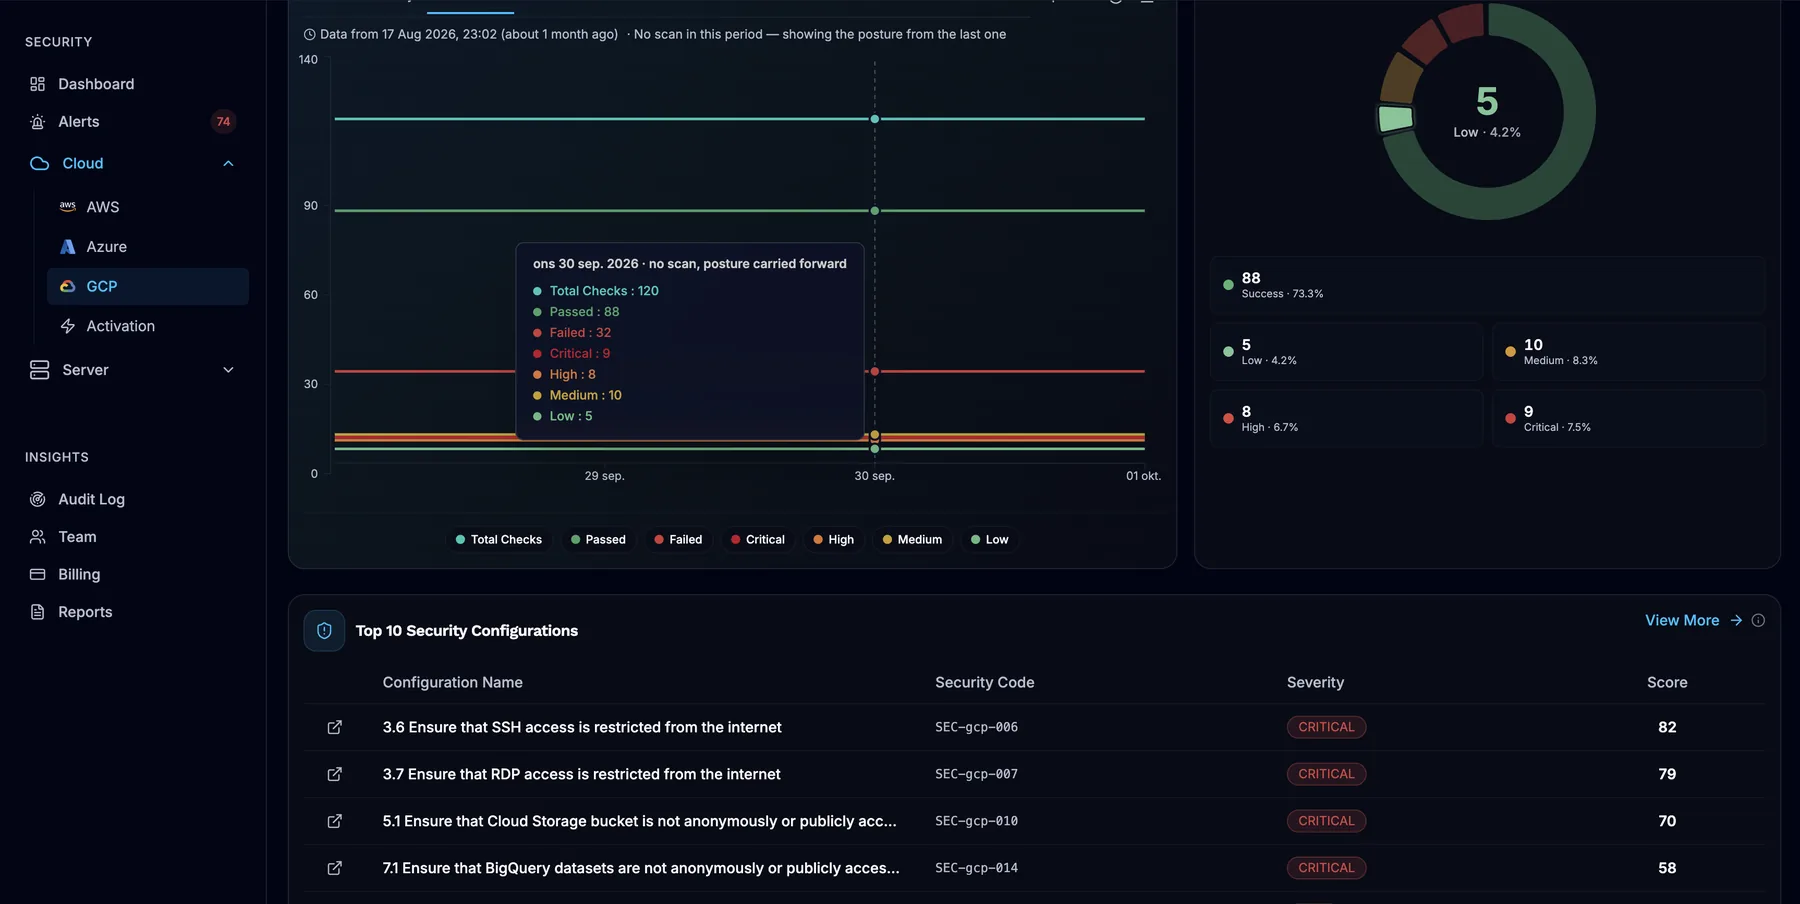
Panel Google Cloud pokazuje rozkład poziomów ważności, łączną liczbę kontroli oraz odsetek kontroli spełnionych i niespełnionych. Pokazuje też wykrywanie zasobów i inwentarz.
Instrukcje naprawy w każdym alercie
Każdy alert wyjaśnia problem i sposób jego rozwiązania z pomocą analizy opartej na AI. Przypisz go członkowi zespołu i śledź od statusu „Nowy” do „Rozwiązany”. Wysyłaj alerty kanałami: e-mail, Slack, Microsoft Teams, Jira, ServiceNow lub webhook.
Dowody na potrzeby audytów
Sprawdzaj konfigurację względem standardów zgodności z Twojego planu. Cykliczne raporty PDF oraz eksporty do CSV, PDF lub Excel wspierają przygotowania do audytu.
Tylko do odczytu z założenia
SeqOps łączy się przez konto usługi z rolą Viewer, która zapewnia dostęp tylko do odczytu. Nie może zmienić Twojej konfiguracji chmury.
SeqOps zbiera metadane konfiguracji, przechowywane w AWS eu-north-1 (Sztokholm).
Połączenia korzystają z TLS podczas przesyłu, a logowanie obsługuje uwierzytelnianie wieloskładnikowe. Standardy zgodności to wymagania, pod kątem których SeqOps przeprowadza kontrole, a nie certyfikaty posiadane przez SeqOps. Działania administratorów i sesje partnerów są rejestrowane w dzienniku audytu każdej organizacji.
Odwiedź Trust CenterNajczęściej zadawane pytania
Jakiego dostępu SeqOps potrzebuje w Google Cloud?
Dlaczego test połączenia kończy się błędem mimo prawidłowego klucza?
Czy mogę połączyć od razu całą organizację Google Cloud?
Czy SeqOps może skanować moje instancje Compute Engine pod kątem podatności w oprogramowaniu?
Jak szybko zobaczę wyniki?
Przeczytaj przewodniki (po angielsku)
Powiązane funkcje platformy
- Skanowanie AWS
Kontrole tylko do odczytu, które wykrywają błędne konfiguracje i podatności na Twoich kontach AWS.
- Panel bezpieczeństwa chmury
Jeden panel dla problemów wykrytych w AWS, Azure, Google Cloud i na serwerach, uszeregowanych według ważności.
Zobacz, co jest narażone w Twojej chmurze i na serwerach
Rozpocznij 14-dniowy bezpłatny okres próbny i otrzymaj pierwsze wyniki w ciągu 24 godzin.