
Używamy plików cookie
Używamy niezbędnych plików cookie, aby ta strona mogła działać. Za Twoją zgodą chcielibyśmy też używać analitycznych plików cookie, aby sprawdzać, jak strona jest używana, oraz funkcjonalnych plików cookie do czatu i filmów. Swój wybór możesz zmienić w każdej chwili w „Cookie settings”. Przeczytaj naszą politykę plików cookie
Panel bezpieczeństwa chmury
Wszystkie problemy wykryte w chmurze i na serwerach w jednym panelu
Zobacz AWS, Azure, Google Cloud, Windows i Linux w jednym miejscu. Panel SeqOps szereguje wykryte problemy według ważności i śledzi Twój wynik zgodności. Wiesz, co naprawić najpierw.
- 14 dni za darmo
- Dostęp do chmury tylko do odczytu
- Pierwsze wyniki w ciągu 24 godzin

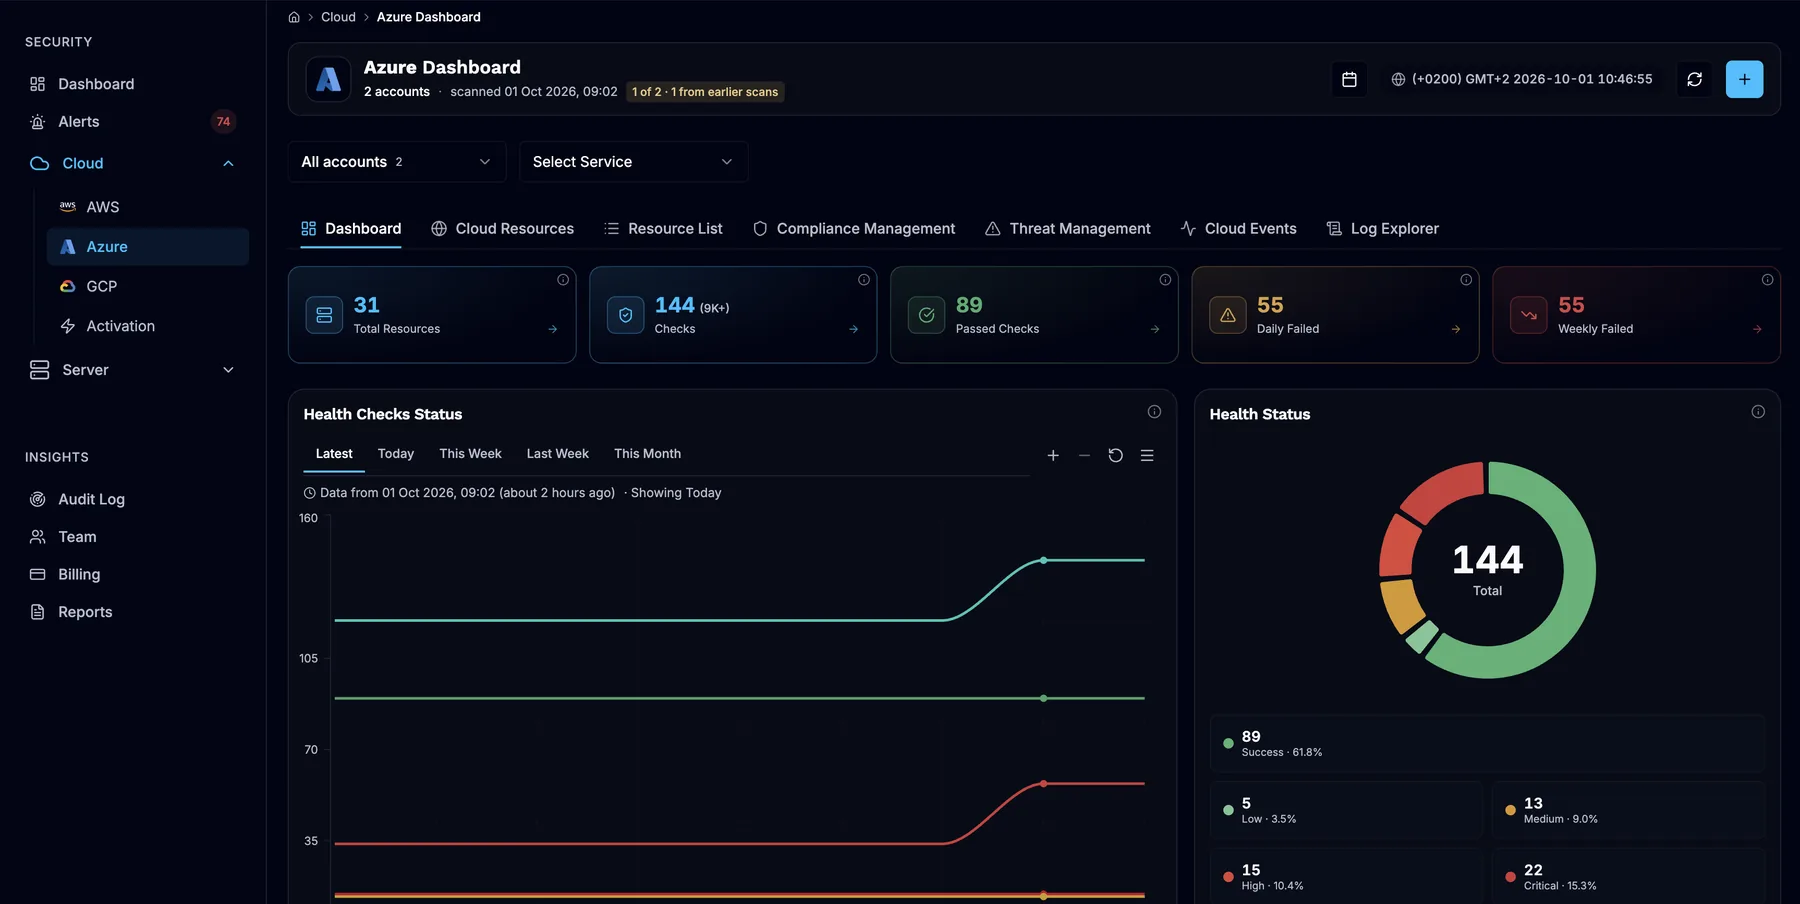
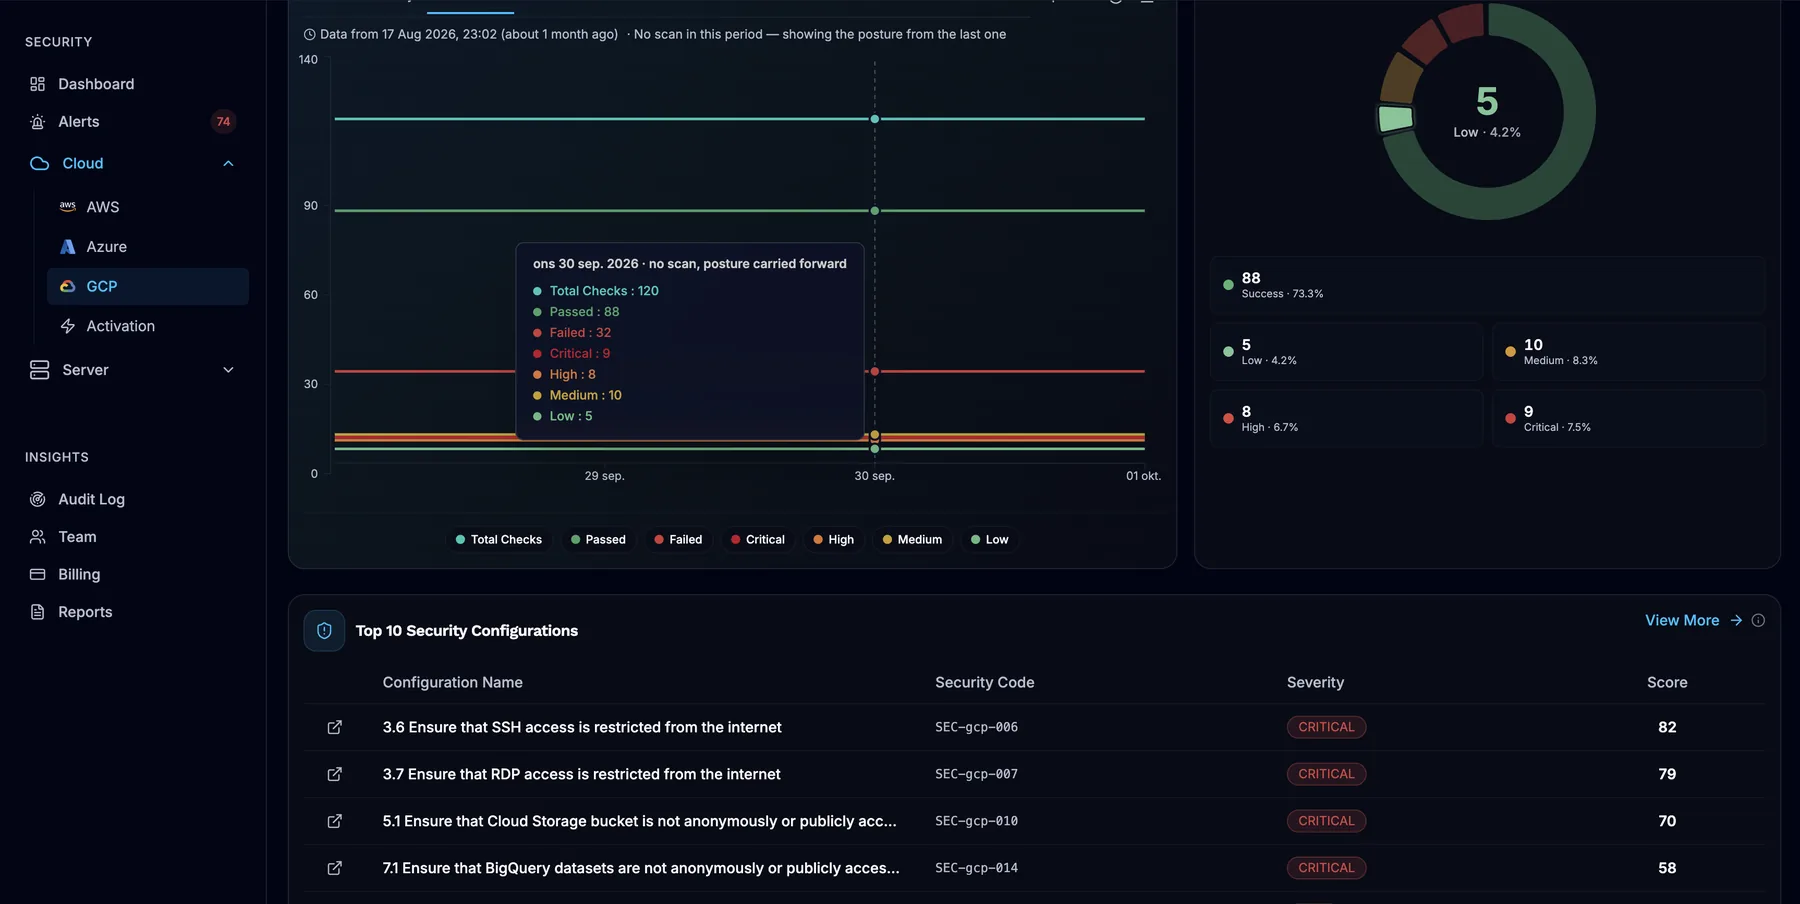
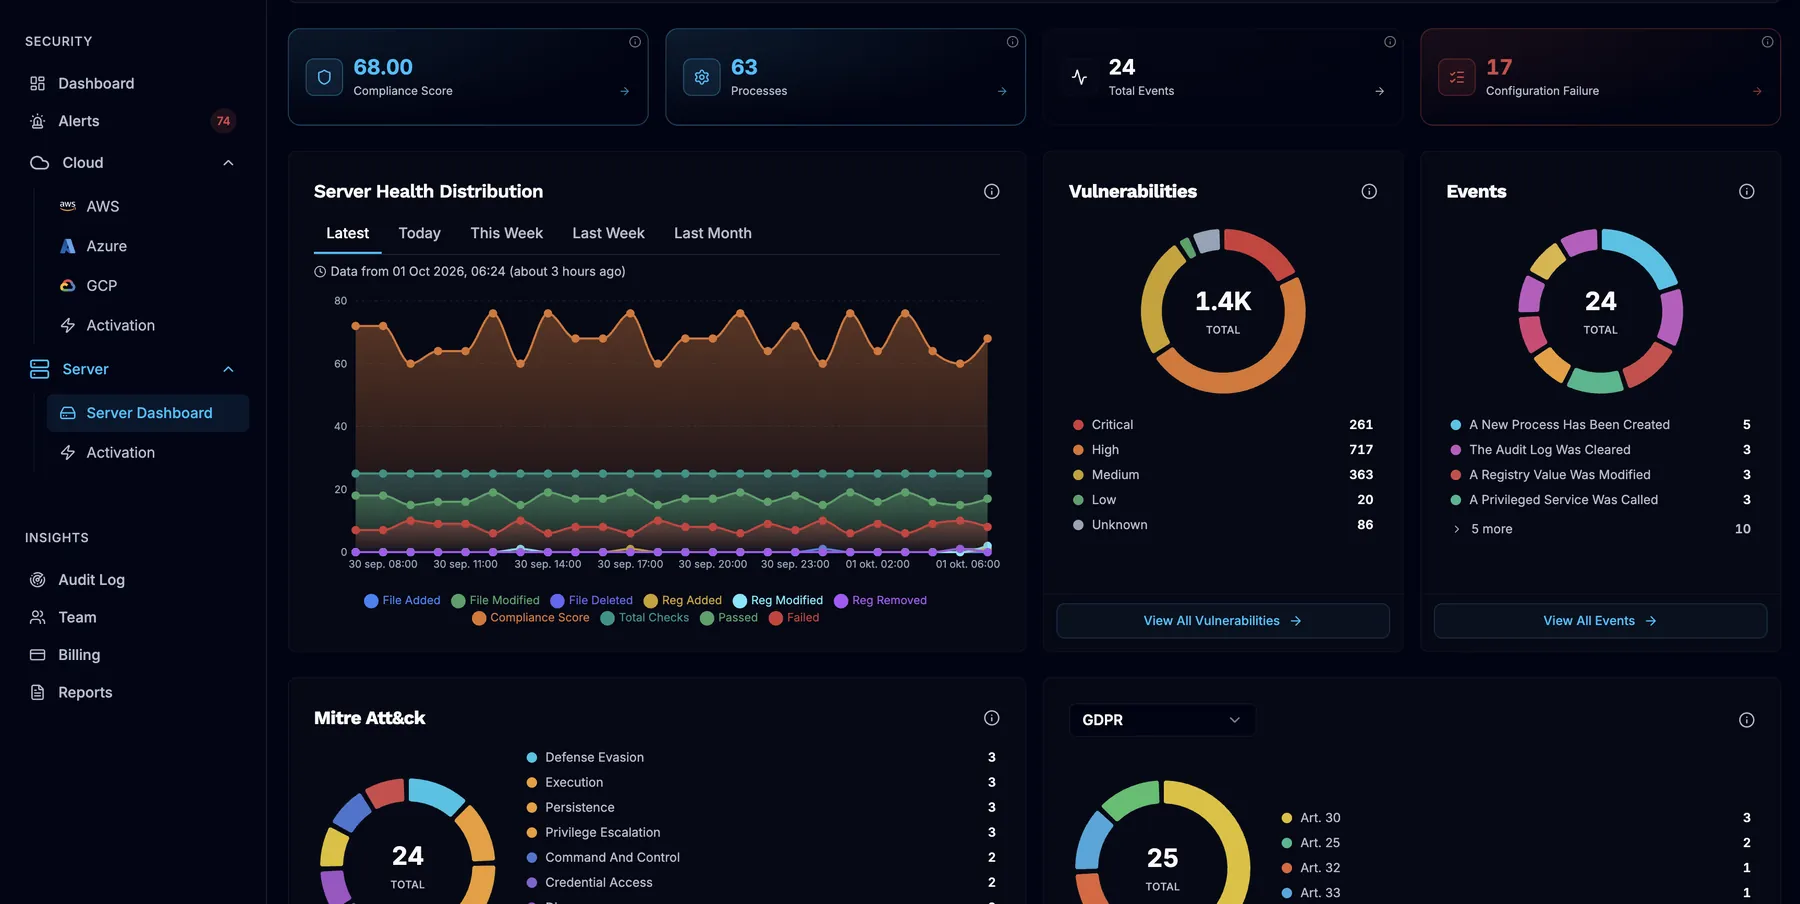
Za dużo konsol, za mało odpowiedzi
Każdy dostawca chmury ma własną konsolę bezpieczeństwa. Serwery raportują jeszcze gdzie indziej. Zanim zbierzesz wszystko w całość, obraz jest już nieaktualny.
Menedżerowie chcą jednej odpowiedzi: czy jesteśmy narażeni i co z tym robimy? Inżynierowie potrzebują szczegółów stojących za tą odpowiedzią. Audytorzy potrzebują dowodów.
SeqOps zbiera problemy wykryte w chmurze i na serwerach w jednym panelu. Wszyscy pracują na tej samej skali ważności, tej samej liście i tych samych raportach.
Co pokazuje panel
Security Dashboard to pierwszy ekran, który widzisz po zalogowaniu. Każda karta prowadzi do obszaru z dodatkowymi szczegółami.
- Przegląd taktyczny: łączna liczba podatności, podział według ważności, otwarte alerty i wynik zgodności
- Activations: status połączonych kont chmurowych i agentów serwerowych
- Rozkład według modułów: jak podatności rozkładają się na aktywne moduły
- Wykorzystanie abonamentu: agenty, połączenia z chmurą, miejsce na dane i żądania API w porównaniu z limitami planu
- Panele dostawców AWS, Azure i Google Cloud z rozkładem poziomów ważności, łączną liczbą kontroli i odsetkiem kontroli spełnionych/niespełnionych
- Wykrywanie i inwentarz zasobów: obliczeniowych, pamięci masowej, sieciowych, tożsamości i baz danych
- Widok każdego serwera z jego podatnościami, zgodnością, konfiguracją i zdarzeniami
- Pięć poziomów ważności, od krytycznego do informacyjnego
- Invite Colleagues: dodawaj członków zespołu bezpośrednio z panelu
Od pierwszego połączenia do pełnego panelu
Krok 1: Połącz swoje środowiska
Połącz konta AWS, subskrypcje Azure i projekty Google Cloud z dostępem tylko do odczytu. Zainstaluj lekkiego agenta na serwerach Windows i Linux; korzysta on wyłącznie z wychodzącego HTTPS.
Krok 2: Poczekaj na pierwszą analizę
Panel pozostaje pusty, dopóki nic nie zostanie połączone. Wypełnia się w ciągu 24 godzin od połączenia (6–24 godziny), zaczynając od inwentarza zasobów.
Krok 3: Zagłęb się i działaj
Otwórz panel dostawcy lub serwer, aby zobaczyć szczegóły. Filtruj, przypisuj i śledź alerty w Alert HQ, aż zostaną rozwiązane.
Co otrzymujesz
Jeden obraz dla wszystkich
Inżynierowie, menedżerowie i audytorzy widzą te same wykryte problemy na tej samej skali ważności. Nikt nie musi łączyć eksportów z kilku konsol. Przypisuj wykryte problemy członkom zespołu i śledź każdy alert od statusu „Nowy” do „Rozwiązany”.
Wiesz, co naprawić najpierw
Wykryte problemy są uszeregowane od krytycznych do informacyjnych. Każdy alert zawiera instrukcje naprawy i analizę opartą na AI, która wyjaśnia problem i proponuje poprawkę. Wysyłaj alerty kanałami: e-mail, Slack, Microsoft Teams, Jira, ServiceNow lub webhook.
Pokrycie na pierwszy rzut oka
Karta Activations pokazuje, które konta chmurowe i agenty serwerowe są połączone. Wykorzystanie abonamentu pokazuje, jaką część planu już wykorzystujesz.
Trendy i raporty
Tygodniowe trendy w panelu każdego dostawcy pokazują, jak zmieniają się Twoje wyniki. Cykliczne raporty PDF oraz eksporty do CSV, PDF lub Excel przekazują liczby zarządowi.
Skąd pochodzą dane
Konta chmurowe łączą się z dostępem tylko do odczytu, więc SeqOps nie może zmienić Twojej konfiguracji chmury. Agent serwerowy łączy się przez wychodzący HTTPS, bez reguł przychodzących.
SeqOps zbiera metadane bezpieczeństwa, takie jak konfiguracje, wersje oprogramowania i ustawienia. Dane są hostowane w AWS eu-north-1 (Sztokholm), z TLS podczas przesyłu.
Historia danych zależy od planu: 14 dni w Core, 30 w Edge i 45 w Max.
Odwiedź Trust CenterNajczęściej zadawane pytania
Które środowiska widzę w panelu?
Jak długą historię przechowuje panel?
Czy panel sprawdzi się u MSP z wieloma klientami?
Czy panel zastępuje nasze narzędzia do ochrony punktów końcowych lub SIEM?
Kiedy w panelu pojawią się dane?
Przeczytaj przewodniki (po angielsku)
Powiązane funkcje platformy
- Alerty bezpieczeństwa
Alerty uszeregowane według ważności, z instrukcjami naprawy opartymi na AI, wysyłane tam, gdzie pracuje Twój zespół.
- Raportowanie bezpieczeństwa
Cykliczne raporty PDF oraz eksporty do CSV, PDF lub Excel dla zarządu i audytorów.
Zobacz, co jest narażone w Twojej chmurze i na serwerach
Rozpocznij 14-dniowy bezpłatny okres próbny i otrzymaj pierwsze wyniki w ciągu 24 godzin.