
Używamy plików cookie
Używamy niezbędnych plików cookie, aby ta strona mogła działać. Za Twoją zgodą chcielibyśmy też używać analitycznych plików cookie, aby sprawdzać, jak strona jest używana, oraz funkcjonalnych plików cookie do czatu i filmów. Swój wybór możesz zmienić w każdej chwili w „Cookie settings”. Przeczytaj naszą politykę plików cookie
Zarządzanie agentami serwerowymi
Instaluj agenta SeqOps i zarządzaj nim na każdym serwerze
Zarejestruj każdy serwer Windows lub Linux, a następnie uruchom polecenie instalacyjne z jego jednorazowym tokenem rejestracyjnym. Śledź każdego agenta od statusu „Zarejestrowany” do „Sprawny”. Agent potrzebuje tylko wychodzącego HTTPS.
- 14 dni za darmo
- Dostęp do chmury tylko do odczytu
- Pierwsze wyniki w ciągu 24 godzin
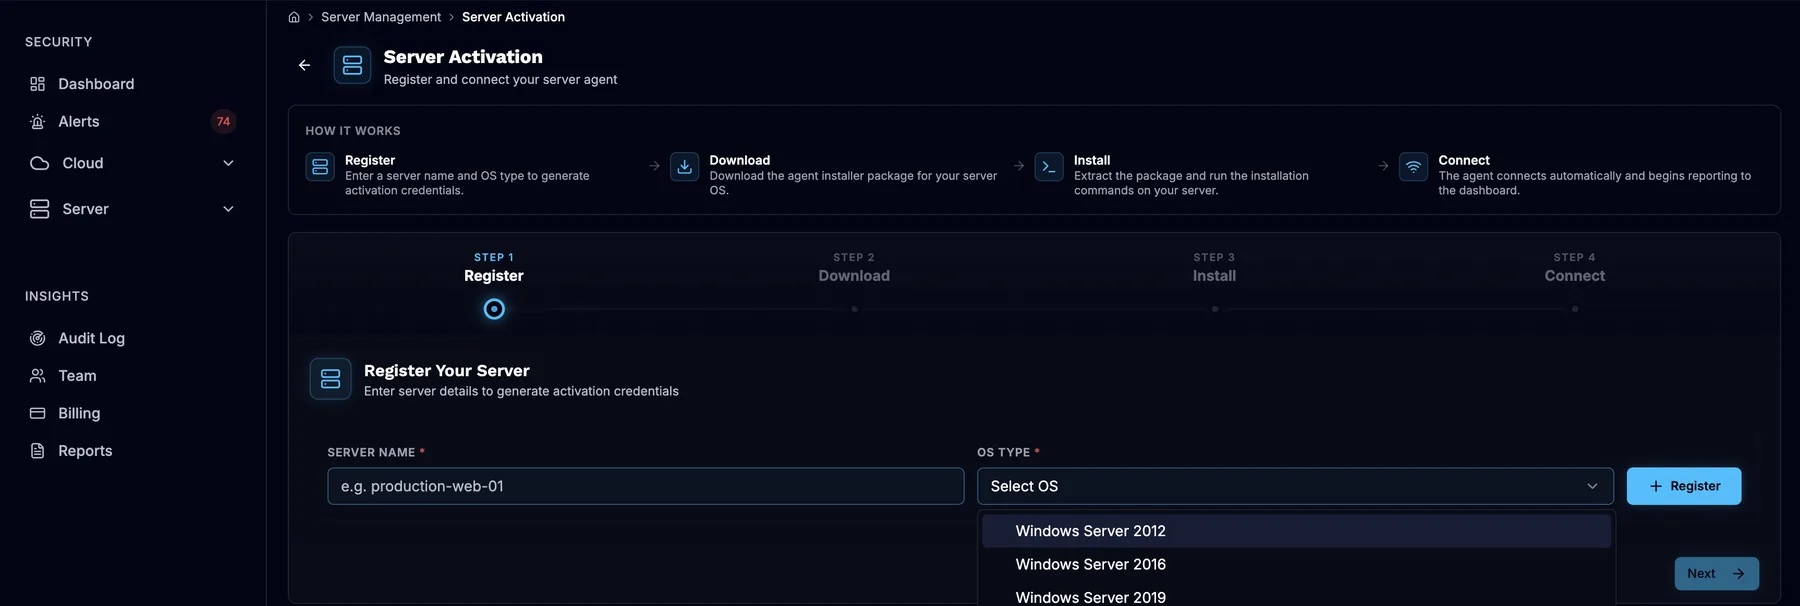
- Zarejestruj
- Pobierz
- Zainstaluj
- Połącz
Status agenta
Tylko wychodzący HTTPS · brak portów przychodzących
Luki w pokryciu zaczynają się od agentów, których nie widzisz
Serwer bez działającego agenta to serwer, którego nie skanujesz. Agenty przestają raportować, gdy zmieni się reguła zapory, zatrzyma się usługa lub dane uwierzytelniające są błędne. Jeśli nikt tego nie zauważy, serwer po cichu znika z Twoich wyników.
SeqOps nadaje każdemu agentowi jasny status. Widzisz, które serwery raportują normalnie, a które wymagają uwagi. Każdy serwer jest rejestrowany osobno, z własnymi danymi uwierzytelniającymi. Zawsze wiesz, która rejestracja należy do którego serwera.
Obecnie konfiguracja odbywa się serwer po serwerze. To upraszcza planowanie: sprawdź limit w swoim planie, otwórz wychodzący HTTPS i przechodź przez serwery partiami.
Czym zarządzasz w SeqOps
- Rejestracja serwerów w Server → Activation, z wyborem typu systemu operacyjnego
- Unikalne Tenant ID, Server ID i token rejestracyjny dla każdego serwera
- Pakiety agenta dla Windows i Linux, pobierane z wpisu serwera
- Dwie usługi na każdym serwerze: agent serwerowy i usługa aktualizacji
- Status agenta: od „Zarejestrowany”, przez „Połączony”, do „Sprawny”
- Lista serwerów ze statusem każdego z nich
- Limit w planie: jedno miejsce na agenta na każdy monitorowany serwer
- Dezaktywacja lub usuwanie serwerów, których już nie potrzebujesz
Trzy kroki na serwer
Krok 1: Zarejestruj serwer
Otwórz Server → Activation, wpisz nazwę serwera i wybierz system operacyjny. Następnie skopiuj Tenant ID, Server ID i token rejestracyjny z View API Secrets.
Krok 2: Zainstaluj i skonfiguruj
Pobierz pakiet agenta i zainstaluj usługi. Uruchom narzędzie do provisioningu z danymi uwierzytelniającymi serwera. Link do pobrania wygasa po około 3 minutach, więc pobierz pakiet tuż przed instalacją.
Krok 3: Sprawdź status
Upewnij się, że obie usługi działają, a serwer jest widoczny na liście serwerów. Agent przechodzi od statusu „Zarejestrowany”, przez „Połączony”, do „Sprawny”. Dane pojawiają się w ciągu 24 godzin (6–24 godziny).
Co otrzymujesz
Zobacz, które serwery są objęte skanowaniem
Każdy agent ma status. Od razu widzisz, które serwery raportują normalnie, a które przestały, i możesz usunąć lukę.
Dane uwierzytelniające, których nie da się użyć ponownie
Każdy zestaw danych uwierzytelniających działa jednorazowo i jest ważny około 7 dni. Rejestruj serwery krótko przed instalacją, w partiach, które zdążysz ukończyć w tym czasie.
Proste wymagania sieciowe
Agent potrzebuje tylko wychodzącego HTTPS. Na serwerze nie ma reguł przychodzących, otwartych portów nasłuchujących ani danych uwierzytelniających do chmury.
Kontrola nad limitem i historią
Dezaktywacja zachowuje historię serwera, ale serwer nadal zajmuje swoje miejsce. Usunięcie zwalnia miejsce i może usunąć historię, więc najpierw wyeksportuj raporty.
Czego potrzebuje agent
Potrzebujesz dostępu administratora do serwera i wychodzącego HTTPS na porcie 443, w tym do Amazon S3 w celu pobrania agenta. Nic nie łączy się z serwerem z zewnątrz. Jeśli ruch przechodzi przez proxy, zezwól na HTTPS do platformy SeqOps. Agent wysyła metadane bezpieczeństwa do SeqOps, hostowanego w AWS eu-north-1 (Sztokholm), z TLS podczas przesyłu.
Agent dodaje widok tego, co wymaga załatania lub utwardzenia. Działa razem z Twoją ochroną punktów końcowych, EDR, MDR lub SIEM.
Odwiedź Trust CenterNajczęściej zadawane pytania
Czy mogę wdrożyć agenta na wielu serwerach jednocześnie?
Co zrobić, jeśli token rejestracyjny wygasł?
Dlaczego mój agent jest widoczny jako offline?
Co się stanie, gdy usunę serwer?
Ile agentów obejmuje mój plan?
Przeczytaj przewodniki (po angielsku)
Powiązane funkcje platformy
- Skanowanie serwerów
Wykrywaj podatności na serwerach Windows i Linux za pomocą lekkiego agenta.
- Historia zdarzeń
Historia zdarzeń bezpieczeństwa z Twojej chmury i serwerów, przechowywana zgodnie z planem.
Zobacz, co jest narażone w Twojej chmurze i na serwerach
Rozpocznij 14-dniowy bezpłatny okres próbny i otrzymaj pierwsze wyniki w ciągu 24 godzin.