
Używamy plików cookie
Używamy niezbędnych plików cookie, aby ta strona mogła działać. Za Twoją zgodą chcielibyśmy też używać analitycznych plików cookie, aby sprawdzać, jak strona jest używana, oraz funkcjonalnych plików cookie do czatu i filmów. Swój wybór możesz zmienić w każdej chwili w „Cookie settings”. Przeczytaj naszą politykę plików cookie
Jak to działa
Jak SeqOps skanuje Twoją chmurę i serwery
Połączenia tylko do odczytu z Twoimi kontami chmurowymi i lekki agent na serwerach przesyłają metadane bezpieczeństwa do SeqOps. SeqOps je analizuje, nadaje wykrytym problemom priorytety i podpowiada, jak je naprawić.



;}.g{fill:%2371b8e0;}.h{fill:%2379b9e3;}%3c/style%3e%3cclipPath%20id='a'%3e%3cpath%20class='a'%20d='M0,484.068s12.436,7.444,19.464,11.49c1.16.668,5.341,3.472,6.136,3.928a2.846,2.846,0,0,0,2.51.766L0,474.07Z'%20transform='translate(0%20-474.07)'/%3e%3c/clipPath%3e%3c/defs%3e%3cg%20transform='translate(-0.894%20-0.516)'%3e%3cpath%20class='b'%20d='M28.039,0c7.11,0,11.221.185,14.807,6.324l5.811,11c3.639,6.232,1.785,9.091-1.854,15.323L45.31,35.2c-3.585,6.14-5.458,9.686-12.568,9.686l-8.088.228c-7.11,0-11.062.174-14.647-5.965L3.4,27.945c-3.639-6.232-.822-9.151,2.817-15.383L7.749,9.909C11.334,3.769,11.961.8,19.071.8Z'%20transform='translate(0%2026.347)%20rotate(-30)'/%3e%3cpath%20class='c'%20d='M15.892,1.307A5.228,5.228,0,0,0,11.377,3.9L2.02,19.921a5.235,5.235,0,0,0,0,5.273l9.357,16.022a5.228,5.228,0,0,0,4.515,2.592H34.736a5.228,5.228,0,0,0,4.514-2.592l9.357-16.022a5.235,5.235,0,0,0,0-5.273L39.25,3.9a5.228,5.228,0,0,0-4.514-2.592H15.892m0-1.307H34.736a6.535,6.535,0,0,1,5.643,3.239l9.357,16.022a6.535,6.535,0,0,1,0,6.591L40.379,41.875a6.535,6.535,0,0,1-5.643,3.239H15.892a6.535,6.535,0,0,1-5.643-3.239L.892,25.853a6.535,6.535,0,0,1,0-6.591L10.249,3.239A6.535,6.535,0,0,1,15.892,0Z'%20transform='translate(0.894%2025.83)%20rotate(-30)'/%3e%3cpath%20class='d'%20d='M0,1926.875l14.465,8.352.022-.012L0,1926.851Z'%20transform='translate(20.165%20-1881.678)'/%3e%3cpath%20class='d'%20d='M814.065,1215.87l.125-.067-.125-.072Z'%20transform='translate(-779.509%20-1183.13)'/%3e%3cg%20transform='translate(11.763%2011.436)'%3e%3cpath%20class='e'%20d='M28.11,500.251v-9.995L8.444,478.877l-3.5-2.825L0,474.069l10.51,11.854Z'%20transform='translate(8.387%20-465.688)'/%3e%3cg%20transform='translate(8.387%208.381)'%3e%3cg%20class='f'%3e%3crect%20class='a'%20width='28.11'%20height='26.182'/%3e%3c/g%3e%3c/g%3e%3cpath%20class='c'%20d='M835.071,18.012l8.383,9.8V13.232l-12.1-7.326-1.55-.895L821.5.215l6.748,10.232Z'%20transform='translate(-798.588%20-0.211)'/%3e%3cpath%20class='g'%20d='M0,433.688l8.312,4.786,1.2-.691-7.552-5.228Z'%20transform='translate(8.387%20-425.306)'/%3e%3cpath%20class='g'%20d='M81.046,0,81.02.011,72.477,4.944l-4.75,2.742,8.312,4.786,4.718-2.724.005,0,1.546.9,8.738,5.071,3.58,2.077L81.053,0Z'%20transform='translate(-58.142%200.004)'/%3e%3cpath%20class='c'%20d='M-34.4,1334.451l22.8,13.093a102.553,102.553,0,0,0-7.044-10.592,57.33,57.33,0,0,0-7.369-7.723L-34.4,1318.82Z'%20transform='translate(34.402%20-1305.159)'/%3e%3cpath%20class='h'%20d='M1050.279,1684.65l7.839,5.093,1.7-.987-8.354-4.792Z'%20transform='translate(-1023.324%20-1654.193)'/%3e%3cpath%20class='h'%20d='M14.415,1379.833l.073.042,8.656-5,1.377-.8,2.387-1.378-8.339-4.8-2.386,1.377-1.367.789-10.4-6L0,1361.519l6.879,8.741Z'%20transform='translate(8.386%20-1337.448)'/%3e%3c/g%3e%3c/g%3e%3c/svg%3e)
Dwie drogi: konta chmurowe i serwery
Konta chmurowe
Krok 1: Podłącz w trybie tylko do odczytu
Dodaj konto AWS, subskrypcję Azure lub projekt Google Cloud z uprawnieniami tylko do odczytu. W AWS jest to rola IAM z politykami SecurityAudit i ViewOnlyAccess. W Google Cloud najpierw włącz Cloud Resource Manager API i Compute Engine API.
Krok 2: SeqOps zbiera metadane konfiguracji
Ustawienia, tożsamości, reguły sieciowe oraz konfigurację pamięci masowej i zasobów obliczeniowych – przez szyfrowane połączenie.
Krok 3: Wykryte problemy otrzymują priorytety
Błędne konfiguracje i zagrożenia są sprawdzane pod kątem benchmarków bezpieczeństwa i otrzymują poziom ważności: krytyczny, wysoki, średni, niski lub informacyjny.
Krok 4: Naprawiasz i śledzisz postępy
Przypisuj wykryte problemy, śledź alerty od statusu „Nowy” do „Rozwiązany” i obserwuj, jak zmienia się Twój wynik zgodności.
Krok 5: Odłącz w dowolnym momencie
Usuń konto w SeqOps i skasuj rolę IAM (lub jej odpowiednik), aby całkowicie zakończyć dostęp. Usunięcie konta usuwa też jego historię, więc najpierw wyeksportuj raporty.

Serwery
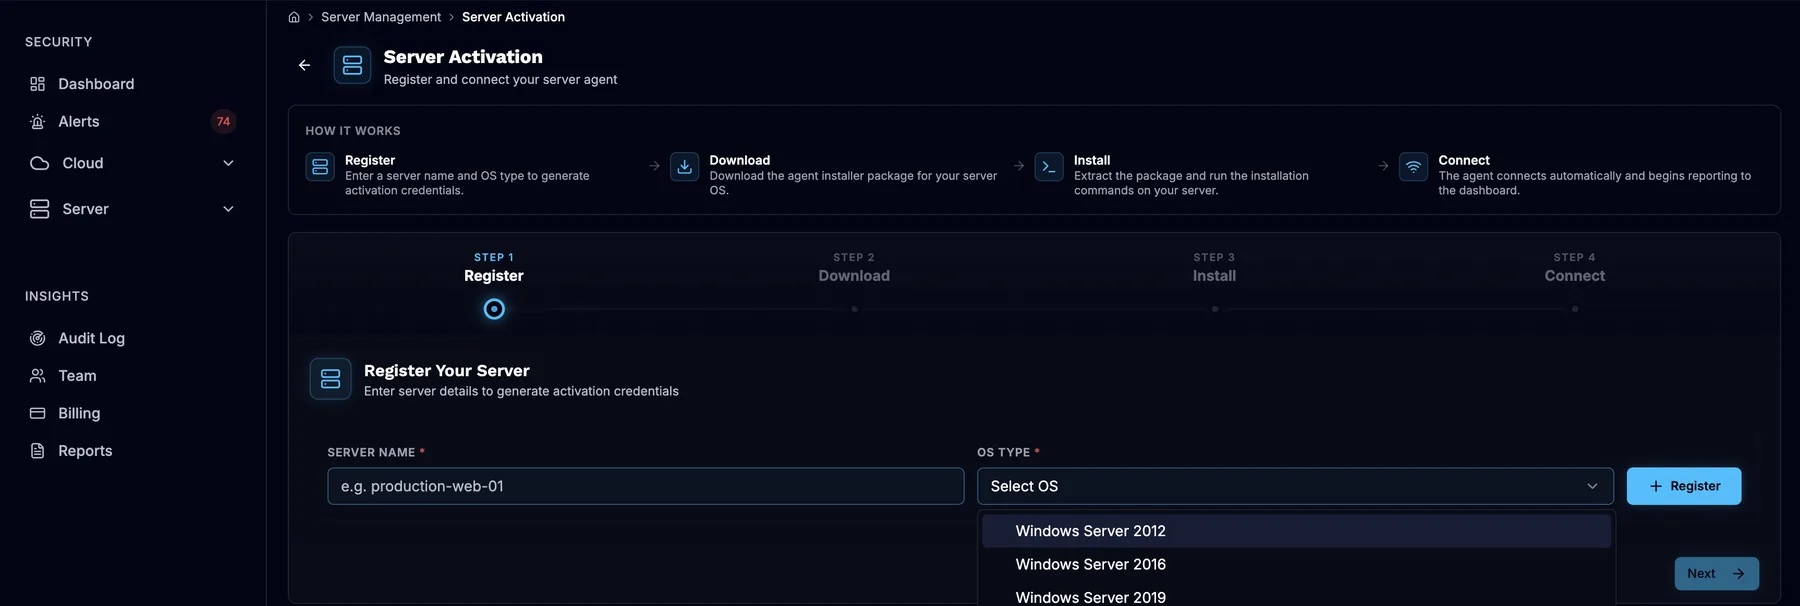
Krok 1: Zainstaluj agenta
Jeden lekki agent na każdy serwer Windows lub Linux. Nawiązuje wyłącznie wychodzące połączenia HTTPS (port 443), także z Amazon S3 w celu pobrania agenta. Żadnych reguł zapory dla ruchu przychodzącego i żadnych poświadczeń chmurowych na serwerze.
Krok 2: Agent przesyła metadane bezpieczeństwa
Zainstalowane oprogramowanie i jego wersje, konfigurację i ustawienia bezpieczeństwa.
Krok 3: SeqOps porównuje je ze znanymi podatnościami
Wykryte problemy są powiązane z identyfikatorami CVE, mają przypisany poziom ważności i instrukcje naprawy.
Krok 4: Instalujesz poprawki i śledzisz postępy
Przypisz alert, wprowadź poprawkę i śledź go od statusu „Nowy” do „Rozwiązany”.
Czego możesz się spodziewać
- Dziś
- Podłączasz konta chmurowe i instalujesz agenty.
- W ciągu 24 godzin
- Pierwsze wykryte problemy i wyniki zgodności.
- Każdego kolejnego dnia
- Skanowanie, alerty i raporty zgodnie z harmonogramem Twojego planu.
Co zbiera SeqOps
Metadane bezpieczeństwa – szyfrowane podczas przesyłania i przechowywania oraz przechowywane w AWS eu-north-1 (Sztokholm).
Zbiera
Stan konfiguracji, wersje oprogramowania, ustawienia bezpieczeństwa oraz wyniki dotyczące podatności i zgodności.
Uzupełnia narzędzia, których już używasz
Zachowaj swoją ochronę punktów końcowych, EDR, MDR i SIEM. SeqOps daje brakujący obraz: jakie słabe punkty istnieją w Twojej chmurze i na serwerach oraz które naprawić w pierwszej kolejności. Wysyłaj alerty do Slacka, Microsoft Teams, Jiry lub ServiceNow – albo dokądkolwiek przez webhooki i REST API.