
Dla zespołów IT i MSP
Zobacz każdą podatność w swojej chmurze i na serwerach i wiedz, co naprawić najpierw
SeqOps łączy się w trybie tylko do odczytu z AWS, Azure i Google Cloud oraz z Twoimi serwerami Windows i Linux. Każdemu wykrytemu problemowi nadaje poziom ważności – od krytycznego do informacyjnego – wyjaśnia, jak go naprawić, i sprawdza Twoją gotowość pod kątem standardów zgodności, o które pytają audytorzy.
- Od $79/mies.
- Pierwsze wyniki w ciągu 24 godzin
- Hosting w Sztokholmie
- Połącz
- Skanowanie
- Oceń
- Napraw
Skanowanie zakończone · od krytycznych
Nieskuteczna reguła deny w sieciowej liście ACL
AWS · eu-north-1 · AWSEC2-NET-2101
Bucket S3 zezwala na publiczny odczyt
AWS · eu-north-1
OpenSSH: zdalne wykonanie kodu (CVE-2024-6387)
Linux · web-prod-02, db-01
Reguła zapory zezwala na SSH z 0.0.0.0/0
Google Cloud · project-billing
Konto magazynu zezwala na publiczny dostęp do obiektów blob
Azure · rg-shared
Autoodtwarzanie jest włączone dla wszystkich dysków
Windows · demo-win-001
Jak naprawić · od krytycznych
Zaktualizuj OpenSSH do wersji z poprawką na obu serwerach lub tymczasowo ustaw LoginGraceTime 0, a następnie uruchom ponownie sshd.
- Najpierw krytyczneKażdy wykryty problem ma poziom ważności.
- Jak naprawićKażdy alert zawiera instrukcje naprawy.
- Powiązane ze zgodnościąKontrole są przypisane do potrzebnych Ci standardów.
Pytania, które zespoły zadają przed startem
Czy musimy wymienić narzędzia, których już używamy?
Nie. SeqOps nie jest EDR ani antywirusem i działa razem z narzędziami, które już masz. Dodaje jeden widok podatności i ryzyk konfiguracyjnych we wszystkich Twoich kontach chmurowych i na serwerach.
Zobacz, jak to działaJak mój zespół dowie się o nowych problemach?
Tam, gdzie już pracuje: w Slacku, Microsoft Teams, Jirze lub ServiceNow albo e-mailem i w aplikacji.
Zobacz integracjeIle to kosztuje?
Ceny są jawne. Plany zaczynają się od $79 miesięcznie przy płatności rocznej i rosną wraz z liczbą podłączanych serwerów i kont chmurowych.
Porównaj plany
Dla kogo jest SeqOps
Dla zespołów IT
Zarządzam własną infrastrukturą
Samodzielnie podłącz konta chmurowe i serwery, a pierwsze wykryte problemy zobaczysz w ciągu 24 godzin.
Wypróbuj za darmoDla MSP i MSSP
Jestem MSP i obsługuję klientów
Jeden portal partnerski dla wszystkich klientów, pakiety oparte na limitach i cykliczne raporty zrozumiałe dla klientów.
Zobacz program partnerskiŁączy się z
 AWS
 Microsoft Azure
 Google Cloud
 Windows Server
 Linux
Jeden obraz bezpieczeństwa – od chmury po serwer
Zobacz wszystkie konta chmurowe i serwery, napraw najważniejsze problemy, a potem wykaż zgodność.
Obejrzyj prezentację
SeqOps w prezentacji CEO
Andreas Johansson, CEO SeqOps, pokazuje, jak SeqOps łączy się z Twoją chmurą i serwerami oraz co Twój zespół widzi na platformie.
Andreas JohanssonCEO, SeqOps
Jak to działa
Podłączasz dziś, pierwsze wyniki masz jutro
Krok 1: Połącz
Podłącz AWS, Azure lub Google Cloud z dostępem tylko do odczytu i zainstaluj lekkiego agenta na serwerach Windows i Linux. Agent potrzebuje wyłącznie wychodzącego połączenia HTTPS.
Krok 2: Skanowanie
SeqOps sprawdza konfiguracje, usługi i zainstalowane oprogramowanie pod kątem znanych podatności i benchmarków bezpieczeństwa. Pierwsze wyniki pojawiają się w ciągu 24 godzin.
Krok 3: Napraw najważniejsze
Pracuj na jednej liście z priorytetami, śledź każdy alert od statusu „Nowy” do „Rozwiązany”, oznaczaj problemy jako zaakceptowane ryzyko lub fałszywy alarm i otrzymuj alerty e-mailem, w Slacku, Microsoft Teams, Jirze lub ServiceNow.
Wszystko, czego Twój zespół potrzebuje, by załatać luki
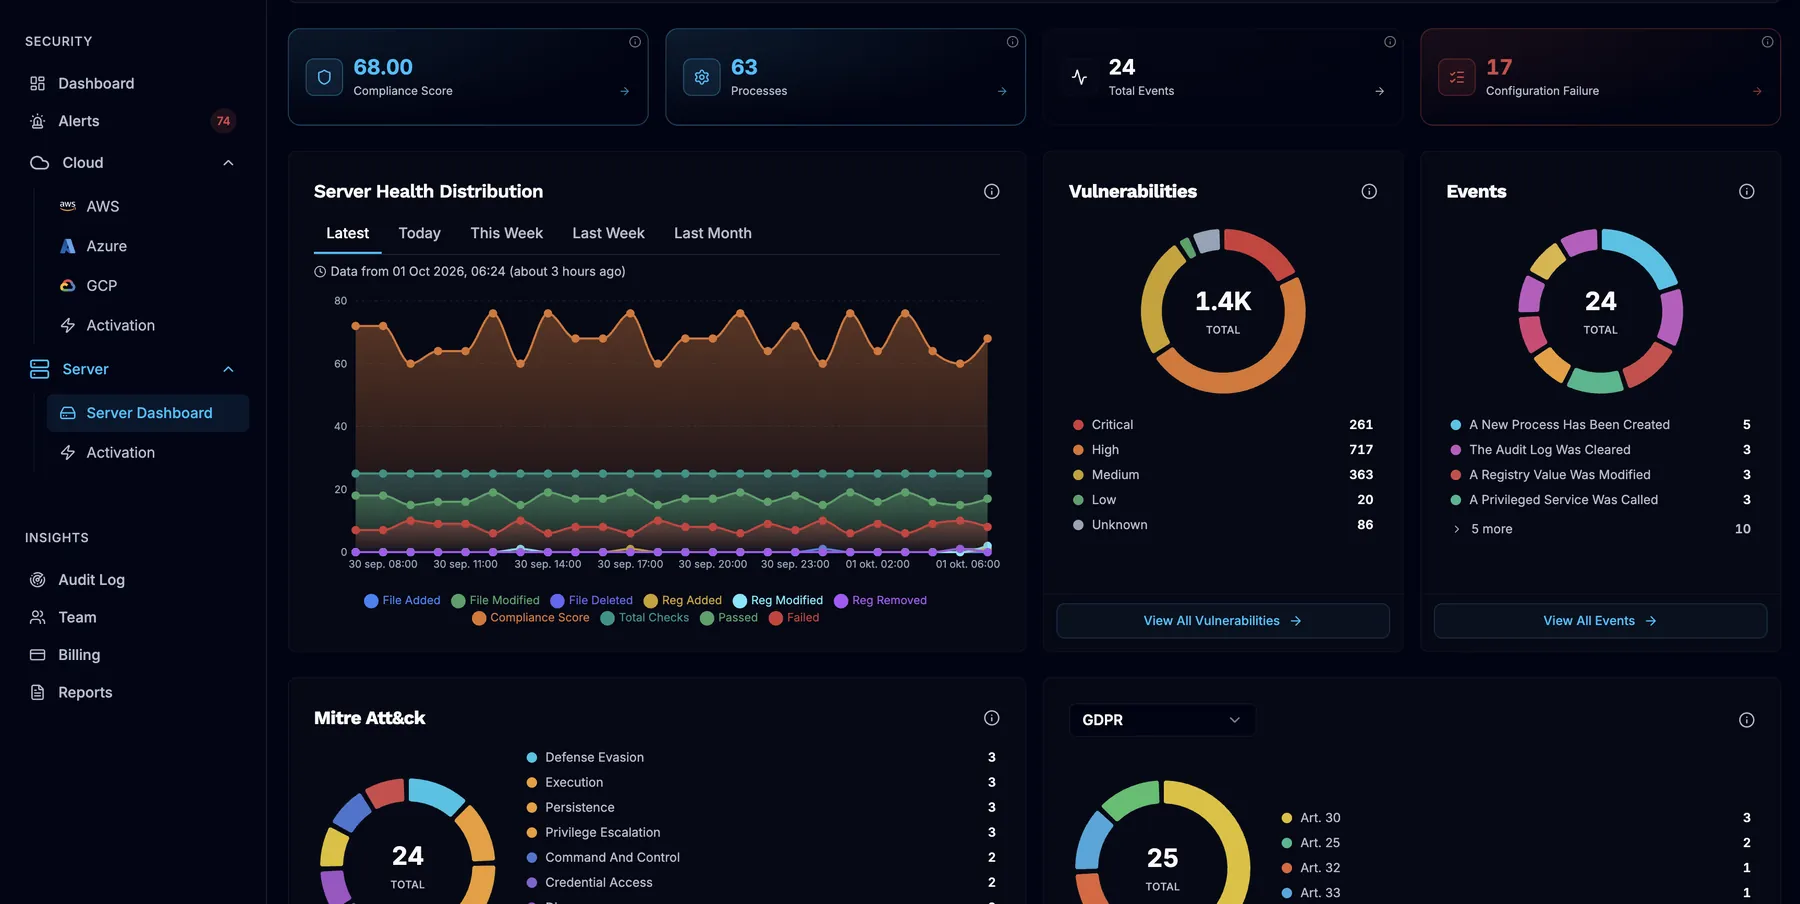
Przejdź przez prawdziwe ekrany SeqOps. Na każdym kroku wskazujemy, na co zwrócić uwagę. Przykładowe dane z konta demonstracyjnego.
Stan bezpieczeństwa wszystkich podłączonych kont chmurowych i serwerów w jednym rzucie oka.

- Zasoby i kontrole we wszystkich podłączonych kontach
- Kontrole stanu w czasie
- Stan: liczba wykrytych problemów według poziomu ważności



Instrukcje naprawy
Każdy wykryty problem z gotową poprawką
Analiza oparta na AI wyjaśnia każdy alert prostym językiem i podpowiada, jak go naprawić. Przypisz go właściwej osobie i śledź od statusu „Nowy” do „Rozwiązany”.
- Poziom ważności, CVSS i ocena ryzyka dla każdego problemu
- Dlaczego to ważne – prostym językiem
- Zmiana do wprowadzenia, gotowa do skopiowania
aws ec2 replace-network-acl-entry \
  --network-acl-id acl-1234567890abcdef0 \
  --rule-number 110 --protocol 6 \
  --rule-action deny --egress \
  --cidr-block 0.0.0.0/0 \
  --port-range From=80,To=80
Przykładowe dane z konta demonstracyjnego SeqOps.
Zgodność
Dowody zgodności bez arkuszy kalkulacyjnych
SeqOps sprawdza Twoją chmurę i serwery pod kątem standardów, o które pytają audytorzy, i pokazuje, gdzie spełniasz wymagania, gdzie nie, i co trzeba naprawić.
Jeden zestaw kontroli przypisany do wielu standardów. Wybierz te, które obejmuje Twój plan.
Standardy to wymagania, pod kątem których SeqOps przeprowadza kontrole. Korzystanie z SeqOps nie oznacza certyfikacji Twojej organizacji.
Przeczytaj nasze poradniki o zgodności (po angielsku)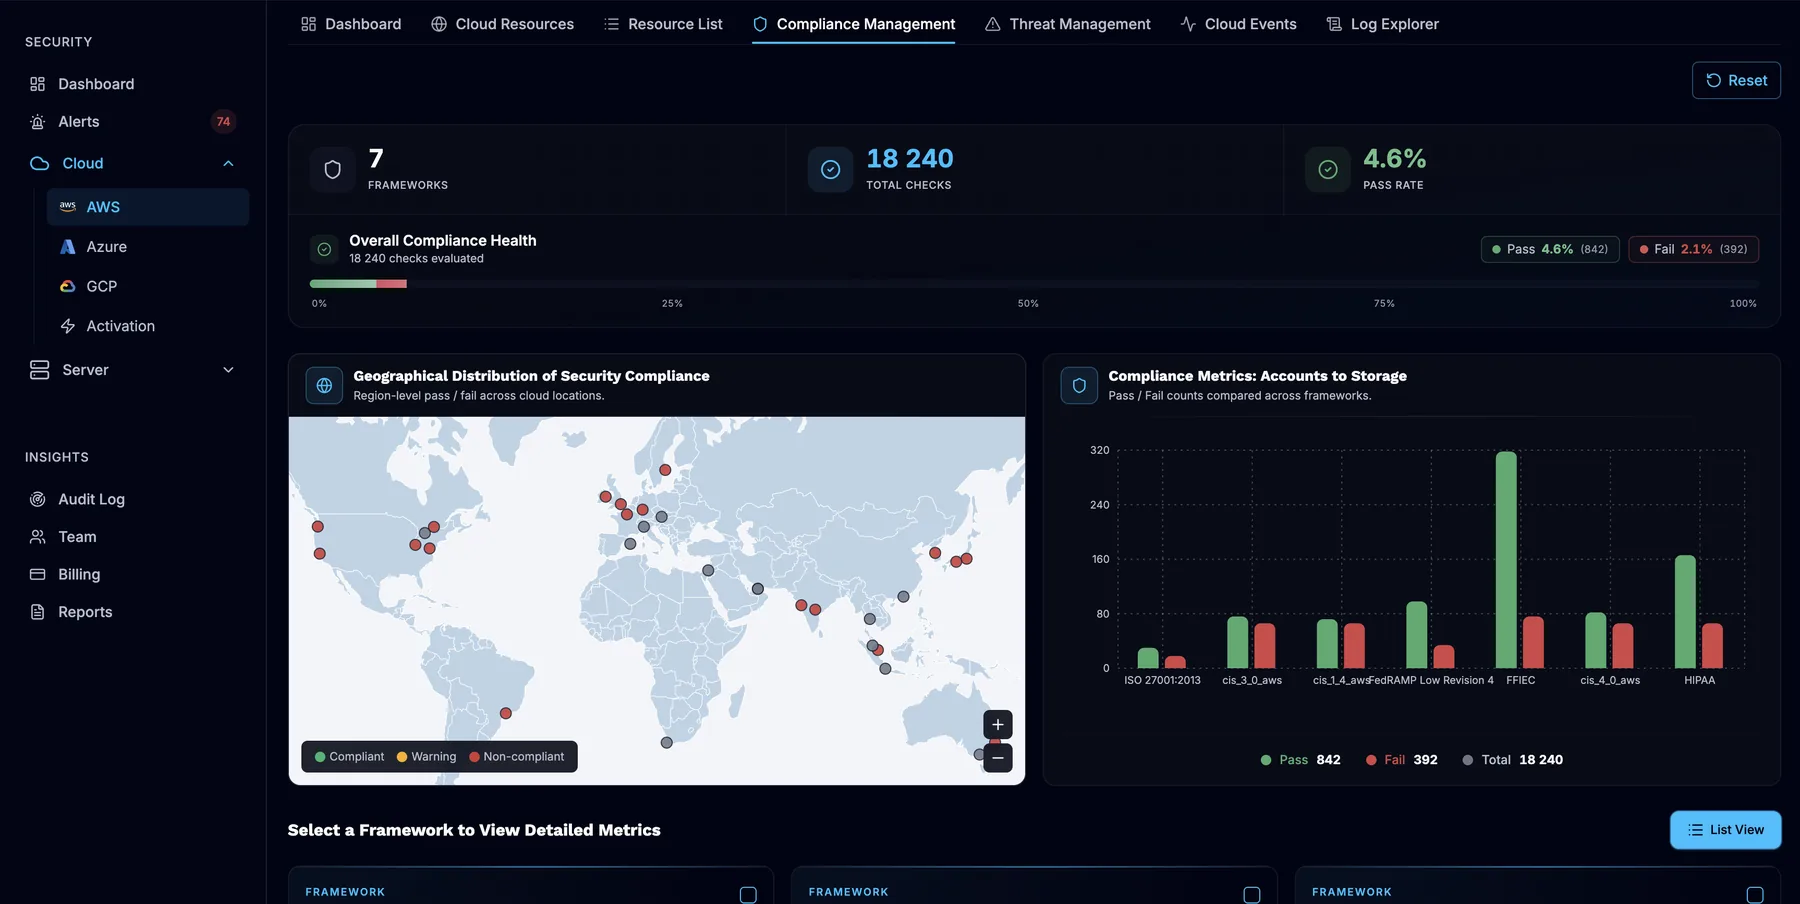
Dla MSP i MSSP
Zamień bezpieczeństwo w usługę abonamentową
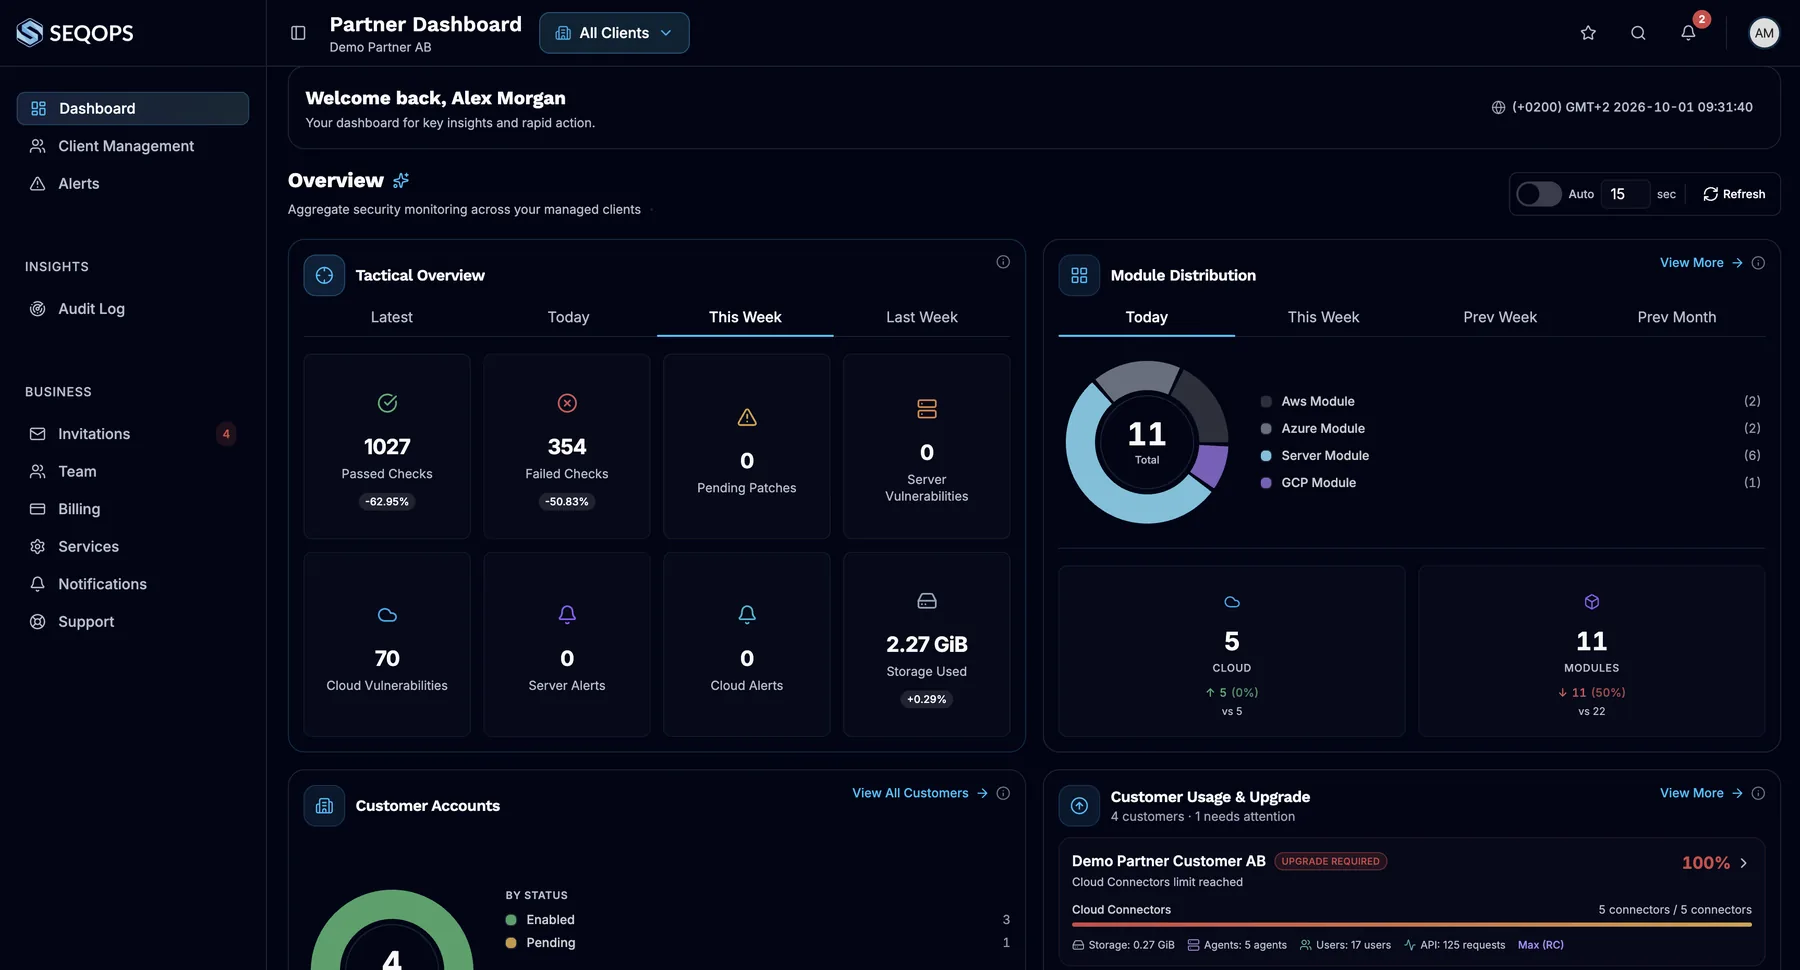
Zarządzaj wszystkimi klientami z jednego wielodostępnego portalu partnerskiego, wysyłaj każdemu klientowi cykliczne raporty bezpieczeństwa i rośnij dzięki pakietom partnerskim opartym na limitach.
Jeden portal
Przełączaj się między przestrzeniami roboczymi klientów z poziomu konta partnerskiego.
Ślad audytowy
Każda sesja partnera jest rejestrowana w dzienniku audytu klienta.
Raporty, które klienci czytają
Cykliczne raporty bezpieczeństwa dla każdego klienta.
Limity pod Twoją kontrolą
Rozdzielaj pulę agentów i konektorów chmurowych.
Historia klienta
Jak Opsio zbudowało usługę zarządzanego bezpieczeństwa na SeqOps
„Dzięki SeqOps możemy oferować bezpieczeństwo jako usługę zarządzaną z prawdziwą głębią operacyjną – nie tylko panele, ale konkretne wnioski, którym nasi klienci ufają.”
Johan Carlsson, Country Manager, Opsio · partner SeqOps
Przeczytaj historię OpsioNie chcesz jeszcze zaczynać okresu próbnego?
Przeczytaj, jak MSP zbudował usługę zarządzanego bezpieczeństwa na SeqOps: jak ją opakował w ofertę, co proponuje klientom i jakie wyniki osiągnął do tej pory.
Podaj służbowy adres e-mail, aby otworzyć pełną historię. Możemy raz się z Tobą skontaktować.
Wykorzystamy Twoje dane, aby Ci odpowiedzieć, zgodnie z naszą Privacy Policy.
Zbudowany tak, by można mu było powierzyć infrastrukturę
Dostęp do chmury tylko do odczytu
Konta chmurowe są podłączane z uprawnieniami tylko do odczytu. SeqOps nie może niczego zmienić w Twoim środowisku chmurowym.Metadane bezpieczeństwa
Konfiguracje, wersje oprogramowania i ustawienia bezpieczeństwa.Hosting w Sztokholmie
Twoje dane są hostowane w AWS eu-north-1. SeqOps AB to szwedzka firma.Bezpieczeństwo od podstaw
Szyfrowanie podczas przesyłania i przechowywania, uwierzytelnianie wieloskładnikowe, dostęp oparty na rolach i dziennik audytu.
Plany, które rosną razem z Twoją infrastrukturą
Core
$79/mies. przy płatności rocznej
1 konto chmurowe · 10 serwerów · 3 użytkowników
EdgePolecany
$159/mies. przy płatności rocznej
3 konta chmurowe · 20 serwerów · 5 użytkowników
Max
$319/mies. przy płatności rocznej
5 kont chmurowych · 30 serwerów · bez limitu użytkowników
Potrzebujesz więcej niż Max? Porozmawiaj z handlowcem o planie Enterprise.
Pytania, które zespoły zadają przed startem
Co skanuje SeqOps?
Czy SeqOps zastępuje Microsoft Defender lub mój EDR?
Jakiego dostępu potrzebuje SeqOps?
Czy mogę wdrożyć SeqOps samodzielnie, bez partnera?
Jak szybko zobaczę wyniki?
Gdzie są przechowywane moje dane?
Jak działa bezpłatny okres próbny?
Zobacz, co jest narażone w Twojej chmurze i na serwerach
Rozpocznij 14-dniowy bezpłatny okres próbny i otrzymaj pierwsze wyniki w ciągu 24 godzin.