
Pour les équipes IT et les MSP
Visualisez toutes les vulnérabilités de votre cloud et de vos serveurs, et sachez quoi corriger en priorité
SeqOps se connecte en lecture seule à AWS, Azure et Google Cloud, ainsi qu’à vos serveurs Windows et Linux. Il classe chaque constat de Critique à Informative, explique comment le corriger et évalue votre niveau de préparation à la conformité au regard des référentiels demandés par vos auditeurs.
- À partir de $79/mois
- Premiers résultats sous 24 heures
- Hébergé à Stockholm
- Connecter
- Analyse
- Classement
- Correction
Analyse terminée · critiques en premier
Règle de refus inefficace dans une ACL réseau
AWS · eu-north-1 · AWSEC2-NET-2101
Un bucket S3 autorise l’accès public en lecture
AWS · eu-north-1
OpenSSH : exécution de code à distance (CVE-2024-6387)
Linux · web-prod-02, db-01
Une règle de pare-feu autorise SSH depuis 0.0.0.0/0
Google Cloud · project-billing
Un compte de stockage autorise l’accès public aux blobs
Azure · rg-shared
L’exécution automatique est activée pour tous les lecteurs
Windows · demo-win-001
Comment corriger · critiques en premier
Mettez à jour OpenSSH vers la version corrigée sur les deux serveurs, ou définissez LoginGraceTime 0 comme mesure d’atténuation temporaire, puis redémarrez sshd.
- Critiques en premierChaque constat est classé par gravité.
- Comment corrigerChaque alerte s’accompagne de recommandations.
- Rattaché à la conformitéLes contrôles sont mis en correspondance avec les référentiels dont vous avez besoin.
Les questions que se posent les équipes avant de commencer
Devons-nous remplacer les outils que nous utilisons déjà ?
Non. SeqOps n’est ni un EDR ni un antivirus, et il fonctionne en complément de vos outils. Il apporte une vue unique des vulnérabilités et des risques de configuration sur vos comptes cloud et vos serveurs.
Voir le fonctionnementComment mon équipe sera-t-elle informée des nouveaux problèmes ?
Là où elle travaille déjà : dans Slack, Microsoft Teams, Jira ou ServiceNow, ou par e-mail et dans l’application.
Voir les intégrationsCombien ça coûte ?
Nos prix sont publics. Les offres démarrent à $79 par mois en facturation annuelle, et évoluent selon le nombre de serveurs et de comptes cloud que vous connectez.
Comparer les offres
À qui s’adresse SeqOps
Pour les équipes IT
Je gère ma propre infrastructure
Connectez vous-même vos comptes cloud et vos serveurs, et consultez vos premiers constats sous 24 heures.
Essayer gratuitementPour les MSP et MSSP
Je suis un MSP et je gère des clients
Un seul portail partenaire pour tous vos clients, des packs fondés sur la capacité et des rapports planifiés compréhensibles par vos clients.
Découvrir le programme partenairesSe connecte à
 AWS
 Microsoft Azure
 Google Cloud
 Windows Server
 Linux
Une vue unique de votre sécurité, du cloud au serveur
Visualisez tous vos comptes cloud et serveurs, corrigez les constats les plus importants, puis démontrez votre conformité.
Voir la présentation
SeqOps présenté par son PDG
Andreas Johansson, PDG de SeqOps, montre comment SeqOps se connecte à votre cloud et à vos serveurs, et ce que votre équipe voit dans la plateforme.
Andreas JohanssonPDG, SeqOps
Fonctionnement
Connexion aujourd’hui, premiers résultats demain
Étape 1 : Connecter
Reliez AWS, Azure ou Google Cloud en lecture seule et installez l’agent léger sur vos serveurs Windows et Linux. L’agent n’a besoin que de HTTPS sortant.
Étape 2 : Analyse
SeqOps contrôle les configurations, les services et les logiciels installés au regard des vulnérabilités connues et des référentiels de sécurité. Les premiers résultats arrivent sous 24 heures.
Étape 3 : Corrigez en priorité
Travaillez à partir d’une seule liste priorisée, suivez chaque alerte de Nouvelle à Résolue, marquez des constats comme risque accepté ou faux positif, et recevez les alertes par e-mail, Slack, Microsoft Teams, Jira ou ServiceNow.
Tout ce dont votre équipe a besoin pour combler les failles
Parcourez de vrais écrans de SeqOps. Chaque étape met en évidence l’essentiel. Données d’exemple issues d’un environnement de démonstration.
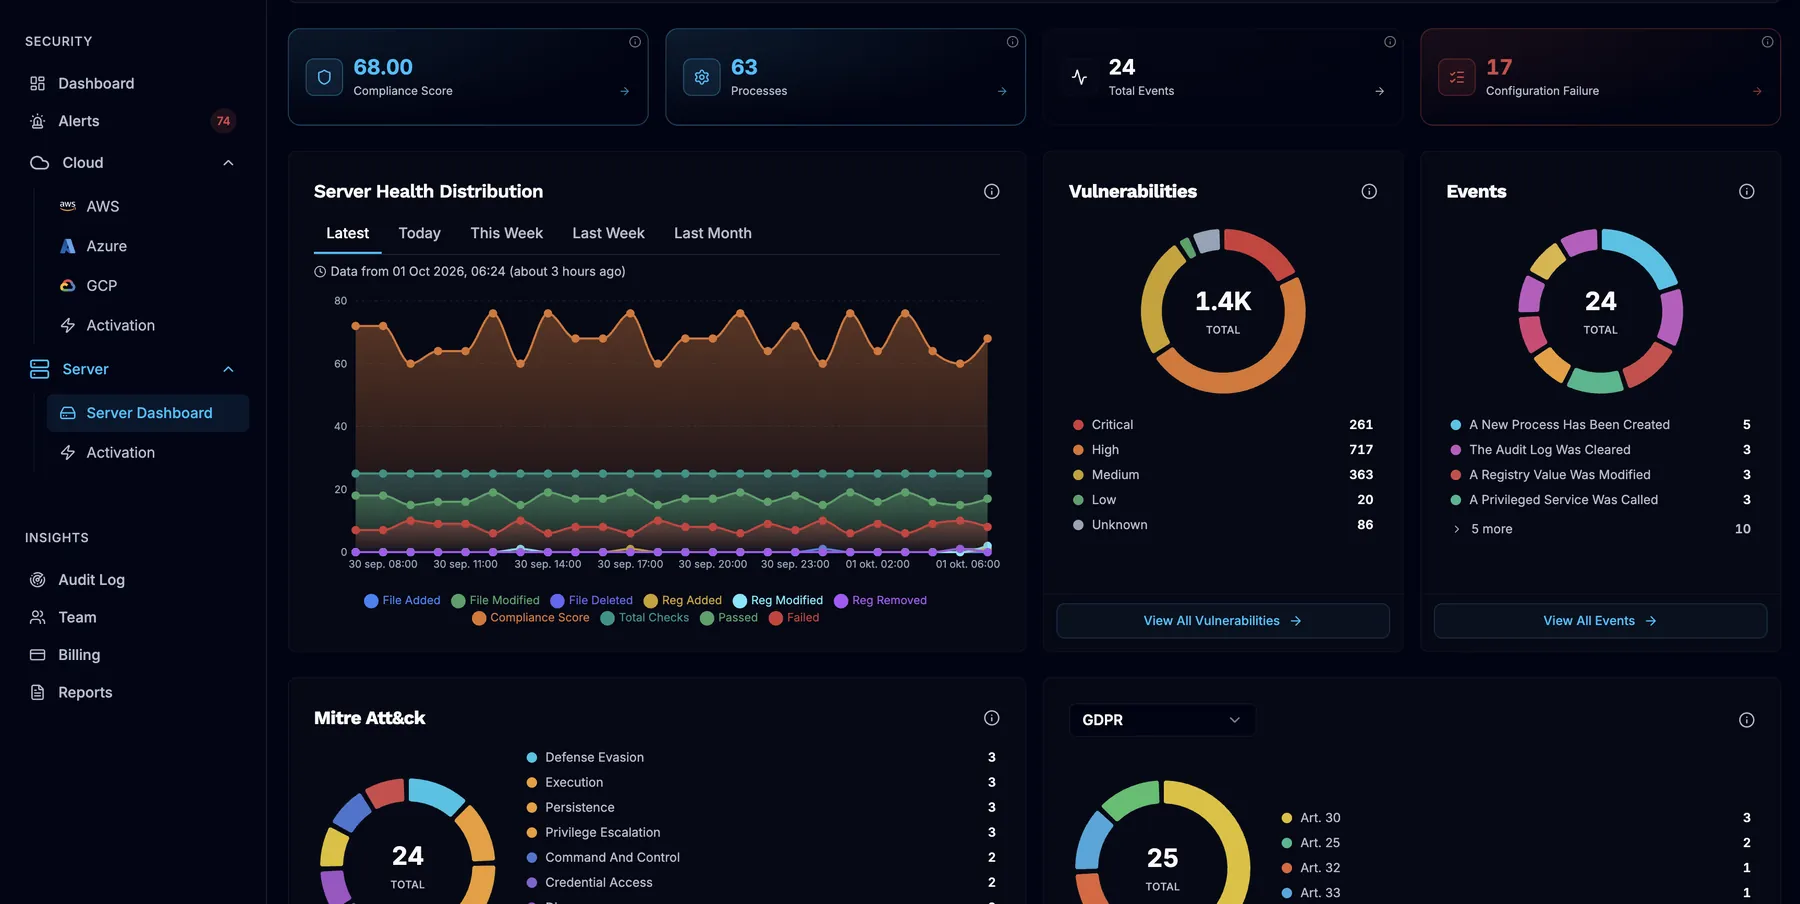
La posture de sécurité de tous vos comptes cloud et serveurs connectés, en un coup d’œil.

- Ressources et contrôles de tous les comptes connectés
- Contrôles de santé dans le temps
- État de santé : constats comptés par gravité



Conseils de correction
Chaque constat est accompagné de son correctif
Une analyse assistée par IA explique chaque alerte en termes clairs et propose une façon de la corriger. Confiez-la à la bonne personne et suivez-la de Nouvelle à Résolue.
- Gravité, score CVSS et score de risque pour chaque constat
- Pourquoi c’est important, en termes clairs
- La modification à effectuer, prête à copier
aws ec2 replace-network-acl-entry \
  --network-acl-id acl-1234567890abcdef0 \
  --rule-number 110 --protocol 6 \
  --rule-action deny --egress \
  --cidr-block 0.0.0.0/0 \
  --port-range From=80,To=80
Données d’exemple issues de l’environnement de démonstration SeqOps.
Conformité
Des preuves de conformité, sans tableurs
SeqOps contrôle votre cloud et vos serveurs au regard des référentiels demandés par vos auditeurs, et montre où vous êtes conforme, où vous ne l’êtes pas et ce qu’il faut corriger.
Un seul ensemble de contrôles, mis en correspondance avec de nombreux référentiels. Choisissez ceux que comprend votre offre.
Les référentiels sont les normes par rapport auxquelles SeqOps effectue ses contrôles. L’utilisation de SeqOps ne vaut pas certification de votre organisation.
Lire nos guides sur la conformité (en anglais)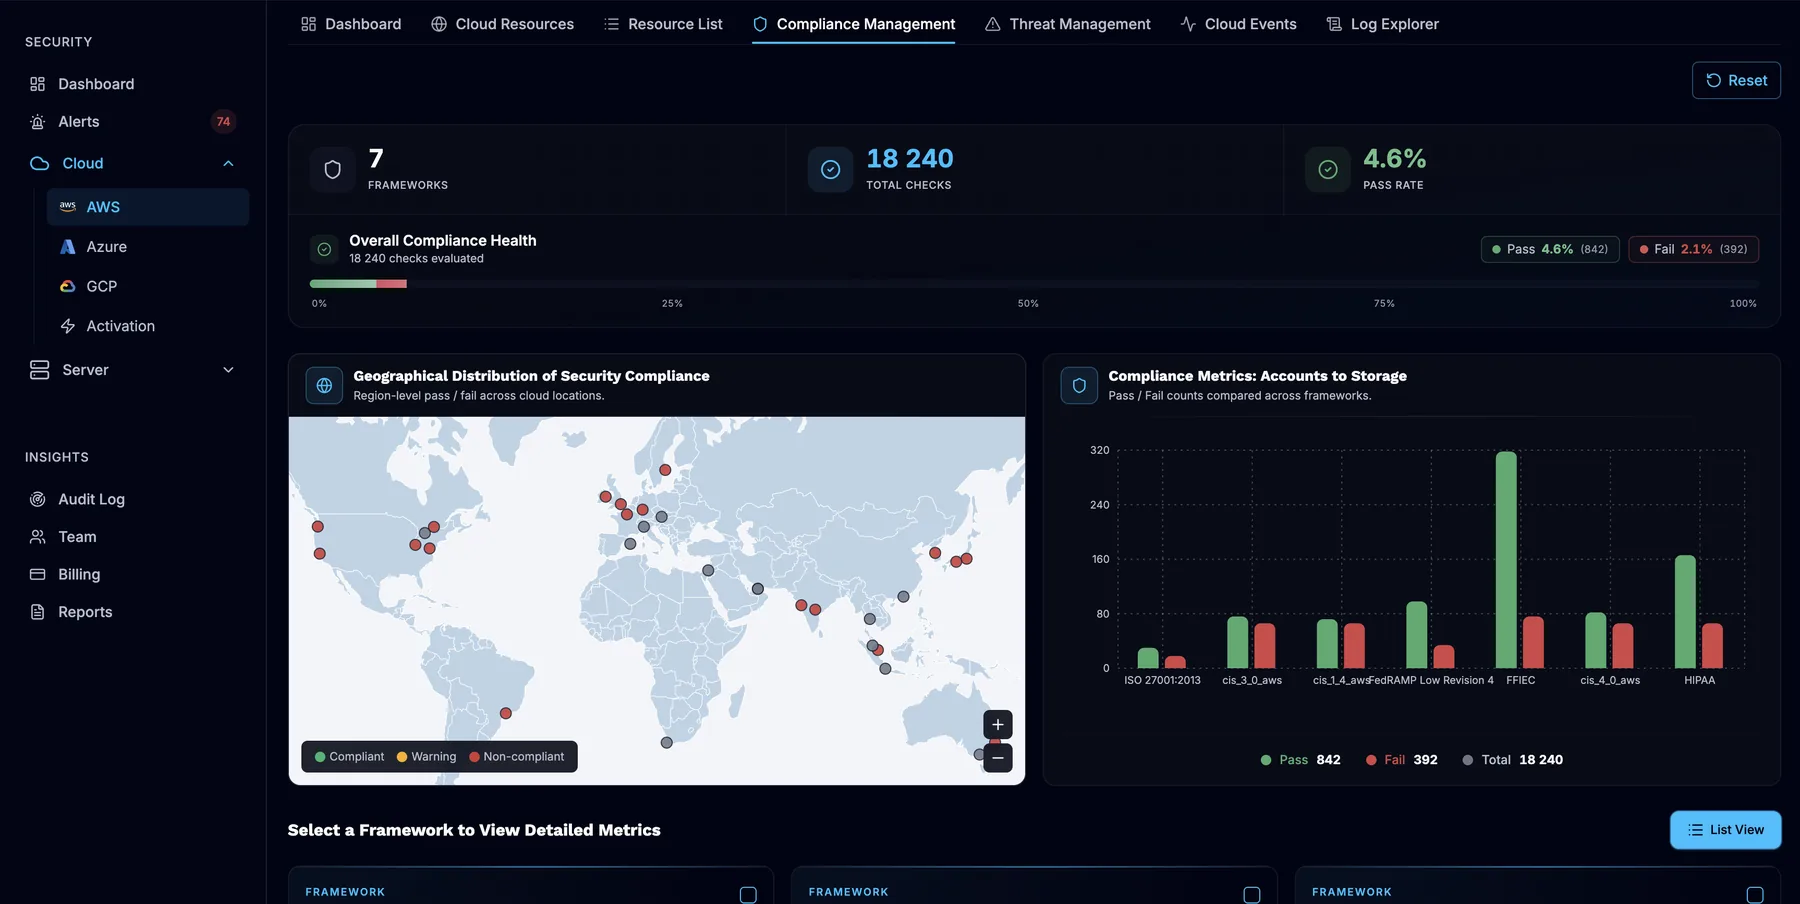
Pour les MSP et MSSP
Faites de la sécurité un service récurrent
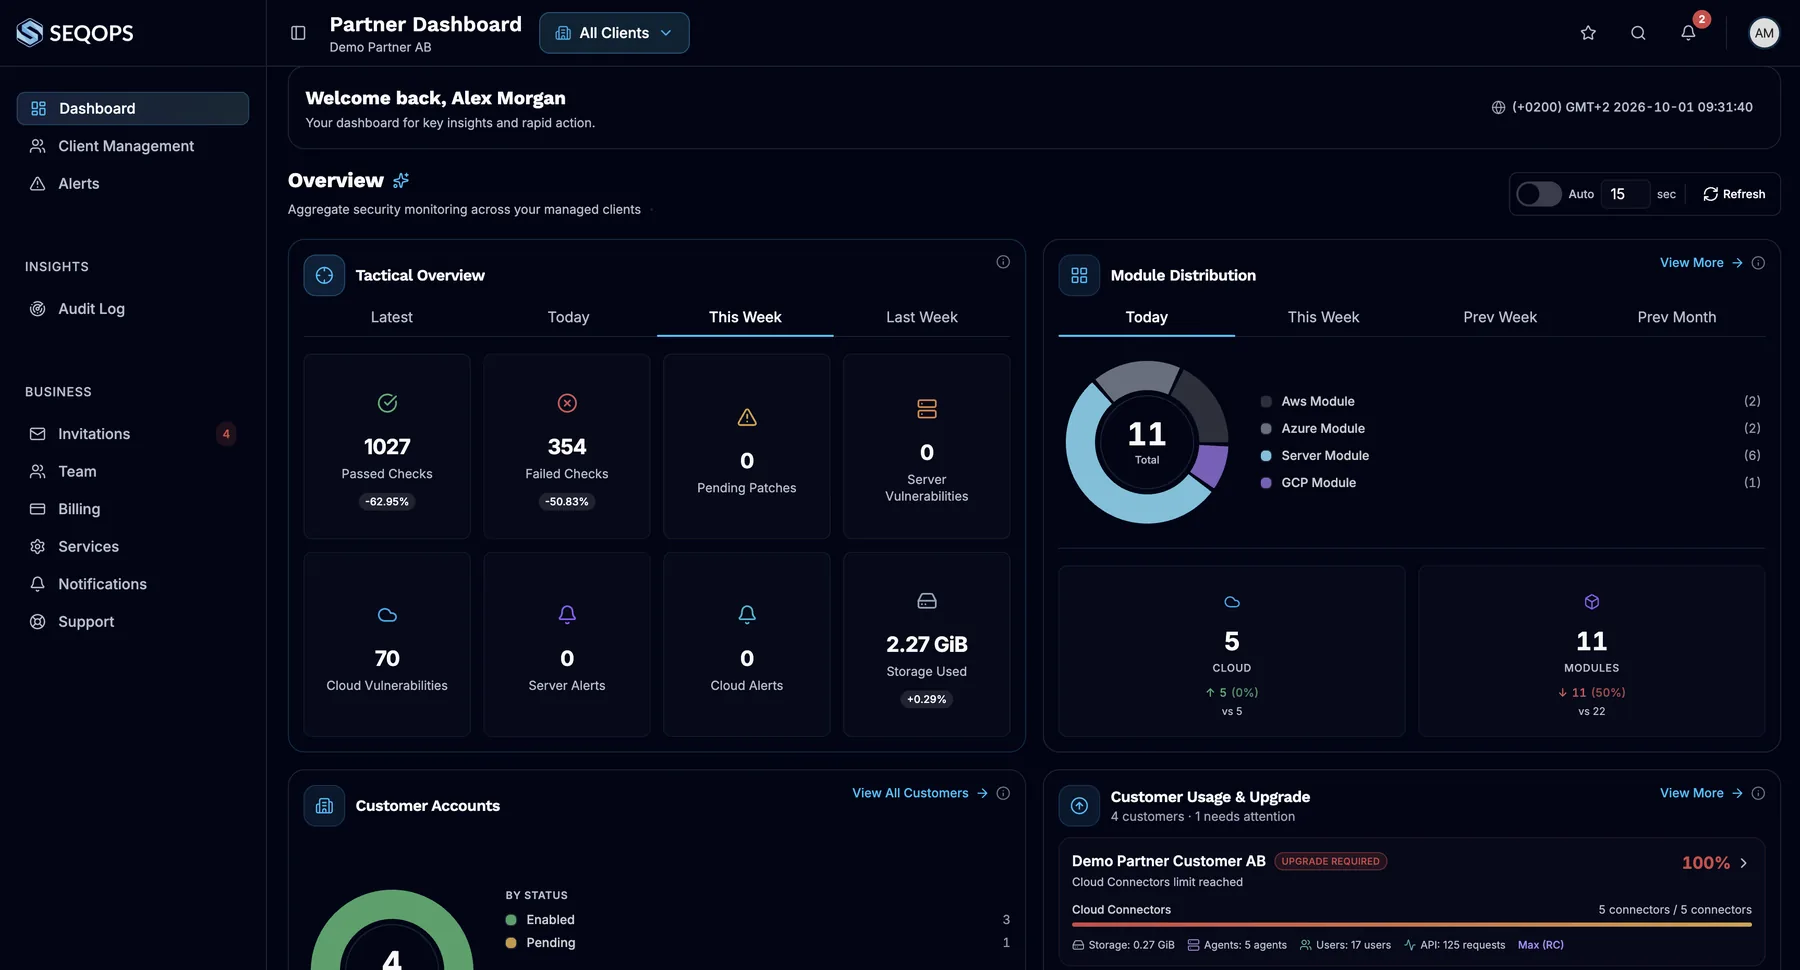
Gérez tous vos clients depuis un seul portail partenaire multi-clients, envoyez à chacun des rapports de sécurité planifiés et développez-vous grâce à des packs partenaires fondés sur la capacité.
Un seul portail
Passez d’un espace de travail client à l’autre depuis votre compte partenaire.
Piste d’audit
Chaque session partenaire est enregistrée dans le journal d’audit du client.
Des rapports que vos clients lisent
Des rapports de sécurité planifiés pour chaque client.
Une capacité que vous maîtrisez
Répartissez un pool d’agents et de connecteurs cloud.
Témoignage client
Comment Opsio a bâti un service de sécurité managé avec SeqOps
« SeqOps nous a permis de proposer la sécurité en tant que service managé, avec une vraie profondeur opérationnelle : pas seulement des tableaux de bord, mais des informations exploitables auxquelles nos clients font confiance. »
Johan Carlsson, Country Manager, Opsio · partenaire SeqOps
Lire le témoignage d’OpsioPas encore le moment de faire un essai ?
Découvrez comment un MSP a bâti un service de sécurité managé avec SeqOps : comment il l’a packagé, ce qu’il propose à ses clients et les résultats obtenus à ce jour.
Saisissez votre e-mail professionnel pour accéder à l’étude complète. Nous pourrons vous recontacter une fois.
Nous utiliserons vos coordonnées pour vous répondre, comme décrit dans notre Privacy Policy.
Conçu pour mériter l’accès à votre infrastructure
Accès au cloud en lecture seule
Les comptes cloud se connectent avec des autorisations en lecture seule. SeqOps ne peut rien modifier dans votre environnement cloud.Métadonnées de sécurité
Configurations, versions logicielles et paramètres de sécurité.Hébergé à Stockholm
Vos données sont hébergées dans AWS eu-north-1. SeqOps AB est une société suédoise.Sécurisé dès la conception
Chiffrement en transit et au repos, authentification multifacteur, accès basé sur les rôles et journal d’audit.
Des offres qui évoluent avec votre infrastructure
Core
$79/mois, facturé à l’année
1 compte cloud · 10 serveurs · 3 utilisateurs
EdgeRecommandée
$159/mois, facturé à l’année
3 comptes cloud · 20 serveurs · 5 utilisateurs
Max
$319/mois, facturé à l’année
5 comptes cloud · 30 serveurs · utilisateurs illimités
Besoin de plus que Max ? Parlez d’Enterprise avec un commercial.
Les questions que se posent les équipes avant de commencer
Qu’analyse SeqOps ?
SeqOps remplace-t-il Microsoft Defender ou mon EDR ?
De quels accès SeqOps a-t-il besoin ?
Puis-je le mettre en place moi-même, sans partenaire ?
Dans quel délai verrai-je des résultats ?
Où sont stockées mes données ?
Comment fonctionne l’essai gratuit ?
Découvrez ce qui est exposé dans votre cloud et sur vos serveurs
Démarrez votre essai gratuit de 14 jours et obtenez vos premiers résultats sous 24 heures.