
Nous utilisons des cookies
Nous utilisons des cookies essentiels au fonctionnement de ce site. Avec votre accord, nous souhaitons également utiliser des cookies de mesure d’audience, pour comprendre comment le site est utilisé, et des cookies fonctionnels pour le chat et les vidéos. Vous pouvez modifier votre choix à tout moment dans « Cookie settings ». Lire notre politique en matière de cookies
Tableau de bord de sécurité cloud
Tous vos constats cloud et serveurs dans un seul tableau de bord
Visualisez AWS, Azure, Google Cloud, Windows et Linux au même endroit. Le tableau de bord SeqOps classe les constats par niveau de gravité et suit votre score de conformité. Vous savez quoi corriger en premier.
- Essai gratuit de 14 jours
- Accès au cloud en lecture seule
- Premiers résultats sous 24 heures

Trop de consoles, pas assez de réponses
Chaque fournisseur cloud a sa propre console de sécurité. Les serveurs remontent leurs données ailleurs encore. Le temps de tout rassembler, la situation a déjà changé.
Les managers veulent une seule réponse : sommes-nous exposés, et que faisons-nous pour y remédier ? Les ingénieurs ont besoin du détail derrière cette réponse. Les auditeurs ont besoin de preuves.
SeqOps réunit les constats cloud et serveurs dans un seul tableau de bord. Tout le monde travaille avec la même échelle de gravité, la même liste et les mêmes rapports.
Ce que montre le tableau de bord
Le Security Dashboard est le premier écran qui s’affiche après la connexion. Chaque carte renvoie vers la section correspondante pour plus de détails.
- Vue d’ensemble tactique : nombre total de vulnérabilités, répartition par gravité, alertes ouvertes et score de conformité
- Activations : le statut de vos comptes cloud et agents serveur connectés
- Répartition par module : comment les vulnérabilités se répartissent entre vos modules actifs
- Utilisation de l’abonnement : agents, connexions cloud, stockage et requêtes API par rapport aux limites de votre offre
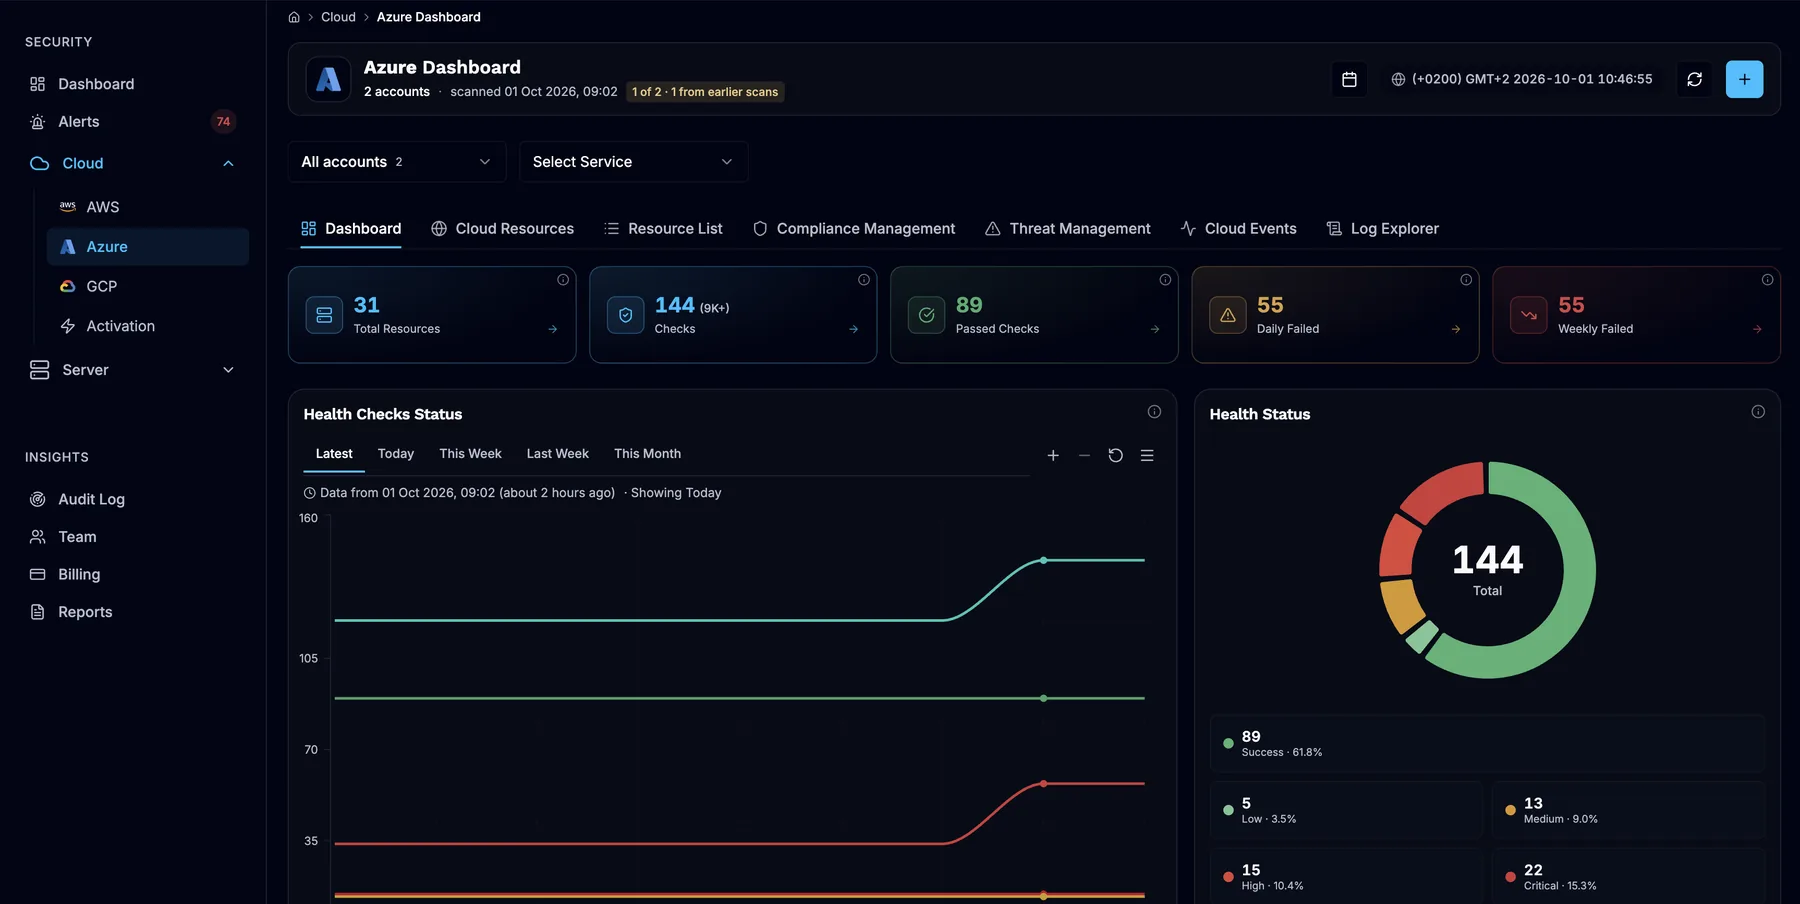
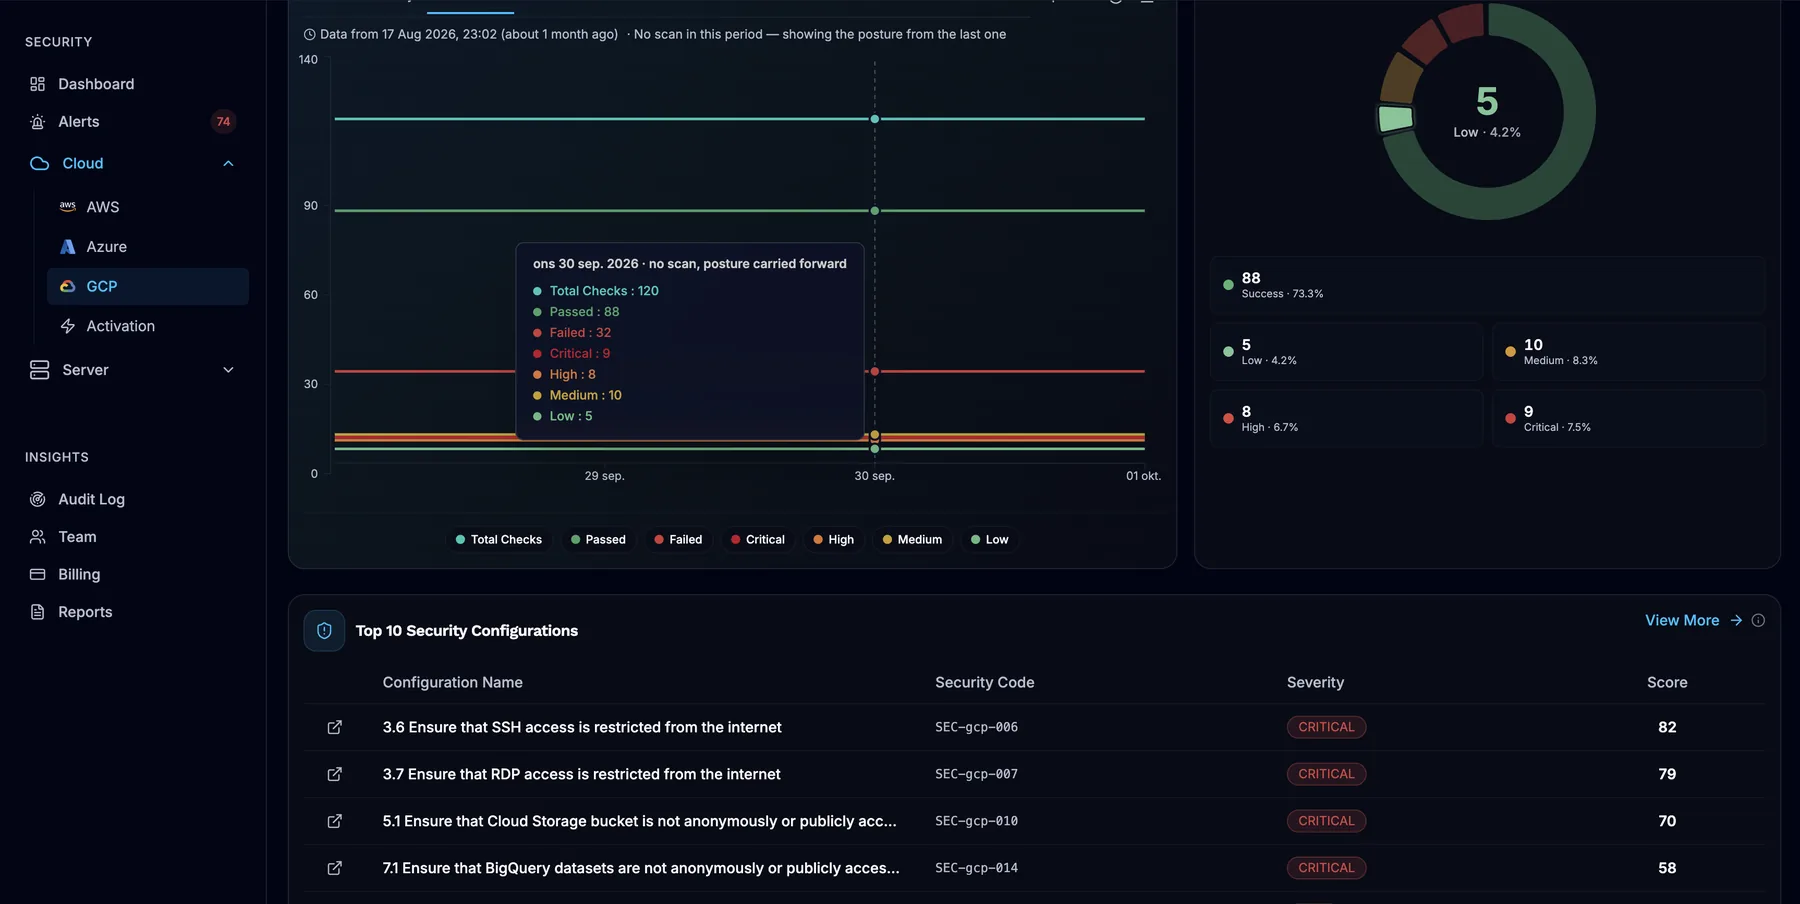
- Tableaux de bord par fournisseur pour AWS, Azure et Google Cloud, avec la répartition par gravité, le nombre total de contrôles et les taux de réussite et d’échec
- Découverte et inventaire des ressources de calcul, de stockage, de réseau, d’identité et de base de données
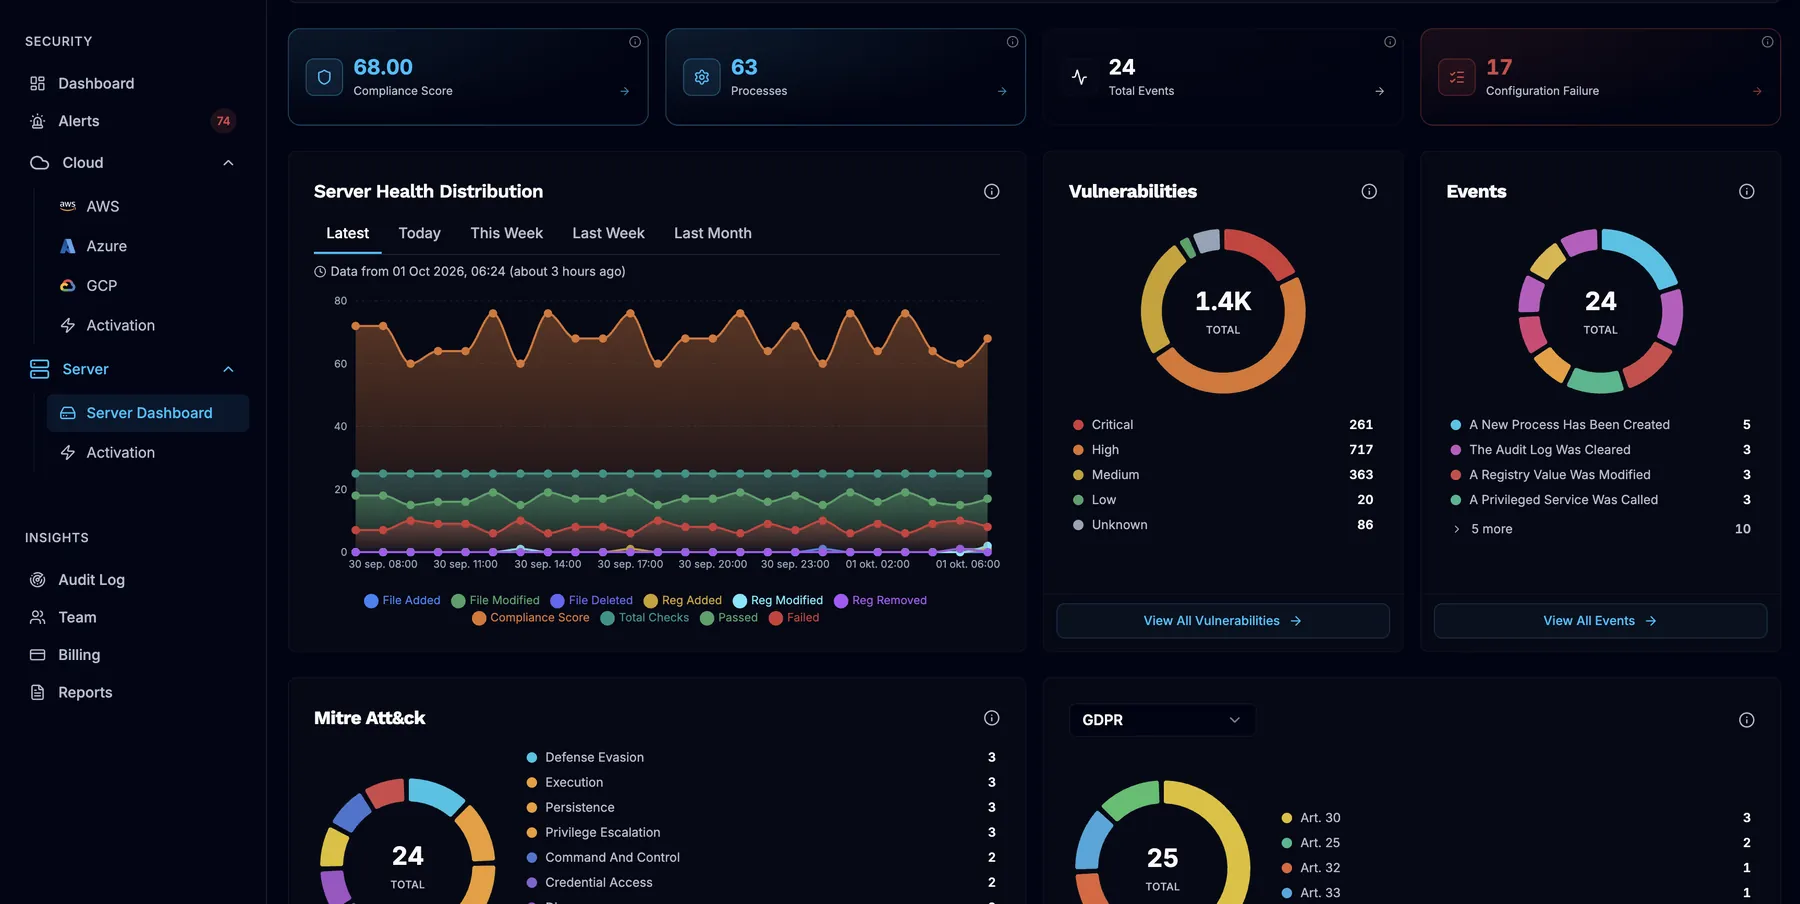
- Une vue par serveur avec ses vulnérabilités, sa conformité, sa configuration et ses événements
- Cinq niveaux de gravité, de Critique à Informative
- Invite Colleagues : ajoutez des membres de l’équipe directement depuis le tableau de bord
De la première connexion à un tableau de bord complet
Étape 1 : Connectez vos environnements
Connectez vos comptes AWS, abonnements Azure et projets Google Cloud en lecture seule. Installez l’agent léger sur vos serveurs Windows et Linux ; il utilise uniquement le HTTPS sortant.
Étape 2 : Laissez la première analyse s’exécuter
Le tableau de bord reste vide tant que rien n’est connecté. Il se remplit dans les 24 heures suivant la connexion (6 à 24 heures), en commençant par l’inventaire de vos ressources.
Étape 3 : Explorez le détail et agissez
Ouvrez le tableau de bord d’un fournisseur ou un serveur pour voir le détail. Filtrez, attribuez et suivez les alertes dans Alert HQ jusqu’à leur résolution.
Ce que vous obtenez
Une vision commune pour tous
Ingénieurs, managers et auditeurs voient les mêmes constats sur la même échelle de gravité. Personne n’a besoin de fusionner les exports de plusieurs consoles. Attribuez les constats aux membres de l’équipe et suivez chaque alerte de Nouvelle à Résolue.
Sachez quoi corriger en premier
Les constats sont classés de Critique à Informative. Chaque alerte comprend des conseils de correction et une analyse assistée par IA qui explique le problème et suggère une correction. Envoyez les alertes par e-mail, vers Slack, Microsoft Teams, Jira, ServiceNow ou un webhook.
La couverture en un coup d’œil
La carte Activations indique quels comptes cloud et agents serveur sont connectés. L’utilisation de l’abonnement montre quelle part de votre offre vous utilisez.
Tendances et rapports
Les tendances hebdomadaires de chaque tableau de bord fournisseur montrent l’évolution de vos résultats. Les rapports PDF planifiés et les exports CSV, PDF ou Excel portent les chiffres jusqu’à la direction.
D’où viennent les données
Les comptes cloud se connectent en lecture seule : SeqOps ne peut donc pas modifier votre configuration cloud. L’agent serveur se connecte en sortie via HTTPS, sans aucune règle entrante.
SeqOps collecte des métadonnées de sécurité, comme les configurations, les versions logicielles et les paramètres. Elles sont hébergées dans AWS eu-north-1 (Stockholm), avec chiffrement TLS en transit.
L’historique des données dépend de votre offre : 14 jours avec Core, 30 avec Edge et 45 avec Max.
Consulter le Trust CenterQuestions fréquentes
Quels environnements puis-je voir dans le tableau de bord ?
Quelle durée d’historique le tableau de bord conserve-t-il ?
Le tableau de bord convient-il aux MSP qui ont de nombreux clients ?
Le tableau de bord remplace-t-il nos outils de protection des terminaux ou notre SIEM ?
Quand le tableau de bord affichera-t-il des données ?
Lire les guides (en anglais)
Sur la plateforme
- Alertes de sécurité
Des alertes classées par gravité, avec des conseils de correction assistés par IA, envoyées là où travaille votre équipe.
- Rapports de sécurité
Rapports PDF planifiés et exports CSV, PDF ou Excel pour la direction et les auditeurs.
Découvrez ce qui est exposé dans votre cloud et sur vos serveurs
Démarrez votre essai gratuit de 14 jours et obtenez vos premiers résultats sous 24 heures.