
Nous utilisons des cookies
Nous utilisons des cookies essentiels au fonctionnement de ce site. Avec votre accord, nous souhaitons également utiliser des cookies de mesure d’audience, pour comprendre comment le site est utilisé, et des cookies fonctionnels pour le chat et les vidéos. Vous pouvez modifier votre choix à tout moment dans « Cookie settings ». Lire notre politique en matière de cookies
Fonctionnement
Comment SeqOps analyse votre cloud et vos serveurs
Des connexions en lecture seule à vos comptes cloud et un agent léger sur vos serveurs transmettent des métadonnées de sécurité à SeqOps. SeqOps les analyse, classe ses constats et vous indique comment les corriger.



;}.g{fill:%2371b8e0;}.h{fill:%2379b9e3;}%3c/style%3e%3cclipPath%20id='a'%3e%3cpath%20class='a'%20d='M0,484.068s12.436,7.444,19.464,11.49c1.16.668,5.341,3.472,6.136,3.928a2.846,2.846,0,0,0,2.51.766L0,474.07Z'%20transform='translate(0%20-474.07)'/%3e%3c/clipPath%3e%3c/defs%3e%3cg%20transform='translate(-0.894%20-0.516)'%3e%3cpath%20class='b'%20d='M28.039,0c7.11,0,11.221.185,14.807,6.324l5.811,11c3.639,6.232,1.785,9.091-1.854,15.323L45.31,35.2c-3.585,6.14-5.458,9.686-12.568,9.686l-8.088.228c-7.11,0-11.062.174-14.647-5.965L3.4,27.945c-3.639-6.232-.822-9.151,2.817-15.383L7.749,9.909C11.334,3.769,11.961.8,19.071.8Z'%20transform='translate(0%2026.347)%20rotate(-30)'/%3e%3cpath%20class='c'%20d='M15.892,1.307A5.228,5.228,0,0,0,11.377,3.9L2.02,19.921a5.235,5.235,0,0,0,0,5.273l9.357,16.022a5.228,5.228,0,0,0,4.515,2.592H34.736a5.228,5.228,0,0,0,4.514-2.592l9.357-16.022a5.235,5.235,0,0,0,0-5.273L39.25,3.9a5.228,5.228,0,0,0-4.514-2.592H15.892m0-1.307H34.736a6.535,6.535,0,0,1,5.643,3.239l9.357,16.022a6.535,6.535,0,0,1,0,6.591L40.379,41.875a6.535,6.535,0,0,1-5.643,3.239H15.892a6.535,6.535,0,0,1-5.643-3.239L.892,25.853a6.535,6.535,0,0,1,0-6.591L10.249,3.239A6.535,6.535,0,0,1,15.892,0Z'%20transform='translate(0.894%2025.83)%20rotate(-30)'/%3e%3cpath%20class='d'%20d='M0,1926.875l14.465,8.352.022-.012L0,1926.851Z'%20transform='translate(20.165%20-1881.678)'/%3e%3cpath%20class='d'%20d='M814.065,1215.87l.125-.067-.125-.072Z'%20transform='translate(-779.509%20-1183.13)'/%3e%3cg%20transform='translate(11.763%2011.436)'%3e%3cpath%20class='e'%20d='M28.11,500.251v-9.995L8.444,478.877l-3.5-2.825L0,474.069l10.51,11.854Z'%20transform='translate(8.387%20-465.688)'/%3e%3cg%20transform='translate(8.387%208.381)'%3e%3cg%20class='f'%3e%3crect%20class='a'%20width='28.11'%20height='26.182'/%3e%3c/g%3e%3c/g%3e%3cpath%20class='c'%20d='M835.071,18.012l8.383,9.8V13.232l-12.1-7.326-1.55-.895L821.5.215l6.748,10.232Z'%20transform='translate(-798.588%20-0.211)'/%3e%3cpath%20class='g'%20d='M0,433.688l8.312,4.786,1.2-.691-7.552-5.228Z'%20transform='translate(8.387%20-425.306)'/%3e%3cpath%20class='g'%20d='M81.046,0,81.02.011,72.477,4.944l-4.75,2.742,8.312,4.786,4.718-2.724.005,0,1.546.9,8.738,5.071,3.58,2.077L81.053,0Z'%20transform='translate(-58.142%200.004)'/%3e%3cpath%20class='c'%20d='M-34.4,1334.451l22.8,13.093a102.553,102.553,0,0,0-7.044-10.592,57.33,57.33,0,0,0-7.369-7.723L-34.4,1318.82Z'%20transform='translate(34.402%20-1305.159)'/%3e%3cpath%20class='h'%20d='M1050.279,1684.65l7.839,5.093,1.7-.987-8.354-4.792Z'%20transform='translate(-1023.324%20-1654.193)'/%3e%3cpath%20class='h'%20d='M14.415,1379.833l.073.042,8.656-5,1.377-.8,2.387-1.378-8.339-4.8-2.386,1.377-1.367.789-10.4-6L0,1361.519l6.879,8.741Z'%20transform='translate(8.386%20-1337.448)'/%3e%3c/g%3e%3c/g%3e%3c/svg%3e)
Deux points d’entrée : comptes cloud et serveurs
Comptes cloud
Étape 1 : Connectez en lecture seule
Ajoutez un compte AWS, un abonnement Azure ou un projet Google Cloud avec des autorisations en lecture seule. Sur AWS, il s’agit d’un rôle IAM doté des politiques SecurityAudit et ViewOnlyAccess ; sur Google Cloud, activez d’abord les API Cloud Resource Manager et Compute Engine.
Étape 2 : SeqOps collecte les métadonnées de configuration
Paramètres, identités, règles réseau, configuration du stockage et du calcul, via une connexion chiffrée.
Étape 3 : Les constats sont classés
Les erreurs de configuration et les risques sont contrôlés par rapport à des référentiels de sécurité et classés Critique, Élevée, Moyenne, Faible ou Informative.
Étape 4 : Vous corrigez et suivez
Attribuez les constats, suivez les alertes de Nouvelle à Résolue et observez l’évolution de votre score de conformité.
Étape 5 : Déconnectez à tout moment
Supprimez le compte dans SeqOps, puis le rôle IAM (ou son équivalent), pour mettre fin à tout accès. La suppression d’un compte efface aussi son historique : exportez d’abord vos rapports.

Serveurs
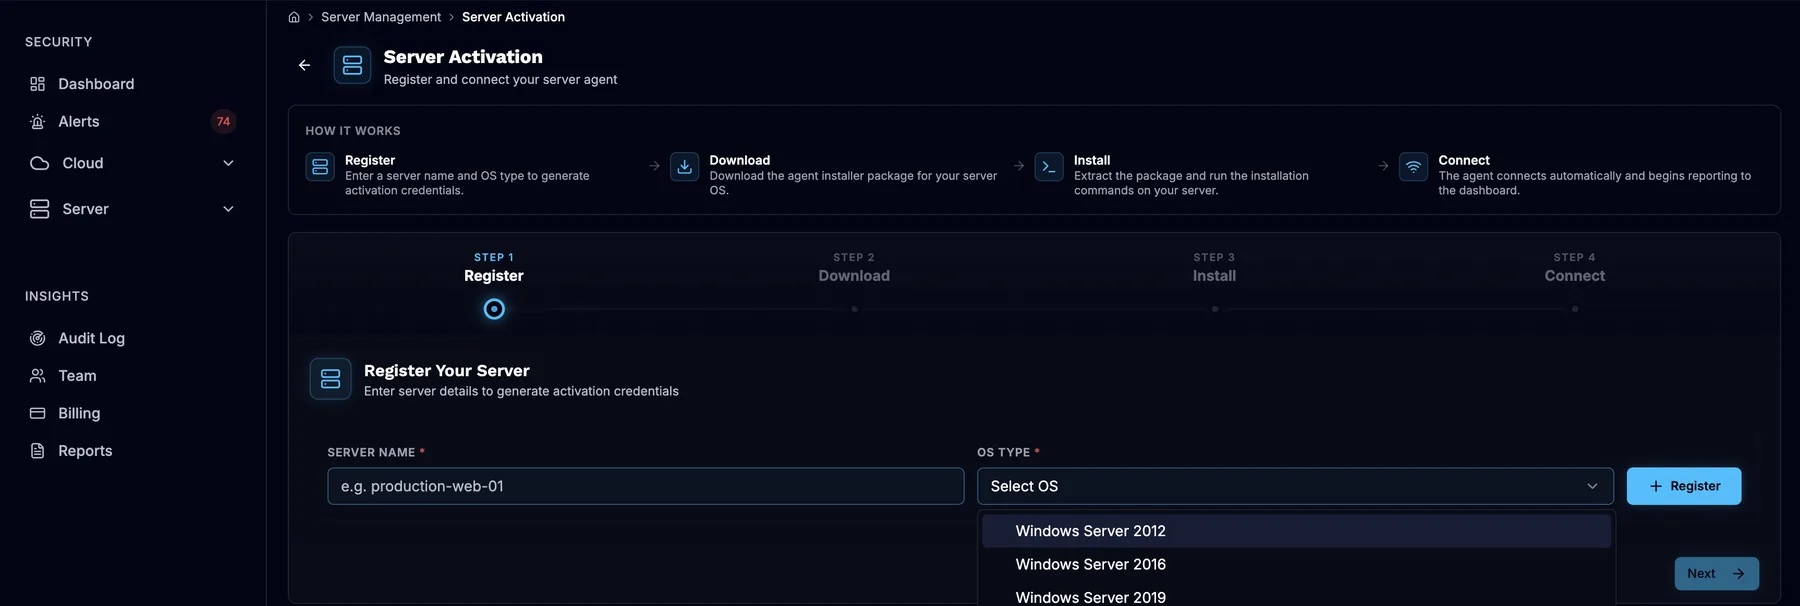
Étape 1 : Installez l’agent
Un agent léger par serveur Windows ou Linux. Il n’établit que des connexions HTTPS sortantes (port 443), y compris vers Amazon S3 pour le téléchargement de l’agent. Aucune règle de pare-feu entrante, aucun identifiant cloud sur le serveur.
Étape 2 : L’agent remonte les métadonnées de sécurité
Logiciels installés et leurs versions, configuration et paramètres de sécurité.
Étape 3 : SeqOps les rapproche des vulnérabilités connues
Les constats sont rattachés aux CVE et classés par gravité, avec des conseils de correction.
Étape 4 : Vous appliquez les correctifs et suivez
Attribuez l’alerte, appliquez le correctif et suivez-la de Nouvelle à Résolue.
À quoi vous attendre
- Aujourd’hui
- Connectez vos comptes cloud et installez les agents.
- Sous 24 heures
- Premiers constats et premiers résultats de conformité.
- Puis chaque jour
- Analyses, alertes et rapports selon le calendrier de votre offre.
Ce que SeqOps collecte
Des métadonnées de sécurité, chiffrées en transit et au repos, et stockées dans AWS eu-north-1 (Stockholm).
Collecte
États de configuration, versions logicielles, paramètres de sécurité, ainsi que résultats de vulnérabilité et de conformité.
Complète les outils que vous utilisez déjà
Conservez votre protection des terminaux, votre EDR, votre MDR et votre SIEM. SeqOps apporte la vue qui manquait : quelles faiblesses existent dans votre cloud et sur vos serveurs, et lesquelles corriger en priorité. Envoyez les alertes vers Slack, Microsoft Teams, Jira ou ServiceNow, ou vers n’importe quel outil via les webhooks et l’API REST.