
Nous utilisons des cookies
Nous utilisons des cookies essentiels au fonctionnement de ce site. Avec votre accord, nous souhaitons également utiliser des cookies de mesure d’audience, pour comprendre comment le site est utilisé, et des cookies fonctionnels pour le chat et les vidéos. Vous pouvez modifier votre choix à tout moment dans « Cookie settings ». Lire notre politique en matière de cookies
Gestion des agents serveur
Installez et gérez l’agent SeqOps sur chaque serveur
Enregistrez chaque serveur Windows ou Linux, puis exécutez la commande d’installation avec son jeton d’enregistrement à usage unique. Suivez chaque agent de l’état Enregistré à l’état Opérationnel. L’agent n’a besoin que d’un accès HTTPS sortant.
- Essai gratuit de 14 jours
- Accès au cloud en lecture seule
- Premiers résultats sous 24 heures
- Enregistrer
- Télécharger
- Installer
- Connecter
Statut de l’agent
HTTPS sortant uniquement · aucun port entrant
Les angles morts commencent par les agents que vous ne voyez pas
Un serveur sans agent fonctionnel est un serveur que vous n’analysez pas. Les agents cessent de remonter des données lorsqu’une règle de pare-feu change, qu’un service s’arrête ou que les identifiants sont erronés. Si personne ne s’en aperçoit, ce serveur disparaît discrètement de vos résultats.
SeqOps attribue à chaque agent un statut clair. Vous voyez quels serveurs remontent normalement leurs données et lesquels demandent votre attention. Chaque serveur est enregistré individuellement, avec ses propres identifiants. Vous savez toujours quel enregistrement correspond à quel serveur.
Aujourd’hui, la configuration se fait serveur par serveur. La planification n’en est que plus simple : vérifiez votre capacité, ouvrez le HTTPS sortant et traitez vos serveurs par lots.
Ce que vous gérez dans SeqOps
- Enregistrement des serveurs sous Server → Activation, avec le type de système d’exploitation
- Des Tenant ID, Server ID et jeton d’enregistrement uniques pour chaque serveur
- Paquets d’agent pour Windows et Linux, téléchargés depuis la fiche du serveur
- Deux services sur chaque serveur : l’agent serveur et un service de mise à jour
- Statut de l’agent : Enregistré, puis Connecté, puis Opérationnel
- Une liste des serveurs indiquant le statut de chacun
- Capacité de votre offre, avec un emplacement d’agent par serveur surveillé
- Désactivation ou suppression des serveurs dont vous n’avez plus besoin
Trois étapes par serveur
Étape 1 : Enregistrez le serveur
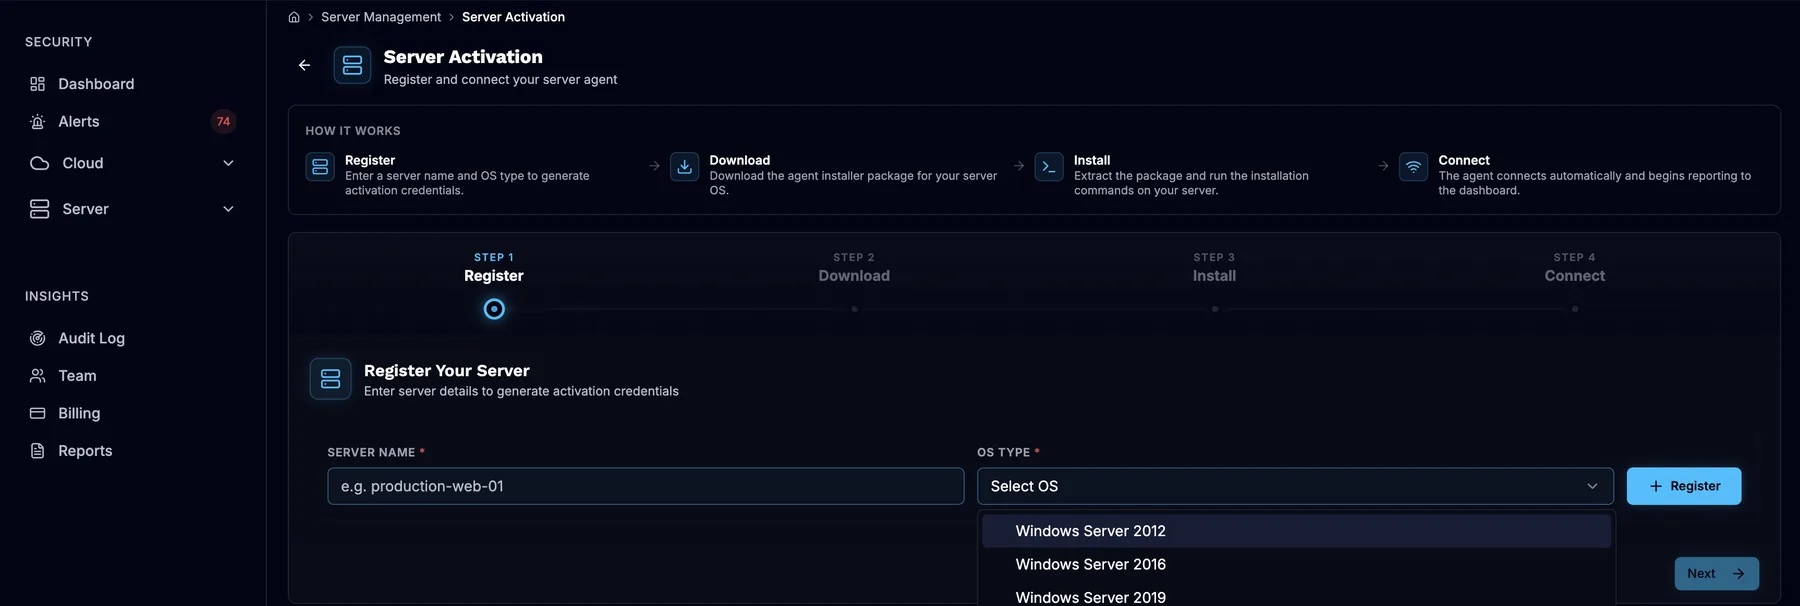
Ouvrez Server → Activation, saisissez le nom du serveur et choisissez le système d’exploitation. Copiez ensuite le Tenant ID, le Server ID et le jeton d’enregistrement depuis View API Secrets.
Étape 2 : Installez et provisionnez
Téléchargez le paquet de l’agent et installez les services. Exécutez l’utilitaire de provisionnement avec les identifiants du serveur. Le lien de téléchargement expire au bout d’environ 3 minutes : téléchargez-le juste avant l’installation.
Étape 3 : Vérifiez le statut
Vérifiez que les deux services sont en cours d’exécution et que le serveur apparaît dans votre liste des serveurs. L’agent passe de l’état Enregistré à Connecté, puis à Opérationnel. Les données apparaissent sous 24 heures (6 à 24 heures).
Ce que vous obtenez
Sachez quels serveurs sont couverts
Chaque agent a un statut. Vous voyez d’un coup d’œil quels serveurs remontent normalement leurs données et lesquels se sont arrêtés, et vous comblez la lacune.
Des identifiants non réutilisables
Chaque jeu d’identifiants ne fonctionne qu’une fois et reste valable environ 7 jours. Enregistrez les serveurs peu avant de les installer, par lots que vous pouvez terminer dans ce délai.
Des prérequis réseau simples
L’agent n’a besoin que d’un accès HTTPS sortant. Aucune règle entrante, aucun port en écoute ouvert et aucun identifiant cloud sur le serveur.
La maîtrise de la capacité et de l’historique
La désactivation conserve l’historique d’un serveur, mais celui-ci occupe toujours son emplacement. La suppression libère l’emplacement et peut effacer l’historique : exportez d’abord vos rapports.
Ce dont l’agent a besoin
Vous avez besoin d’un accès administrateur au serveur et d’un accès HTTPS sortant sur le port 443, y compris vers Amazon S3 pour le téléchargement de l’agent. Aucune connexion entrante vers le serveur. Si le trafic passe par un proxy, autorisez le HTTPS vers la plateforme SeqOps. L’agent envoie des métadonnées de sécurité à SeqOps, hébergé dans AWS eu-north-1 (Stockholm), avec chiffrement TLS en transit.
L’agent vous montre ce qui doit être corrigé ou durci. Il fonctionne aux côtés de votre protection des terminaux, EDR, MDR ou SIEM.
Consulter le Trust CenterQuestions fréquentes
Puis-je déployer l’agent sur de nombreux serveurs à la fois ?
Que faire si le jeton d’enregistrement a expiré ?
Pourquoi mon agent apparaît-il hors ligne ?
Que se passe-t-il lorsque je retire un serveur ?
Combien d’agents mon offre inclut-elle ?
Lire les guides (en anglais)
Sur la plateforme
- Analyse des serveurs
Détectez les vulnérabilités de vos serveurs Windows et Linux grâce à un agent léger.
- Historique des événements
Un historique des événements de sécurité de votre cloud et de vos serveurs, conservé selon votre offre.
Découvrez ce qui est exposé dans votre cloud et sur vos serveurs
Démarrez votre essai gratuit de 14 jours et obtenez vos premiers résultats sous 24 heures.