
Für IT-Teams und MSPs
Sehen Sie jede Schwachstelle in Ihrer Cloud und auf Ihren Servern – und wissen Sie, was zuerst zu beheben ist
SeqOps verbindet sich mit reinem Lesezugriff mit AWS, Azure und Google Cloud sowie mit Ihren Windows- und Linux-Servern. Jeder Befund wird von Kritisch bis Informativ eingestuft, die Behebung wird erklärt, und SeqOps prüft Ihre Compliance-Bereitschaft anhand der Frameworks, nach denen Ihre Auditoren fragen.
- Ab $79/Monat
- Erste Ergebnisse innerhalb von 24 Stunden
- Gehostet in Stockholm
- Verbinden
- Scannen
- Einstufen
- Beheben
Scan abgeschlossen · Kritisch zuerst
Unwirksame Deny-Regel in Netzwerk-ACL
AWS · eu-north-1 · AWSEC2-NET-2101
S3-Bucket erlaubt öffentlichen Lesezugriff
AWS · eu-north-1
OpenSSH: Remotecodeausführung (CVE-2024-6387)
Linux · web-prod-02, db-01
Firewall-Regel erlaubt SSH von 0.0.0.0/0
Google Cloud · project-billing
Speicherkonto erlaubt öffentlichen Blob-Zugriff
Azure · rg-shared
Automatische Wiedergabe ist für alle Laufwerke aktiviert
Windows · demo-win-001
Behebung · Kritisch zuerst
Aktualisieren Sie OpenSSH auf beiden Servern auf die gepatchte Version oder setzen Sie als vorübergehende Gegenmaßnahme LoginGraceTime 0, und starten Sie anschließend sshd neu.
- Kritisch zuerstJeder Befund wird nach Schweregrad eingestuft.
- BehebungZu jedem Alert gibt es konkrete Hinweise.
- Mit Compliance verknüpftDie Prüfungen sind den Frameworks zugeordnet, die Sie brauchen.
Fragen, die Teams vor dem Start stellen
Müssen wir unsere bestehenden Tools ersetzen?
Nein. SeqOps ist weder EDR noch Virenschutz und arbeitet mit Ihren vorhandenen Tools zusammen. Es ergänzt sie um einen zentralen Überblick über Schwachstellen und Konfigurationsrisiken in Ihren Cloud-Konten und auf Ihren Servern.
So funktioniert esWie erfährt mein Team von neuen Problemen?
Dort, wo es ohnehin arbeitet: in Slack, Microsoft Teams, Jira oder ServiceNow oder per E-Mail und in der App.
Integrationen ansehenWas kostet SeqOps?
Unsere Preise sind öffentlich. Die Tarife beginnen bei $79 pro Monat bei jährlicher Abrechnung und wachsen mit der Anzahl der Server und Cloud-Konten, die Sie anbinden.
Tarife vergleichen
Für wen SeqOps gemacht ist
Für IT-Teams
Ich betreue unsere eigene Infrastruktur
Binden Sie Ihre Cloud-Konten und Server selbst an und sehen Sie die ersten Befunde innerhalb von 24 Stunden.
Kostenlos testenFür MSPs und MSSPs
Ich bin MSP und betreue Kunden
Ein Partnerportal für alle Kunden, kapazitätsbasierte Pakete und geplante Berichte, die Ihre Kunden verstehen.
Zum PartnerprogrammAnbindung an
 AWS
 Microsoft Azure
 Google Cloud
 Windows Server
 Linux
Ein Blick auf Ihre gesamte Sicherheit – von der Cloud bis zum Server
Sehen Sie alle Cloud-Konten und Server, beheben Sie die wichtigsten Befunde und weisen Sie anschließend Ihre Compliance nach.
Überblick ansehen
SeqOps, vorgestellt vom CEO
Andreas Johansson, CEO von SeqOps, zeigt, wie sich SeqOps mit Ihrer Cloud und Ihren Servern verbindet und was Ihr Team in der Plattform sieht.
Andreas JohanssonCEO, SeqOps
So funktioniert es
Heute verbunden, morgen erste Ergebnisse
Schritt 1: Verbinden
Binden Sie AWS, Azure oder Google Cloud mit reinem Lesezugriff an und installieren Sie den schlanken Agenten auf Ihren Windows- und Linux-Servern. Der Agent benötigt nur ausgehendes HTTPS.
Schritt 2: Scannen
SeqOps prüft Konfigurationen, Dienste und installierte Software auf bekannte Schwachstellen und anhand von Sicherheits-Benchmarks. Erste Ergebnisse liegen innerhalb von 24 Stunden vor.
Schritt 3: Priorisiert beheben
Arbeiten Sie eine priorisierte Liste ab, verfolgen Sie jeden Alert von Neu bis Behoben, markieren Sie Befunde als akzeptiertes Risiko oder False Positive und erhalten Sie Alerts per E-Mail, in Slack, Microsoft Teams, Jira oder ServiceNow.
Alles, was Ihr Team braucht, um Sicherheitslücken zu schließen
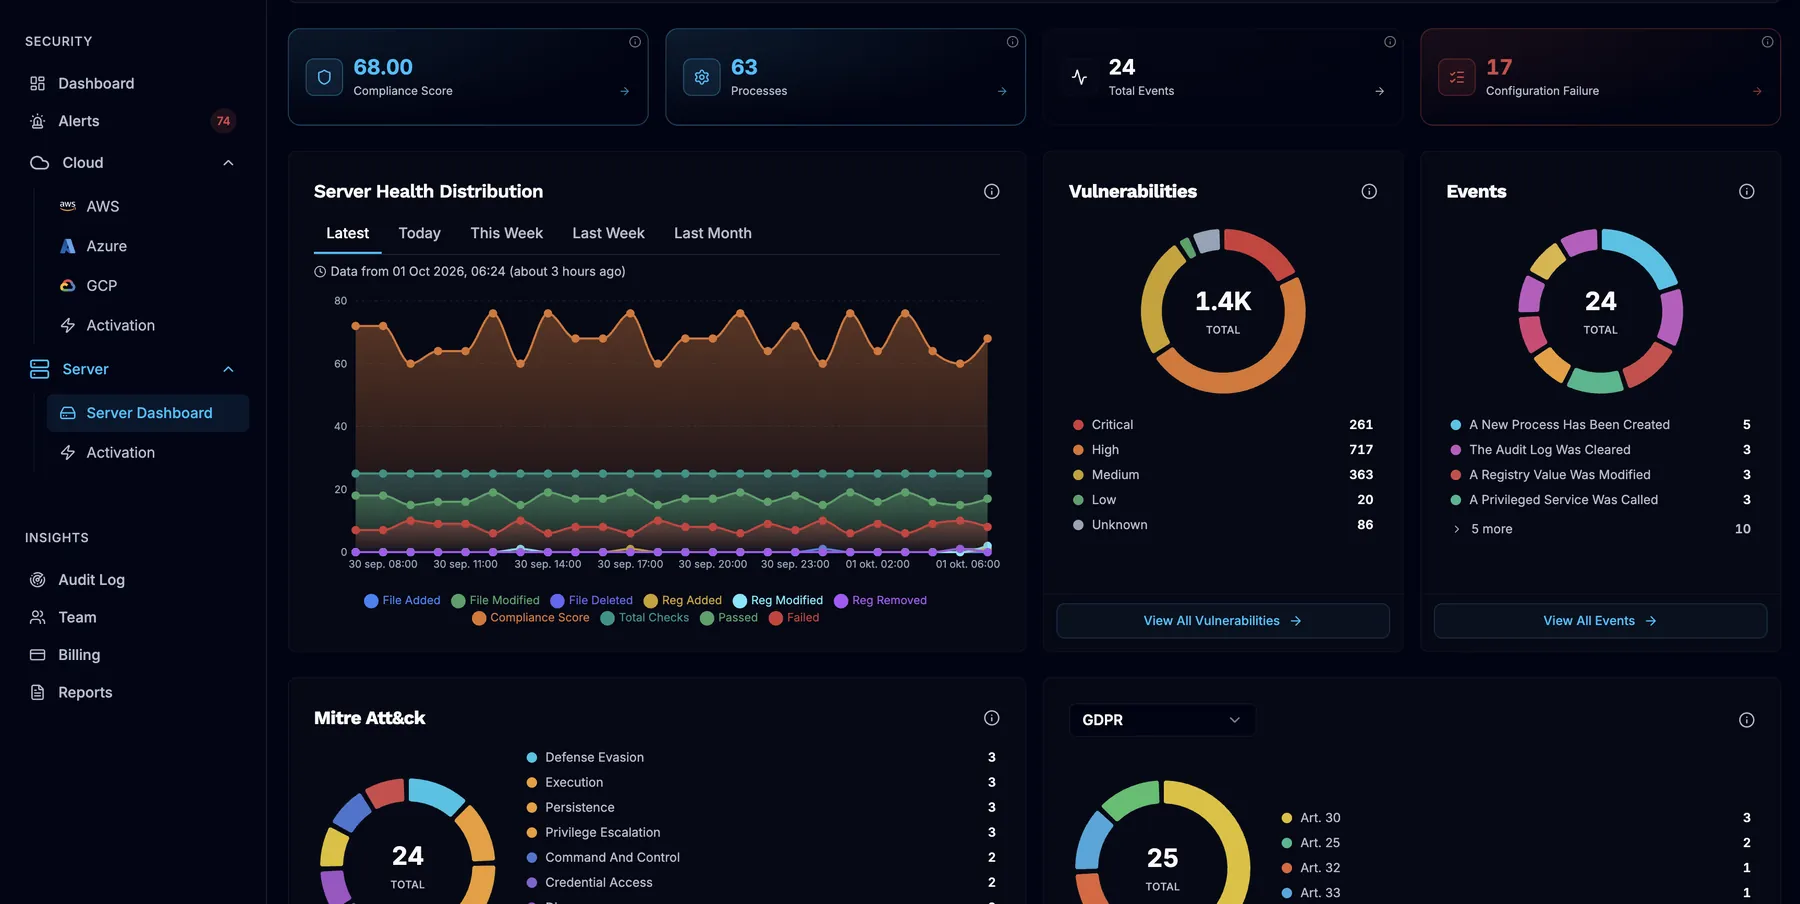
Machen Sie einen Rundgang durch echte SeqOps-Ansichten. Jeder Schritt zeigt, worauf es ankommt. Beispieldaten aus einem Demo-Mandanten.
Ihre Sicherheitslage über alle verbundenen Cloud-Konten und Server hinweg – auf einen Blick.

- Ressourcen und Prüfungen aller verbundenen Konten
- Health-Checks im Zeitverlauf
- Health-Status: Befunde nach Schweregrad



Behebungshinweise
Zu jedem Befund gibt es die Lösung
Eine KI-gestützte Analyse erklärt jeden Alert verständlich und schlägt vor, wie er sich beheben lässt. Weisen Sie ihn der richtigen Person zu und verfolgen Sie ihn von Neu bis Behoben.
- Schweregrad, CVSS und Risikowert für jeden Befund
- Warum es wichtig ist – verständlich erklärt
- Die nötige Änderung, fertig zum Kopieren
aws ec2 replace-network-acl-entry \
  --network-acl-id acl-1234567890abcdef0 \
  --rule-number 110 --protocol 6 \
  --rule-action deny --egress \
  --cidr-block 0.0.0.0/0 \
  --port-range From=80,To=80
Beispieldaten aus dem SeqOps-Demo-Mandanten.
Compliance
Compliance-Nachweise ohne Excel-Listen
SeqOps prüft Ihre Cloud und Ihre Server anhand der Frameworks, nach denen Ihre Auditoren fragen, und zeigt, wo Sie die Anforderungen erfüllen, wo nicht und was zu beheben ist.
Ein Satz Prüfungen, zugeordnet zu vielen Frameworks. Wählen Sie die aus, die Ihr Tarif enthält.
Frameworks sind die Standards, anhand derer SeqOps prüft. Die Nutzung von SeqOps ist keine Zertifizierung Ihrer Organisation.
Unsere Compliance-Leitfäden lesen (auf Englisch)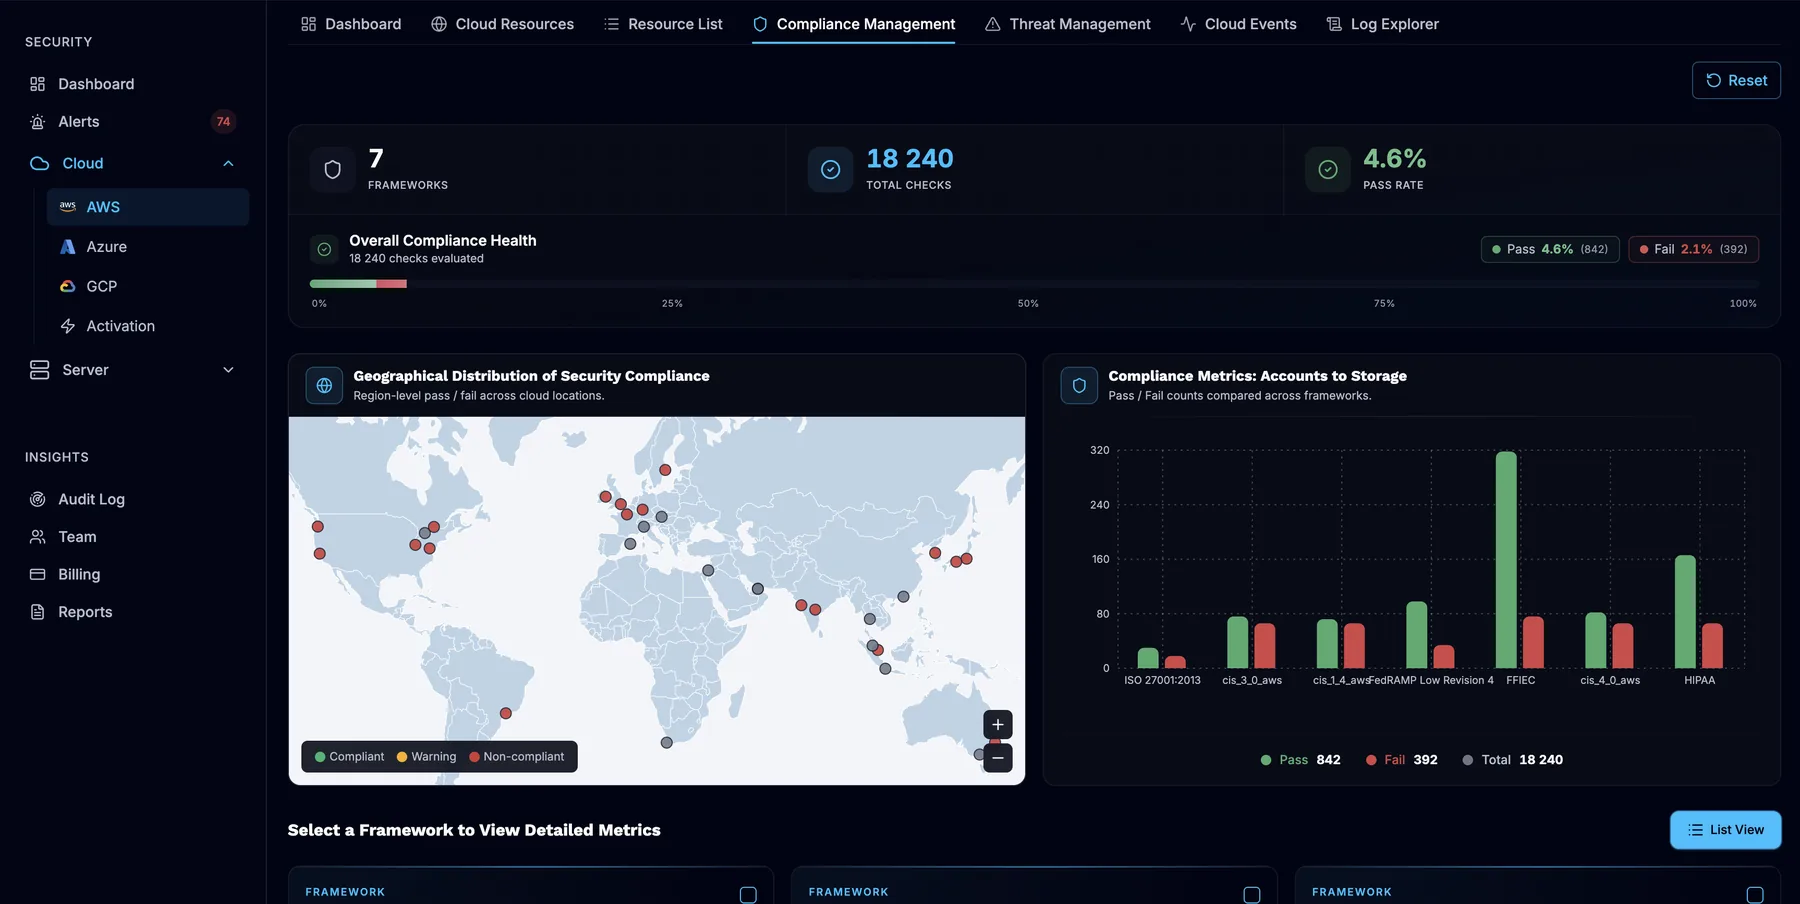
Für MSPs und MSSPs
Machen Sie Sicherheit zu einem wiederkehrenden Service
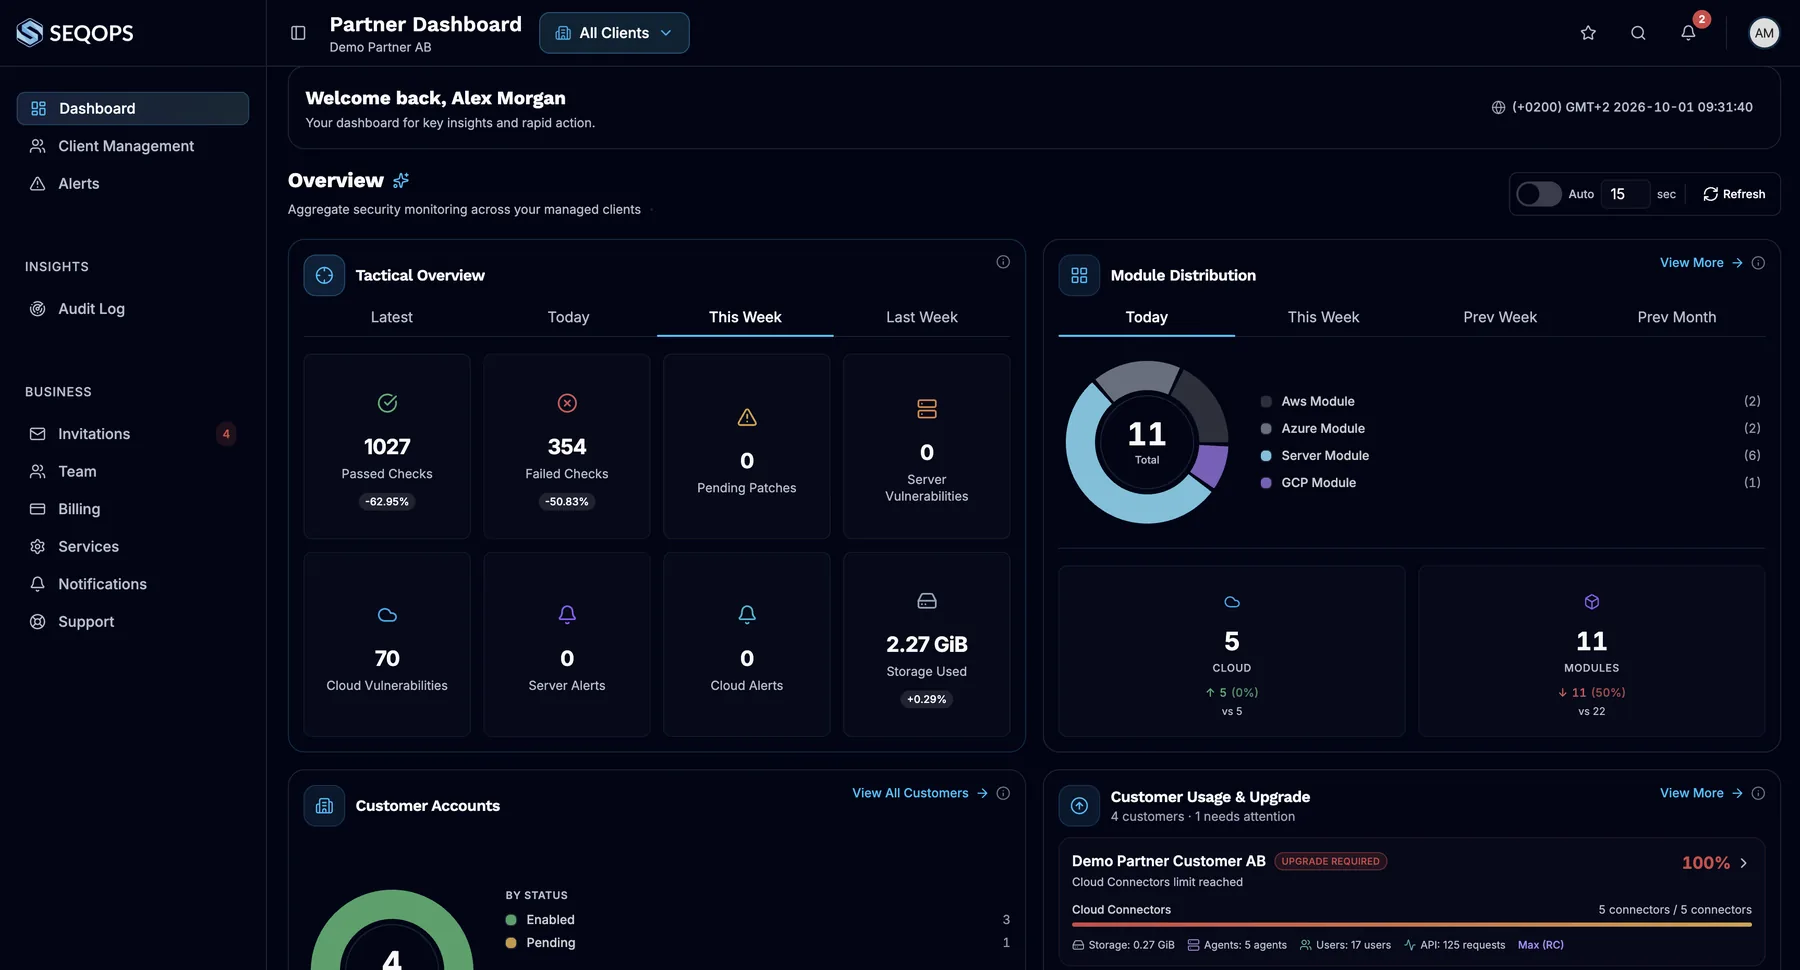
Betreuen Sie alle Kunden über ein mandantenfähiges Partnerportal, senden Sie jedem Kunden geplante Sicherheitsberichte und wachsen Sie mit kapazitätsbasierten Partnerpaketen.
Ein Portal
Wechseln Sie direkt aus Ihrem Partnerkonto zwischen den Arbeitsbereichen Ihrer Kunden.
Audit-Trail
Jede Partnersitzung wird im Audit-Log des Kunden protokolliert.
Berichte, die Kunden lesen
Geplante Sicherheitsberichte für jeden Kunden.
Kapazität unter Ihrer Kontrolle
Verteilen Sie einen Pool aus Agenten und Cloud-Connectors.
Kundenstory
Wie Opsio mit SeqOps einen Managed Security Service aufgebaut hat
„SeqOps hat es uns ermöglicht, Sicherheit als Managed Service mit echter operativer Tiefe anzubieten – nicht nur Dashboards, sondern umsetzbare Erkenntnisse, denen unsere Kunden vertrauen.“
Johan Carlsson, Country Manager, Opsio · SeqOps-Partner
Die Opsio-Story lesenNoch nicht bereit zum Testen?
Lesen Sie, wie ein MSP mit SeqOps einen Managed Security Service aufgebaut hat: wie er das Angebot geschnürt hat, was er seinen Kunden bietet und welche Ergebnisse es bisher gibt.
Geben Sie Ihre geschäftliche E-Mail-Adresse ein, um die vollständige Story zu öffnen. Wir melden uns eventuell einmal bei Ihnen.
Wir verwenden Ihre Angaben, um Ihnen zu antworten. Mehr dazu in unserer Privacy Policy.
Entwickelt, damit Sie uns Ihre Infrastruktur anvertrauen können
Reiner Lesezugriff auf die Cloud
Cloud-Konten werden mit reinen Leseberechtigungen angebunden. SeqOps kann in Ihrer Cloud-Umgebung nichts verändern.Sicherheitsmetadaten
Konfigurationen, Softwareversionen und Sicherheitseinstellungen.Gehostet in Stockholm
Ihre Daten werden in AWS eu-north-1 gehostet. SeqOps AB ist ein schwedisches Unternehmen.Von Grund auf geschützt
Verschlüsselung bei der Übertragung und im Ruhezustand, Multi-Faktor-Authentifizierung, rollenbasierter Zugriff und ein Audit-Log.
Tarife, die mit Ihrer Infrastruktur wachsen
Core
$79/Monat bei jährlicher Abrechnung
1 Cloud-Konto · 10 Server · 3 Benutzer
EdgeEmpfohlen
$159/Monat bei jährlicher Abrechnung
3 Cloud-Konten · 20 Server · 5 Benutzer
Max
$319/Monat bei jährlicher Abrechnung
5 Cloud-Konten · 30 Server · unbegrenzt viele Benutzer
Sie brauchen mehr als Max? Sprechen Sie mit unserem Vertrieb über Enterprise.
Fragen, die Teams vor dem Start stellen
Was scannt SeqOps?
Ersetzt SeqOps Microsoft Defender oder meine EDR-Lösung?
Welchen Zugriff benötigt SeqOps?
Kann ich SeqOps ohne Partner selbst einrichten?
Wie schnell sehe ich Ergebnisse?
Wo werden meine Daten gespeichert?
Wie funktioniert die kostenlose Testphase?
Sehen Sie, was in Ihrer Cloud und auf Ihren Servern angreifbar ist
Starten Sie Ihre 14-tägige kostenlose Testphase und erhalten Sie erste Ergebnisse innerhalb von 24 Stunden.