
Wir verwenden Cookies
Wir verwenden notwendige Cookies, um diese Website zu betreiben. Mit Ihrer Einwilligung möchten wir außerdem Analyse-Cookies verwenden, um zu sehen, wie die Website genutzt wird, sowie funktionale Cookies für Chat und Videos. Sie können Ihre Auswahl jederzeit unter „Cookie settings“ ändern. Unsere Cookie-Richtlinie lesen
Cloud-Security-Dashboard
Alle Cloud- und Server-Befunde in einem Dashboard
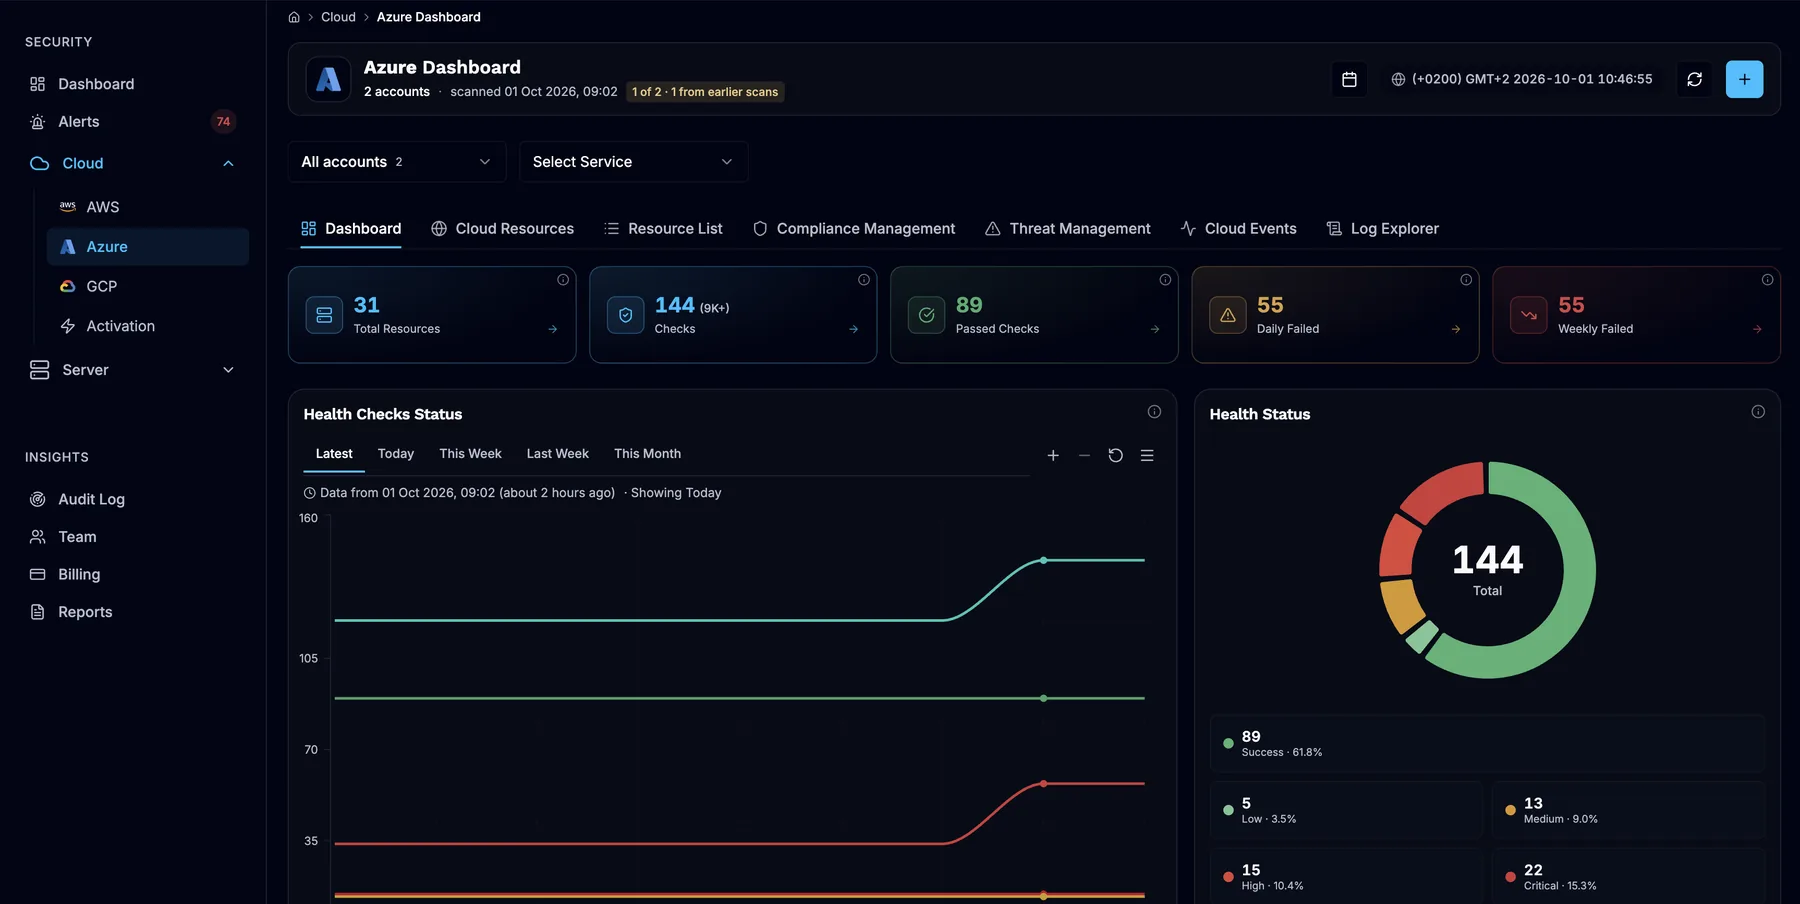
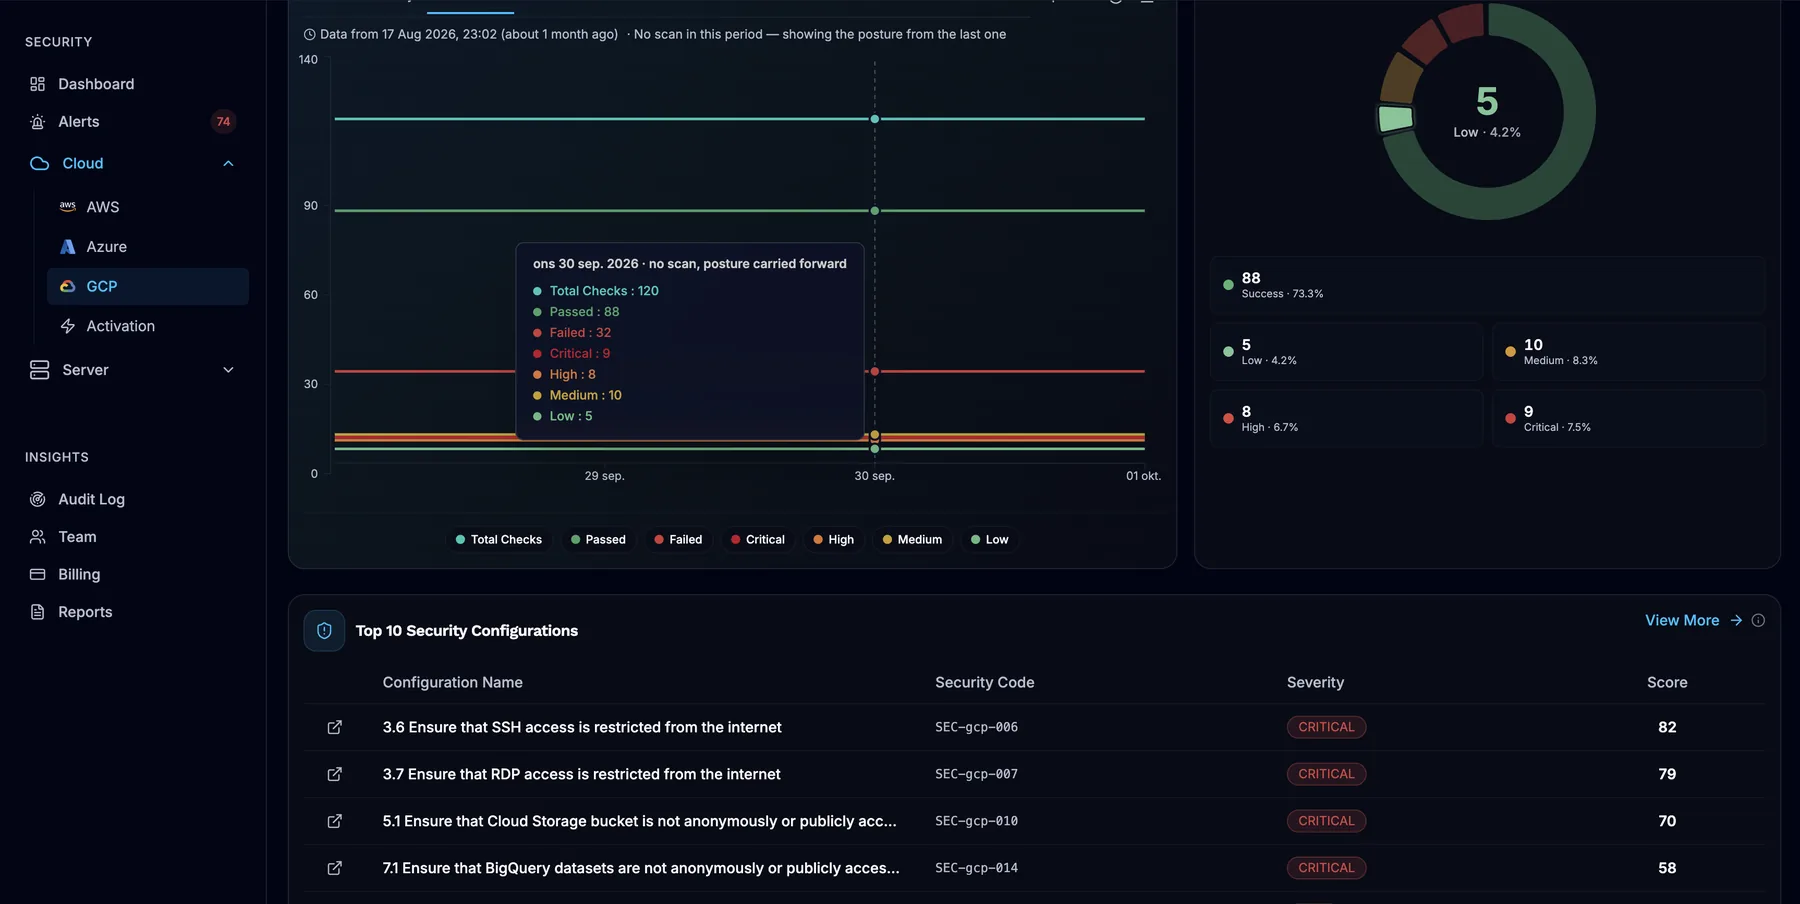
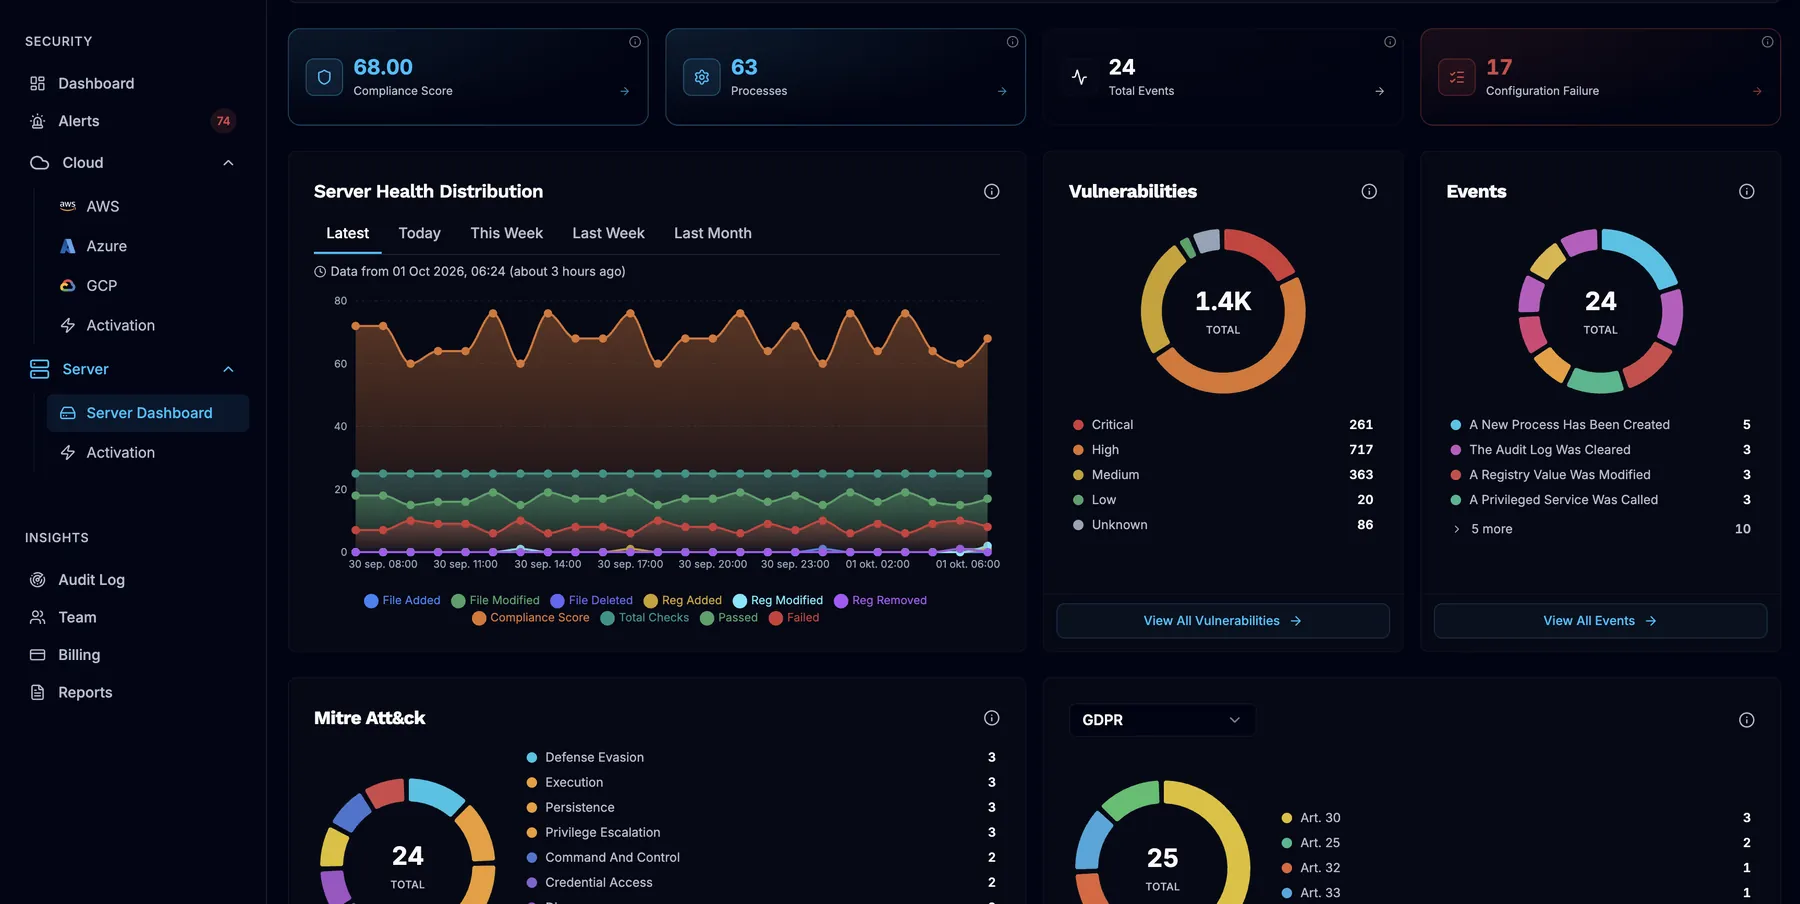
Sehen Sie AWS, Azure, Google Cloud, Windows und Linux an einem Ort. Das SeqOps-Dashboard sortiert Befunde nach Schweregrad und verfolgt Ihren Compliance-Score. So wissen Sie, was zuerst zu beheben ist.
- 14 Tage kostenlos testen
- Reiner Lesezugriff auf die Cloud
- Erste Ergebnisse innerhalb von 24 Stunden

Zu viele Konsolen, zu wenige Antworten
Jeder Cloud-Anbieter hat seine eigene Sicherheitskonsole. Server melden wieder woanders hin. Bis Sie alles zusammengetragen haben, ist das Bild schon veraltet.
Führungskräfte wollen eine Antwort: Sind wir angreifbar, und was tun wir dagegen? Engineers brauchen die Details hinter dieser Antwort. Auditoren brauchen Nachweise.
SeqOps bringt Cloud- und Server-Befunde in ein Dashboard. Alle arbeiten mit derselben Schweregrad-Skala, derselben Liste und denselben Berichten.
Was das Dashboard zeigt
Das Security Dashboard ist die erste Ansicht nach der Anmeldung. Jede Kachel führt zu dem Bereich mit weiteren Details.
- Taktische Übersicht: Schwachstellen gesamt, Aufschlüsselung nach Schweregrad, offene Alerts und Compliance-Score
- Activations: der Status Ihrer verbundenen Cloud-Konten und Server-Agenten
- Verteilung nach Modul: wie sich Schwachstellen auf Ihre aktiven Module verteilen
- Abonnementnutzung: Agenten, Cloud-Verbindungen, Speicher und API-Anfragen im Vergleich zu den Limits Ihres Tarifs
- Anbieter-Dashboards für AWS, Azure und Google Cloud, mit Verteilung nach Schweregrad, Gesamtzahl der Prüfungen und Verhältnis bestanden/fehlgeschlagen
- Ressourcenerkennung und Inventar für Compute, Speicher, Netzwerk, Identität und Datenbanken
- Eine Ansicht pro Server mit Schwachstellen, Compliance, Konfiguration und Ereignissen
- Fünf Schweregrade von Kritisch bis Informativ
- Invite Colleagues: Teammitglieder direkt aus dem Dashboard hinzufügen
Von der ersten Verbindung zum vollständigen Dashboard
Schritt 1: Umgebungen verbinden
Verbinden Sie AWS-Konten, Azure-Abonnements und Google-Cloud-Projekte mit reinem Lesezugriff. Installieren Sie den schlanken Agenten auf Windows- und Linux-Servern; er nutzt nur ausgehendes HTTPS.
Schritt 2: Erste Analyse abwarten
Das Dashboard bleibt leer, bis etwas verbunden ist. Es füllt sich innerhalb von 24 Stunden nach dem Verbinden (6–24 Stunden), beginnend mit Ihrem Ressourceninventar.
Schritt 3: Ins Detail gehen und handeln
Öffnen Sie ein Anbieter-Dashboard oder einen Server, um die Details zu sehen. Filtern Sie Alerts in Alert HQ, weisen Sie sie zu und verfolgen Sie sie, bis sie behoben sind.
Das erhalten Sie
Ein Bild für alle
Engineers, Führungskräfte und Auditoren sehen dieselben Befunde auf derselben Schweregrad-Skala. Niemand muss Exporte aus mehreren Konsolen zusammenführen. Weisen Sie Befunde Teammitgliedern zu und verfolgen Sie jeden Alert von Neu bis Behoben.
Wissen, was zuerst zu beheben ist
Befunde sind von Kritisch bis Informativ sortiert. Jeder Alert enthält Hinweise zur Behebung und eine KI-gestützte Analyse, die das Problem erklärt und eine Lösung vorschlägt. Senden Sie Alerts per E-Mail, an Slack, Microsoft Teams, Jira, ServiceNow oder einen Webhook.
Abdeckung auf einen Blick
Die Kachel Activations zeigt, welche Cloud-Konten und Server-Agenten verbunden sind. Die Abonnementnutzung zeigt, wie viel von Ihrem Tarif Sie nutzen.
Trends und Berichte
Wöchentliche Trends in jedem Anbieter-Dashboard zeigen, wie sich Ihre Ergebnisse verändern. Geplante PDF-Berichte und Exporte als CSV, PDF oder Excel bringen die Zahlen zum Management.
Woher die Daten stammen
Cloud-Konten werden mit reinem Lesezugriff verbunden, sodass SeqOps Ihre Cloud-Konfiguration nicht ändern kann. Der Server-Agent verbindet sich ausgehend über HTTPS, ohne eingehende Regeln.
SeqOps erfasst Sicherheitsmetadaten wie Konfigurationen, Softwareversionen und Einstellungen. Sie werden in AWS eu-north-1 (Stockholm) gehostet und bei der Übertragung per TLS verschlüsselt.
Der Datenverlauf hängt von Ihrem Tarif ab: 14 Tage bei Core, 30 bei Edge und 45 bei Max.
Zum Trust CenterHäufig gestellte Fragen
Welche Umgebungen sehe ich im Dashboard?
Wie lange speichert das Dashboard den Verlauf?
Eignet sich das Dashboard für MSPs mit vielen Kunden?
Ersetzt das Dashboard unsere Endpoint- oder SIEM-Tools?
Wann zeigt das Dashboard Daten an?
Anleitungen lesen (auf Englisch)
Mehr auf der Plattform
- Sicherheits-Alerts
Alerts nach Schweregrad, mit KI-gestützten Hinweisen zur Behebung, dort, wo Ihr Team arbeitet.
- Sicherheitsberichte
Geplante PDF-Berichte und Exporte als CSV, PDF oder Excel für Management und Auditoren.
Sehen Sie, was in Ihrer Cloud und auf Ihren Servern angreifbar ist
Starten Sie Ihre 14-tägige kostenlose Testphase und erhalten Sie erste Ergebnisse innerhalb von 24 Stunden.