
Wir verwenden Cookies
Wir verwenden notwendige Cookies, um diese Website zu betreiben. Mit Ihrer Einwilligung möchten wir außerdem Analyse-Cookies verwenden, um zu sehen, wie die Website genutzt wird, sowie funktionale Cookies für Chat und Videos. Sie können Ihre Auswahl jederzeit unter „Cookie settings“ ändern. Unsere Cookie-Richtlinie lesen
Server-Agent-Verwaltung
Den SeqOps-Agenten auf jedem Server installieren und verwalten
Registrieren Sie jeden Windows- oder Linux-Server und führen Sie dann den Installationsbefehl mit seinem einmaligen Registrierungstoken aus. Verfolgen Sie jeden Agenten von Registriert bis Fehlerfrei. Der Agent benötigt nur ausgehendes HTTPS.
- 14 Tage kostenlos testen
- Reiner Lesezugriff auf die Cloud
- Erste Ergebnisse innerhalb von 24 Stunden
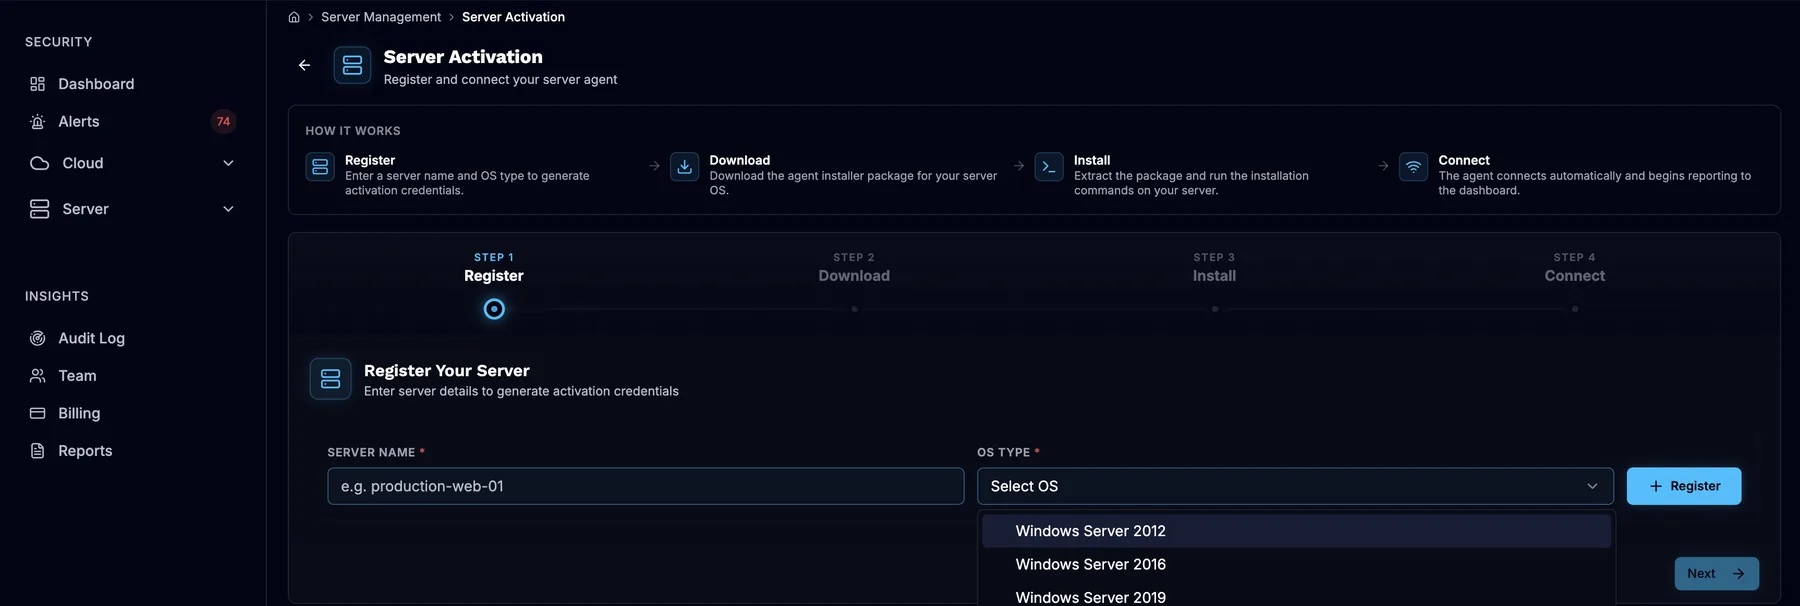
- Registrieren
- Herunterladen
- Installieren
- Verbinden
Agent-Status
Nur ausgehendes HTTPS · keine eingehenden Ports
Lücken in der Abdeckung beginnen mit Agenten, die Sie nicht sehen
Ein Server ohne funktionierenden Agenten ist ein Server, den Sie nicht scannen. Agenten melden sich nicht mehr, wenn sich eine Firewall-Regel ändert, ein Dienst stoppt oder Zugangsdaten falsch sind. Bemerkt das niemand, fällt dieser Server still und leise aus Ihren Ergebnissen heraus.
SeqOps gibt jedem Agenten einen klaren Status. Sie sehen, welche Server normal melden und welche Aufmerksamkeit brauchen. Jeder Server wird einzeln registriert, mit eigenen Zugangsdaten. So wissen Sie immer, welche Registrierung zu welchem Server gehört.
Die Einrichtung erfolgt derzeit Server für Server. Das macht die Planung einfach: Kapazität prüfen, ausgehendes HTTPS freigeben und die Server in Etappen abarbeiten.
Was Sie in SeqOps verwalten
- Server-Registrierung unter Server → Activation, mit dem Betriebssystemtyp
- Eine eindeutige Tenant ID, Server ID und ein Registrierungstoken für jeden Server
- Agent-Pakete für Windows und Linux, heruntergeladen über den Eintrag des Servers
- Zwei Dienste auf jedem Server: der Server-Agent und ein Update-Dienst
- Agent-Status von Registriert über Verbunden bis Fehlerfrei
- Eine Serverliste mit dem Status jedes Servers
- Kapazität nach Tarif, mit einem Agent-Platz pro überwachtem Server
- Deaktivieren oder Löschen von Servern, die Sie nicht mehr benötigen
Drei Schritte pro Server
Schritt 1: Server registrieren
Öffnen Sie Server → Activation, geben Sie den Servernamen ein und wählen Sie das Betriebssystem. Kopieren Sie dann Tenant ID, Server ID und Registrierungstoken aus View API Secrets.
Schritt 2: Installieren und provisionieren
Laden Sie das Agent-Paket herunter und installieren Sie die Dienste. Führen Sie das Provisioning-Hilfsprogramm mit den Zugangsdaten des Servers aus. Der Download-Link läuft nach etwa 3 Minuten ab, laden Sie das Paket also direkt vor der Installation herunter.
Schritt 3: Status prüfen
Prüfen Sie, ob beide Dienste laufen und der Server in Ihrer Serverliste erscheint. Der Agent wechselt von Registriert über Verbunden zu Fehlerfrei. Daten erscheinen innerhalb von 24 Stunden (6–24 Stunden).
Das erhalten Sie
Wissen, welche Server abgedeckt sind
Jeder Agent hat einen Status. Sie sehen auf einen Blick, welche Server normal melden und welche verstummt sind, und können die Lücke schließen.
Zugangsdaten, die sich nicht wiederverwenden lassen
Jeder Satz Zugangsdaten funktioniert einmal und ist etwa 7 Tage gültig. Registrieren Sie Server kurz vor der Installation, in Etappen, die Sie in diesem Zeitraum abschließen können.
Einfache Netzwerkanforderungen
Der Agent benötigt nur ausgehendes HTTPS. Keine eingehenden Regeln, keine offenen lauschenden Ports und keine Cloud-Zugangsdaten auf dem Server.
Kontrolle über Kapazität und Verlauf
Beim Deaktivieren bleibt der Verlauf eines Servers erhalten, aber der Server belegt weiterhin seinen Platz. Löschen gibt den Platz frei und kann den Verlauf entfernen. Exportieren Sie daher zuerst die Berichte.
Was der Agent benötigt
Sie benötigen Administratorzugriff auf den Server und ausgehendes HTTPS über Port 443, auch zu Amazon S3 für Agent-Downloads. Es gibt keine eingehenden Verbindungen zum Server. Läuft der Datenverkehr über einen Proxy, geben Sie HTTPS zur SeqOps-Plattform frei. Der Agent sendet Sicherheitsmetadaten an SeqOps, gehostet in AWS eu-north-1 (Stockholm), bei der Übertragung per TLS verschlüsselt.
Der Agent zeigt zusätzlich, was gepatcht oder gehärtet werden muss. Er arbeitet mit Ihrer Endpoint Protection, Ihrem EDR, MDR oder SIEM zusammen.
Zum Trust CenterHäufig gestellte Fragen
Kann ich den Agenten auf vielen Servern gleichzeitig ausrollen?
Was tun, wenn das Registrierungstoken abgelaufen ist?
Warum wird mein Agent als offline angezeigt?
Was passiert, wenn ich einen Server entferne?
Wie viele Agenten umfasst mein Tarif?
Anleitungen lesen (auf Englisch)
Mehr auf der Plattform
- Server-Scans
Schwachstellen auf Windows- und Linux-Servern mit einem schlanken Agenten finden.
- Ereignisverlauf
Ein Verlauf der Sicherheitsereignisse in Ihrer Cloud und auf Ihren Servern, gespeichert je nach Tarif.
Sehen Sie, was in Ihrer Cloud und auf Ihren Servern angreifbar ist
Starten Sie Ihre 14-tägige kostenlose Testphase und erhalten Sie erste Ergebnisse innerhalb von 24 Stunden.