
Vi bruker informasjonskapsler
Vi bruker nødvendige informasjonskapsler for at nettstedet skal fungere. Hvis du samtykker, vil vi også bruke informasjonskapsler for analyse, for å se hvordan nettstedet brukes, og funksjonelle informasjonskapsler for chat og videoer. Du kan når som helst endre valget ditt under «Cookie settings». Les erklæringen vår om informasjonskapsler
Slik fungerer det
Slik skanner SeqOps skyen og serverne dine
Tilkoblinger med kun lesetilgang til skykontoene dine og en lett agent på serverne dine sender sikkerhetsmetadata til SeqOps. SeqOps analyserer dataene, rangerer funnene og forteller deg hvordan du utbedrer dem.



;}.g{fill:%2371b8e0;}.h{fill:%2379b9e3;}%3c/style%3e%3cclipPath%20id='a'%3e%3cpath%20class='a'%20d='M0,484.068s12.436,7.444,19.464,11.49c1.16.668,5.341,3.472,6.136,3.928a2.846,2.846,0,0,0,2.51.766L0,474.07Z'%20transform='translate(0%20-474.07)'/%3e%3c/clipPath%3e%3c/defs%3e%3cg%20transform='translate(-0.894%20-0.516)'%3e%3cpath%20class='b'%20d='M28.039,0c7.11,0,11.221.185,14.807,6.324l5.811,11c3.639,6.232,1.785,9.091-1.854,15.323L45.31,35.2c-3.585,6.14-5.458,9.686-12.568,9.686l-8.088.228c-7.11,0-11.062.174-14.647-5.965L3.4,27.945c-3.639-6.232-.822-9.151,2.817-15.383L7.749,9.909C11.334,3.769,11.961.8,19.071.8Z'%20transform='translate(0%2026.347)%20rotate(-30)'/%3e%3cpath%20class='c'%20d='M15.892,1.307A5.228,5.228,0,0,0,11.377,3.9L2.02,19.921a5.235,5.235,0,0,0,0,5.273l9.357,16.022a5.228,5.228,0,0,0,4.515,2.592H34.736a5.228,5.228,0,0,0,4.514-2.592l9.357-16.022a5.235,5.235,0,0,0,0-5.273L39.25,3.9a5.228,5.228,0,0,0-4.514-2.592H15.892m0-1.307H34.736a6.535,6.535,0,0,1,5.643,3.239l9.357,16.022a6.535,6.535,0,0,1,0,6.591L40.379,41.875a6.535,6.535,0,0,1-5.643,3.239H15.892a6.535,6.535,0,0,1-5.643-3.239L.892,25.853a6.535,6.535,0,0,1,0-6.591L10.249,3.239A6.535,6.535,0,0,1,15.892,0Z'%20transform='translate(0.894%2025.83)%20rotate(-30)'/%3e%3cpath%20class='d'%20d='M0,1926.875l14.465,8.352.022-.012L0,1926.851Z'%20transform='translate(20.165%20-1881.678)'/%3e%3cpath%20class='d'%20d='M814.065,1215.87l.125-.067-.125-.072Z'%20transform='translate(-779.509%20-1183.13)'/%3e%3cg%20transform='translate(11.763%2011.436)'%3e%3cpath%20class='e'%20d='M28.11,500.251v-9.995L8.444,478.877l-3.5-2.825L0,474.069l10.51,11.854Z'%20transform='translate(8.387%20-465.688)'/%3e%3cg%20transform='translate(8.387%208.381)'%3e%3cg%20class='f'%3e%3crect%20class='a'%20width='28.11'%20height='26.182'/%3e%3c/g%3e%3c/g%3e%3cpath%20class='c'%20d='M835.071,18.012l8.383,9.8V13.232l-12.1-7.326-1.55-.895L821.5.215l6.748,10.232Z'%20transform='translate(-798.588%20-0.211)'/%3e%3cpath%20class='g'%20d='M0,433.688l8.312,4.786,1.2-.691-7.552-5.228Z'%20transform='translate(8.387%20-425.306)'/%3e%3cpath%20class='g'%20d='M81.046,0,81.02.011,72.477,4.944l-4.75,2.742,8.312,4.786,4.718-2.724.005,0,1.546.9,8.738,5.071,3.58,2.077L81.053,0Z'%20transform='translate(-58.142%200.004)'/%3e%3cpath%20class='c'%20d='M-34.4,1334.451l22.8,13.093a102.553,102.553,0,0,0-7.044-10.592,57.33,57.33,0,0,0-7.369-7.723L-34.4,1318.82Z'%20transform='translate(34.402%20-1305.159)'/%3e%3cpath%20class='h'%20d='M1050.279,1684.65l7.839,5.093,1.7-.987-8.354-4.792Z'%20transform='translate(-1023.324%20-1654.193)'/%3e%3cpath%20class='h'%20d='M14.415,1379.833l.073.042,8.656-5,1.377-.8,2.387-1.378-8.339-4.8-2.386,1.377-1.367.789-10.4-6L0,1361.519l6.879,8.741Z'%20transform='translate(8.386%20-1337.448)'/%3e%3c/g%3e%3c/g%3e%3c/svg%3e)
To veier inn: skykontoer og servere
Skykontoer
Trinn 1: Koble til med kun lesetilgang
Legg til en AWS-konto, et Azure-abonnement eller et Google Cloud-prosjekt med kun lesetilgang. I AWS er det en IAM-rolle med policyene SecurityAudit og ViewOnlyAccess. I Google Cloud aktiverer du først API-ene Cloud Resource Manager og Compute Engine.
Trinn 2: SeqOps samler inn konfigurasjonsmetadata
Innstillinger, identiteter, nettverksregler og konfigurasjon av lagring og databehandling – over en kryptert tilkobling.
Trinn 3: Funnene rangeres
Feilkonfigurasjoner og risikoer sjekkes mot sikkerhetsstandarder og klassifiseres som Kritisk, Høy, Middels, Lav eller Informasjon.
Trinn 4: Du utbedrer og følger opp
Tildel funn, følg varslene fra Ny til Løst, og se hvordan etterlevelsesscoren din endrer seg.
Trinn 5: Koble fra når som helst
Fjern kontoen i SeqOps og slett IAM-rollen (eller tilsvarende) for å avslutte tilgangen helt. Når du sletter en konto, fjernes også historikken, så eksporter rapportene først.

Servere
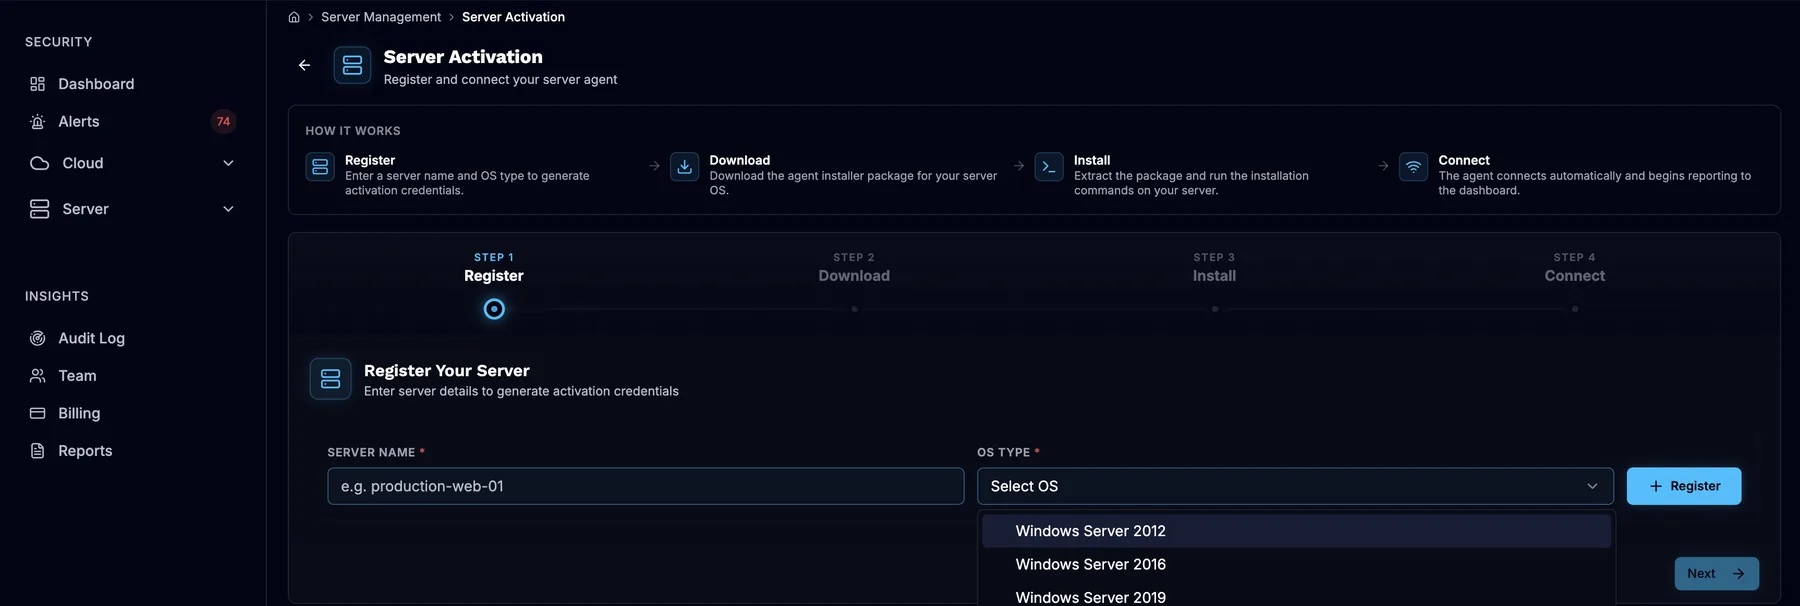
Trinn 1: Installer agenten
Én lett agent per Windows- eller Linux-server. Den oppretter bare utgående HTTPS-tilkoblinger (port 443), også til Amazon S3 for nedlasting av agenten. Ingen innkommende brannmurregler og ingen skylegitimasjon på serveren.
Trinn 2: Agenten rapporterer sikkerhetsmetadata
Installert programvare og versjoner, konfigurasjon og sikkerhetsinnstillinger.
Trinn 3: SeqOps sammenholder dataene med kjente sårbarheter
Funnene kobles til CVE-er og rangeres etter alvorlighetsgrad, med utbedringsforslag.
Trinn 4: Du patcher og følger opp
Tildel varselet, gjennomfør utbedringen, og følg det fra Ny til Løst.
Dette kan du forvente
- I dag
- Koble til skykontoer og installer agenter.
- Innen 24 timer
- De første funnene og etterlevelsesresultatene.
- Hver dag etterpå
- Skanning, varsler og rapporter etter tidsplanen i planen din.
Hva SeqOps samler inn
Sikkerhetsmetadata, kryptert under overføring og ved lagring, og lagret i AWS eu-north-1 (Stockholm).
Samler inn
Konfigurasjonsstatus, programvareversjoner, sikkerhetsinnstillinger samt resultater for sårbarheter og etterlevelse.
Utfyller verktøyene du allerede bruker
Behold endepunktbeskyttelsen, EDR, MDR og SIEM. SeqOps gir deg oversikten som mangler: hvilke svakheter som finnes i skyen og på serverne dine, og hvilke du bør utbedre først. Send varsler til Slack, Microsoft Teams, Jira eller ServiceNow – eller hvor som helst via webhooks og REST-API-et.