
Questo sito usa i cookie
Usiamo cookie tecnici necessari al funzionamento del sito. Con il tuo consenso vorremmo usare anche cookie analitici, per capire come viene utilizzato il sito, e cookie funzionali per la chat e i video. Puoi modificare la tua scelta in qualsiasi momento da «Cookie settings». Leggi la nostra Cookie Policy
Gestione degli agenti per server
Installa e gestisci l’agente SeqOps su ogni server
Registra ogni server Windows o Linux, poi esegui il comando di installazione con il suo token di registrazione monouso. Segui ogni agente da Registrato a Operativo. All’agente basta l’HTTPS in uscita.
- Prova gratuita di 14 giorni
- Accesso al cloud in sola lettura
- Primi risultati entro 24 ore
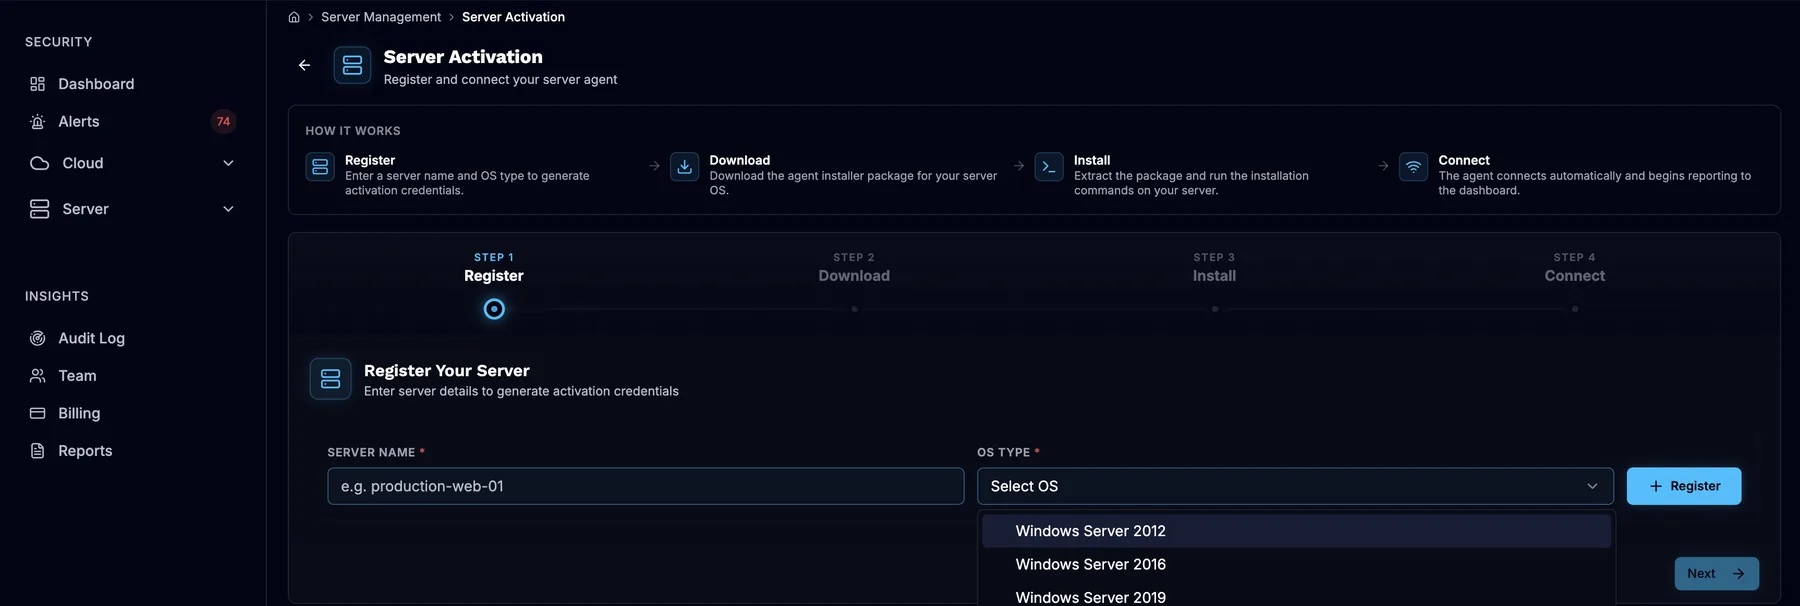
- Registra
- Scarica
- Installa
- Collega
Stato dell’agente
Solo HTTPS in uscita · nessuna porta in ingresso
Le lacune di copertura iniziano dagli agenti che non vedi
Un server senza un agente funzionante è un server che non stai scansionando. Gli agenti smettono di inviare dati quando cambia una regola del firewall, si arresta un servizio o le credenziali sono errate. Se nessuno se ne accorge, quel server sparisce silenziosamente dai tuoi risultati.
SeqOps assegna a ogni agente uno stato chiaro. Vedi quali server inviano dati regolarmente e quali richiedono attenzione. Ogni server viene registrato singolarmente, con credenziali proprie. Sai sempre quale registrazione appartiene a quale server.
Oggi la configurazione avviene un server alla volta. Questo rende semplice la pianificazione: verifica la capacità, apri l’HTTPS in uscita e procedi con i server a gruppi.
Cosa gestisci in SeqOps
- Registrazione dei server da Server → Activation, con il tipo di sistema operativo
- Un Tenant ID, un Server ID e un token di registrazione univoci per ogni server
- Pacchetti dell’agente per Windows e Linux, scaricabili dalla scheda del server
- Due servizi su ogni server: l’agente per server e un servizio di aggiornamento
- Stato dell’agente, da Registrato a Connesso fino a Operativo
- Un elenco dei server con lo stato di ciascuno
- Capacità del piano, con uno slot agente per ogni server monitorato
- Disattivazione o eliminazione dei server che non ti servono più
Tre passaggi per server
Passaggio 1: Registra il server
Apri Server → Activation, inserisci il nome del server e scegli il sistema operativo. Poi copia Tenant ID, Server ID e token di registrazione da View API Secrets.
Passaggio 2: Installa ed esegui il provisioning
Scarica il pacchetto dell’agente e installa i servizi. Esegui l’helper di provisioning con le credenziali del server. Il link di download scade dopo circa 3 minuti, quindi scaricalo subito prima dell’installazione.
Passaggio 3: Controlla lo stato
Verifica che entrambi i servizi siano in esecuzione e che il server compaia nell’elenco dei server. L’agente passa da Registrato a Connesso e poi a Operativo. I dati compaiono entro 24 ore (6–24 ore).
Cosa ottieni
Sai quali server sono coperti
Ogni agente ha uno stato. Vedi a colpo d’occhio quali server inviano dati regolarmente e quali si sono fermati, e puoi colmare la lacuna.
Credenziali non riutilizzabili
Ogni set di credenziali funziona una sola volta e resta valido per circa 7 giorni. Registra i server poco prima di installarli, in gruppi che riesci a completare entro quel periodo.
Requisiti di rete semplici
All’agente basta l’HTTPS in uscita. Nessuna regola in ingresso, nessuna porta in ascolto e nessuna credenziale cloud sul server.
Controllo su capacità e cronologia
La disattivazione conserva la cronologia del server, ma il server continua a occupare il suo slot. L’eliminazione libera lo slot e può rimuovere la cronologia, quindi esporta prima i report.
Di cosa ha bisogno l’agente
Ti servono l’accesso da amministratore al server e l’HTTPS in uscita sulla porta 443, anche verso Amazon S3 per il download dell’agente. Nessuna connessione entra nel server. Se il traffico passa da un proxy, consenti l’HTTPS verso la piattaforma SeqOps. L’agente invia metadati di sicurezza a SeqOps, ospitato in AWS eu-north-1 (Stoccolma), con TLS in transito.
L’agente aggiunge la visibilità su ciò che va aggiornato con patch o rafforzato. Funziona insieme alla tua protezione degli endpoint, EDR, MDR o SIEM.
Visita il Trust CenterDomande frequenti
Posso distribuire l’agente su molti server contemporaneamente?
Cosa succede se il token di registrazione è scaduto?
Perché il mio agente risulta offline?
Cosa succede quando rimuovo un server?
Quanti agenti include il mio piano?
Leggi le guide
Correlati nella piattaforma
- Scansione dei server
Trova le vulnerabilità sui server Windows e Linux con un agente leggero.
- Cronologia degli eventi
Una cronologia degli eventi di sicurezza su cloud e server, conservata in base al piano.
Scopri cosa è esposto nel tuo cloud e sui tuoi server
Inizia la prova gratuita di 14 giorni e ottieni i primi risultati entro 24 ore.