
Per team IT e MSP
Vedi ogni vulnerabilità nel tuo cloud e sui tuoi server e scopri cosa correggere per primo
SeqOps si collega in sola lettura ad AWS, Azure e Google Cloud e ai tuoi server Windows e Linux. Classifica ogni rilevamento da Critica a Informativa, spiega come correggerlo e verifica il tuo livello di preparazione alla conformità rispetto ai framework richiesti dai tuoi auditor.
- Da $79/mese
- Primi risultati entro 24 ore
- Ospitato a Stoccolma
- Collega
- Scansione
- Classifica
- Correggi
Scansione completata · prima i critici
Regola di deny inefficace nell’ACL di rete
AWS · eu-north-1 · AWSEC2-NET-2101
Il bucket S3 consente l’accesso pubblico in lettura
AWS · eu-north-1
Esecuzione di codice remoto in OpenSSH (CVE-2024-6387)
Linux · web-prod-02, db-01
Una regola del firewall consente SSH da 0.0.0.0/0
Google Cloud · project-billing
Lo storage account consente l’accesso pubblico ai blob
Azure · rg-shared
La riproduzione automatica è attiva per tutte le unità
Windows · demo-win-001
Come correggere · prima i critici
Aggiorna OpenSSH alla release con la patch su entrambi i server, oppure imposta LoginGraceTime 0 come mitigazione temporanea, quindi riavvia sshd.
- Prima i criticiOgni rilevamento è classificato per gravità.
- Come correggereOgni avviso include indicazioni per la correzione.
- Mappato sulla conformitàI controlli sono mappati sui framework che ti servono.
Le domande che i team ci fanno prima di iniziare
Dobbiamo sostituire gli strumenti che usiamo già?
No. SeqOps non è un EDR né un antivirus e affianca gli strumenti che hai già. Aggiunge un’unica vista sulle vulnerabilità e sui rischi di configurazione dei tuoi account cloud e server.
Scopri come funzionaCome viene avvisato il mio team dei nuovi problemi?
Dove lavora già: in Slack, Microsoft Teams, Jira o ServiceNow, oppure via email e nell’app.
Vedi le integrazioniQuanto costa?
I prezzi sono pubblici. I piani partono da $79 al mese con fatturazione annuale e crescono in base al numero di server e account cloud che colleghi.
Confronta i piani
A chi si rivolge SeqOps
Per i team IT
Gestisco la mia infrastruttura
Collega in autonomia i tuoi account cloud e i tuoi server e vedi i primi rilevamenti entro 24 ore.
Inizia la prova gratuitaPer MSP e MSSP
Sono un MSP e gestisco clienti
Un unico portale partner per tutti i clienti, pacchetti basati sulla capacità e report programmati che i tuoi clienti sanno leggere.
Scopri il programma partnerSi collega a
 AWS
 Microsoft Azure
 Google Cloud
 Windows Server
 Linux
Un’unica vista sulla tua sicurezza, dal cloud ai server
Vedi ogni account cloud e ogni server, correggi i rilevamenti più importanti e poi dimostra la tua conformità.
Guarda la panoramica
SeqOps presentato dal CEO
Andreas Johansson, CEO di SeqOps, mostra come SeqOps si collega al tuo cloud e ai tuoi server e cosa vede il tuo team nella piattaforma.
Andreas JohanssonCEO, SeqOps
Come funziona
Collegato oggi, primi risultati domani
Passaggio 1: Collega
Collega AWS, Azure o Google Cloud con accesso in sola lettura e installa l’agente leggero sui tuoi server Windows e Linux. All’agente basta il traffico HTTPS in uscita.
Passaggio 2: Scansione
SeqOps confronta configurazioni, servizi e software installato con le vulnerabilità note e i benchmark di sicurezza. I primi risultati arrivano entro 24 ore.
Passaggio 3: Correggi per priorità
Lavora su un’unica lista con priorità, segui ogni avviso da Nuovo a Risolto, contrassegna i rilevamenti come rischio accettato o falso positivo e ricevi gli avvisi via email, Slack, Microsoft Teams, Jira o ServiceNow.
Tutto ciò che serve al tuo team per colmare le lacune
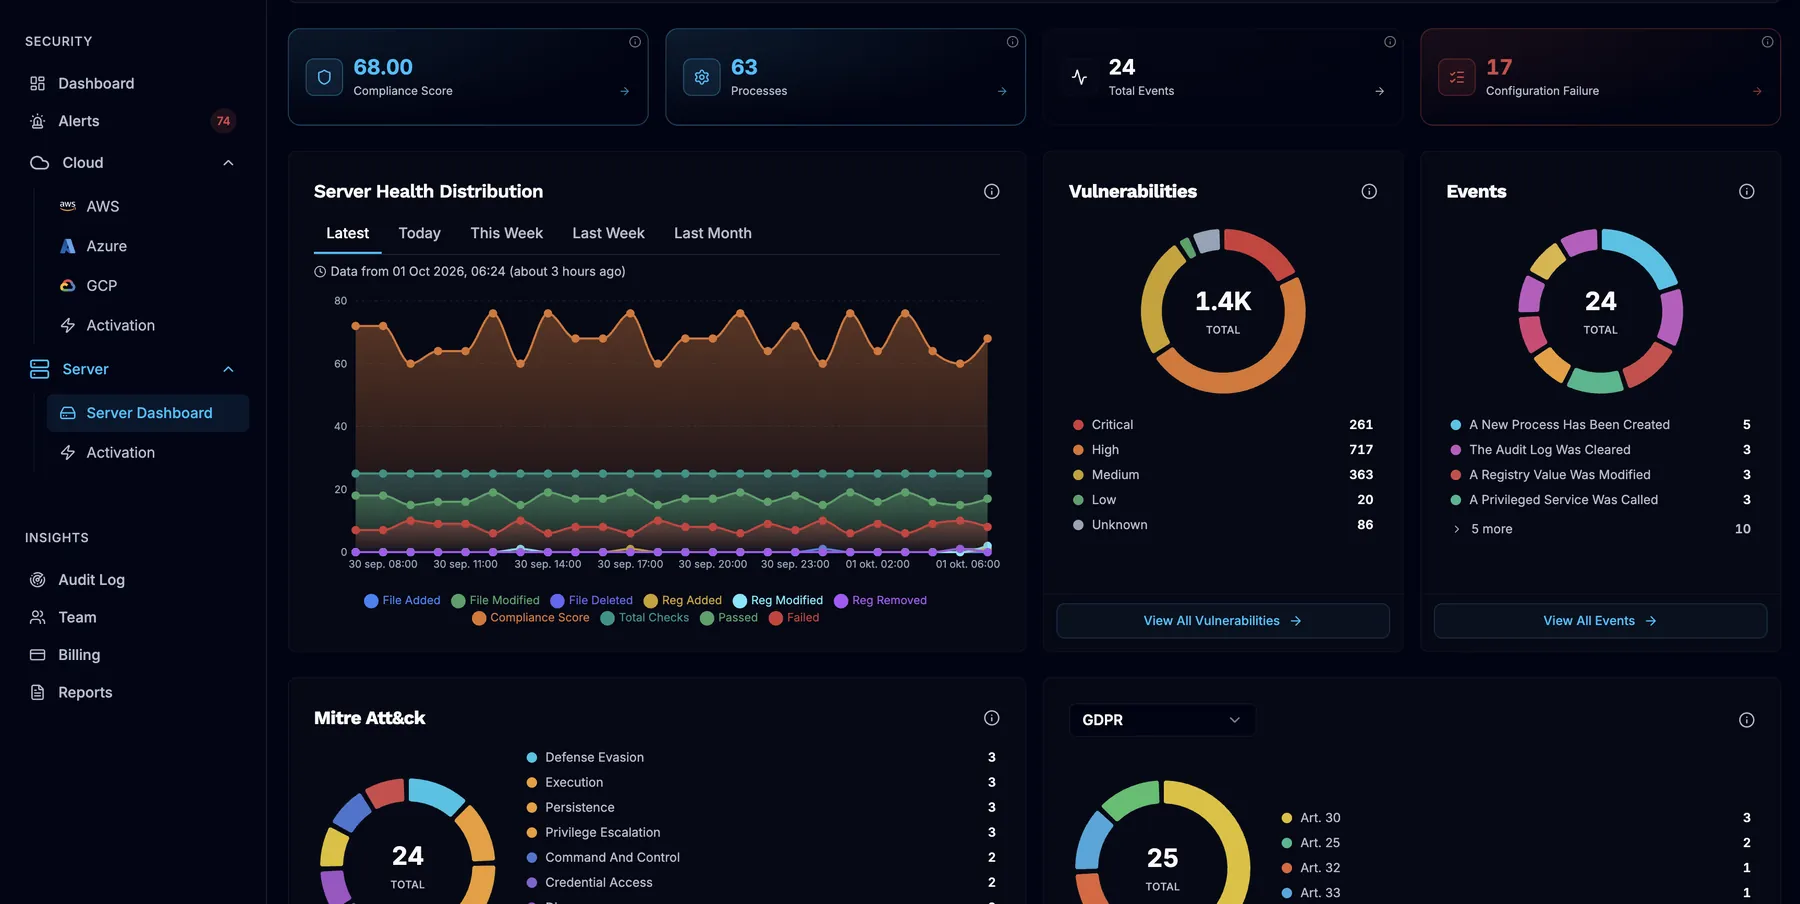
Fai il tour tra le schermate reali di SeqOps. Ogni passaggio evidenzia cosa guardare. Dati di esempio da un tenant demo.
La postura di sicurezza di tutti gli account cloud e i server collegati, a colpo d’occhio.

- Risorse e controlli di tutti gli account collegati
- Health check nel tempo
- Stato di salute: rilevamenti per gravità



Indicazioni di correzione
Ogni rilevamento include la correzione
L’analisi basata sull’AI spiega ogni avviso in parole semplici e suggerisce come correggerlo. Assegnalo alla persona giusta e seguilo da Nuovo a Risolto.
- Gravità, CVSS e punteggio di rischio per ogni rilevamento
- Perché è importante, in parole semplici
- La modifica da apportare, pronta da copiare
aws ec2 replace-network-acl-entry \
  --network-acl-id acl-1234567890abcdef0 \
  --rule-number 110 --protocol 6 \
  --rule-action deny --egress \
  --cidr-block 0.0.0.0/0 \
  --port-range From=80,To=80
Dati di esempio dal tenant demo di SeqOps.
Conformità
Evidenze di conformità senza fogli di calcolo
SeqOps verifica il tuo cloud e i tuoi server rispetto ai framework richiesti dai tuoi auditor e ti mostra dove sei conforme, dove no e cosa correggere.
Un unico set di controlli, mappato su molti framework. Scegli quelli inclusi nel tuo piano.
I framework sono gli standard rispetto ai quali SeqOps esegue i controlli. L’uso di SeqOps non certifica la tua organizzazione.
Leggi le nostre guide sulla conformità (in inglese)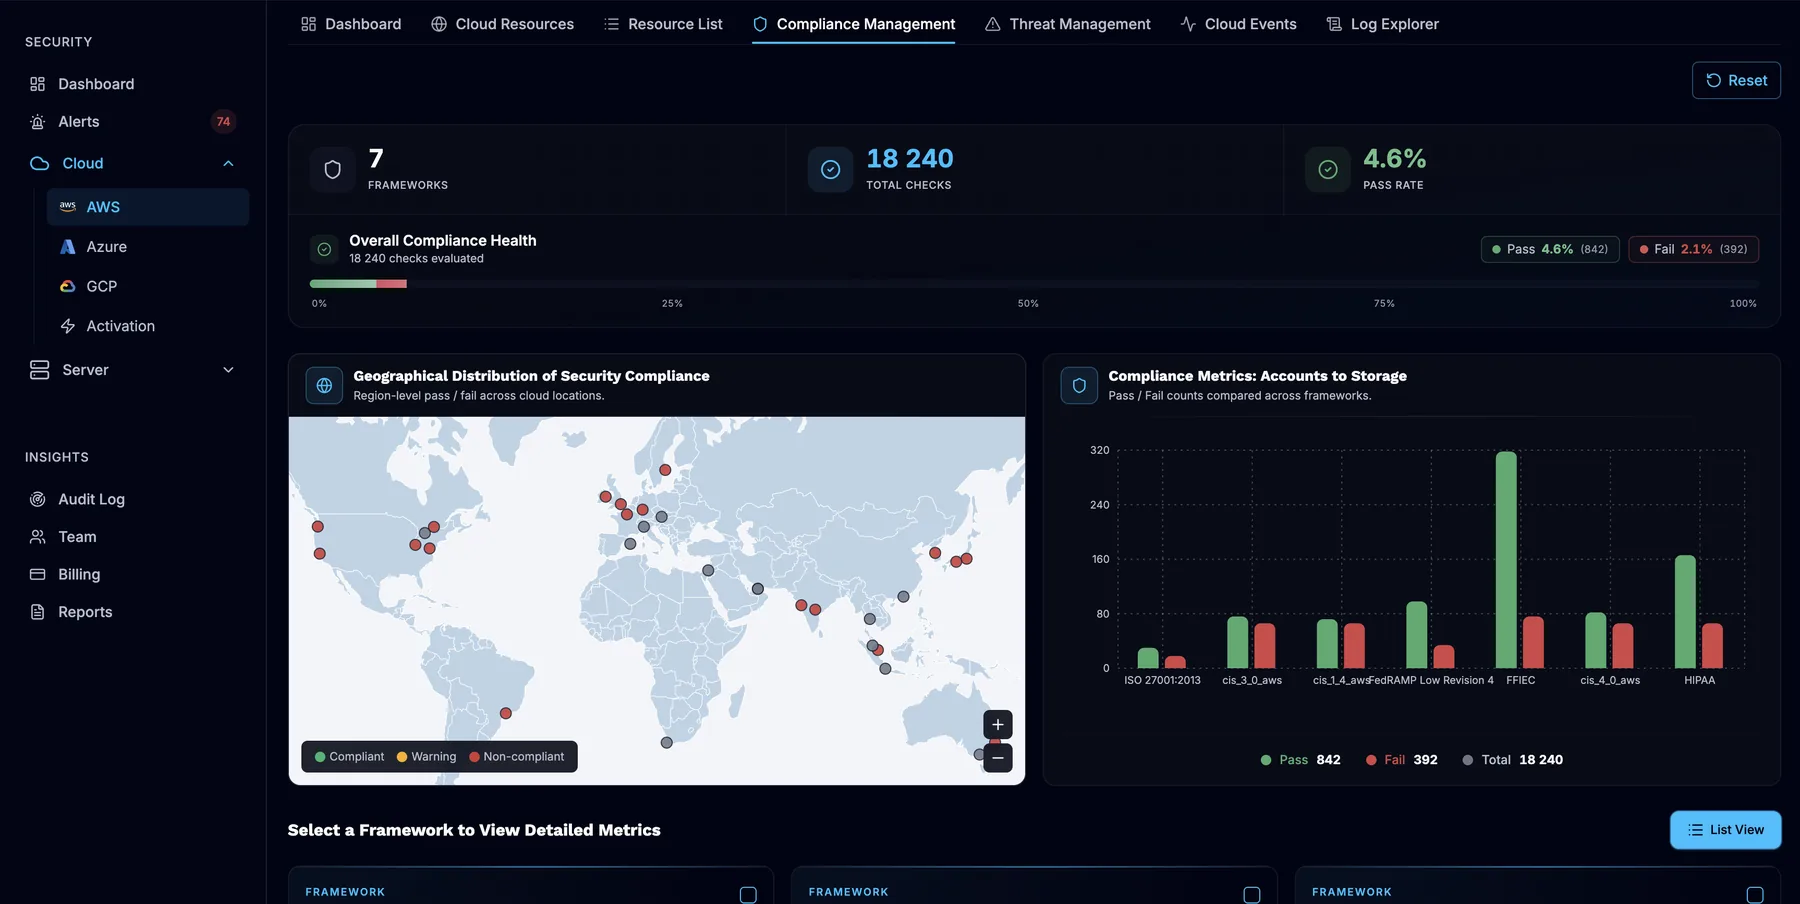
Per MSP e MSSP
Trasforma la sicurezza in un servizio ricorrente
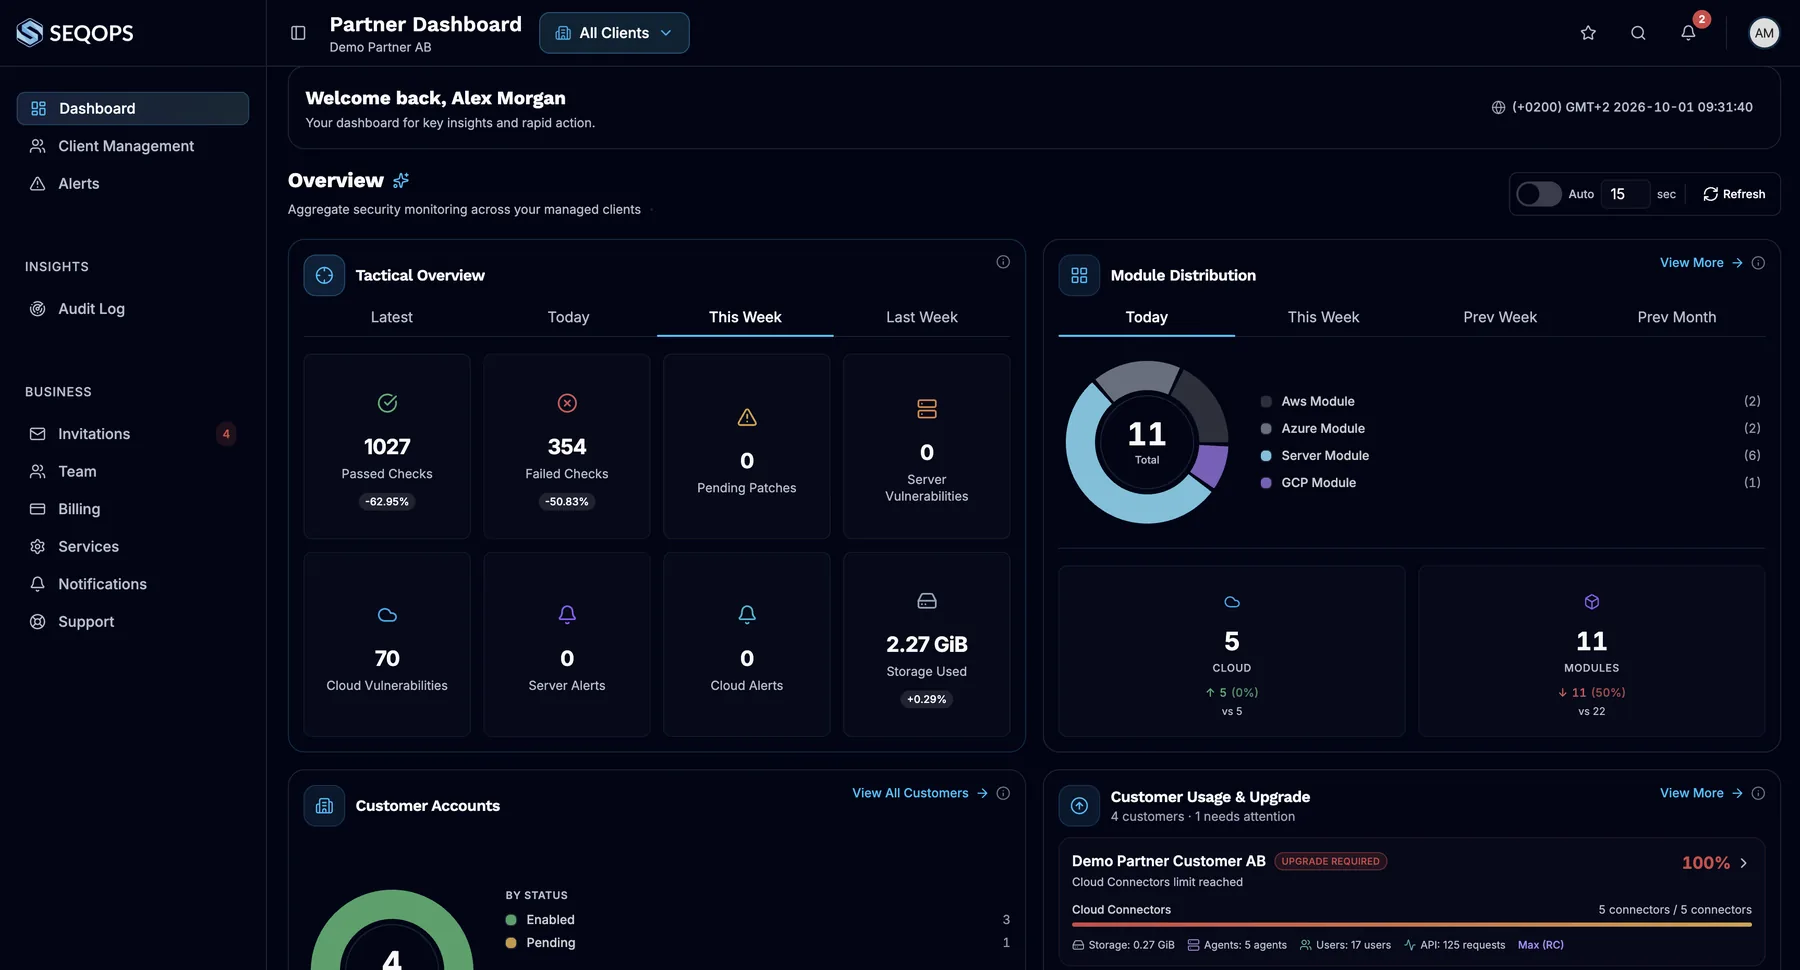
Gestisci tutti i clienti da un unico portale partner multi-tenant, invia a ogni cliente report di sicurezza programmati e cresci con pacchetti partner basati sulla capacità.
Un unico portale
Passa da un’area di lavoro cliente all’altra dal tuo account partner.
Audit trail
Ogni sessione partner viene registrata nel registro di audit del cliente.
Report che i clienti leggono
Report di sicurezza programmati per ogni cliente.
Capacità sotto il tuo controllo
Distribuisci un pool di agenti e connettori cloud.
Storia di un cliente
Come Opsio ha creato un servizio di sicurezza gestita su SeqOps
«SeqOps ci ha permesso di offrire la sicurezza come servizio gestito con una reale profondità operativa: non solo dashboard, ma insight concreti di cui i nostri clienti si fidano.»
Johan Carlsson, Country Manager, Opsio · Partner SeqOps
Leggi la storia di OpsioNon sei ancora pronto per una prova?
Scopri come un MSP ha creato un servizio di sicurezza gestita su SeqOps: come lo ha strutturato in pacchetti, cosa offre ai clienti e i risultati ottenuti finora.
Inserisci la tua email aziendale per aprire la storia completa. Potremmo ricontattarti una volta.
Useremo i tuoi dati per risponderti, come descritto nella nostra Privacy Policy.
Progettato per entrare nella tua infrastruttura in tutta sicurezza
Accesso al cloud in sola lettura
Gli account cloud si collegano con autorizzazioni di sola lettura. SeqOps non può modificare il tuo ambiente cloud.Metadati di sicurezza
Configurazioni, versioni del software e impostazioni di sicurezza.Ospitato a Stoccolma
I tuoi dati sono ospitati in AWS eu-north-1. SeqOps AB è un’azienda svedese.Protetto by design
Crittografia in transito e a riposo, autenticazione a più fattori, accesso basato sui ruoli e registro di audit.
Piani che crescono con la tua infrastruttura
Core
$79/mese, fatturazione annuale
1 account cloud · 10 server · 3 utenti
EdgeConsigliato
$159/mese, fatturazione annuale
3 account cloud · 20 server · 5 utenti
Max
$319/mese, fatturazione annuale
5 account cloud · 30 server · utenti illimitati
Ti serve più di Max? Contatta le vendite per Enterprise.
Le domande che i team ci fanno prima di iniziare
Cosa analizza SeqOps?
SeqOps sostituisce Microsoft Defender o il mio EDR?
Di quale accesso ha bisogno SeqOps?
Posso configurarlo da solo, senza un partner?
Quanto tempo serve per vedere i risultati?
Dove sono archiviati i miei dati?
Come funziona la prova gratuita?
Scopri cosa è esposto nel tuo cloud e sui tuoi server
Inizia la prova gratuita di 14 giorni e ottieni i primi risultati entro 24 ore.