
Para equipos de TI y MSP
Ve todas las vulnerabilidades de tu nube y tus servidores, y sabe qué corregir primero
SeqOps se conecta en modo de solo lectura a AWS, Azure y Google Cloud y a tus servidores Windows y Linux. Clasifica cada hallazgo de Crítica a Informativa, explica cómo corregirlo y comprueba tu grado de preparación frente a los marcos de cumplimiento que te piden tus auditores.
- Desde $79/mes
- Primeros resultados en menos de 24 horas
- Alojado en Estocolmo
- Conectar
- Escanear
- Priorizar
- Corregir
Escaneo completado · lo crítico primero
Regla de denegación ineficaz en la ACL de red
AWS · eu-north-1 · AWSEC2-NET-2101
El bucket de S3 permite acceso público de lectura
AWS · eu-north-1
Ejecución remota de código en OpenSSH (CVE-2024-6387)
Linux · web-prod-02, db-01
Una regla del firewall permite SSH desde 0.0.0.0/0
Google Cloud · project-billing
La cuenta de almacenamiento permite acceso público a blobs
Azure · rg-shared
La reproducción automática está activada en todas las unidades
Windows · demo-win-001
Cómo corregirlo · lo crítico primero
Actualiza OpenSSH a la versión con el parche en ambos servidores, o establece LoginGraceTime 0 como mitigación temporal, y reinicia sshd.
- Lo crítico primeroCada hallazgo se clasifica por severidad.
- Cómo corregirloCada alerta incluye indicaciones para corregirla.
- Vinculado al cumplimientoLos controles se asignan a los marcos que necesitas.
Preguntas habituales antes de empezar
¿Tenemos que sustituir las herramientas que ya usamos?
No. SeqOps no es un EDR ni un antivirus, y funciona junto a las herramientas que ya tienes. Añade una vista única de las vulnerabilidades y los riesgos de configuración de tus cuentas en la nube y tus servidores.
Mira cómo funciona¿Cómo se entera mi equipo de los nuevos problemas?
Allí donde ya trabaja: en Slack, Microsoft Teams, Jira o ServiceNow, o por email y en la aplicación.
Ver integraciones¿Cuánto cuesta?
Los precios son públicos. Los planes empiezan en $79 al mes, con facturación anual, y crecen según el número de servidores y cuentas en la nube que conectes.
Comparar planes
Para quién es SeqOps
Para equipos de TI
Gestiono mi propia infraestructura
Conecta tú mismo tus cuentas en la nube y tus servidores y consulta tus primeros hallazgos en 24 horas.
Prueba gratisPara MSP y MSSP
Soy un MSP y gestiono clientes
Un único portal de partner para todos tus clientes, paquetes por capacidad e informes programados que tus clientes pueden entender.
Ver el programa de partnersSe conecta con
 AWS
 Microsoft Azure
 Google Cloud
 Windows Server
 Linux
Una sola vista de tu seguridad, de la nube al servidor
Ve todas tus cuentas en la nube y tus servidores, corrige los hallazgos más importantes y demuestra tu cumplimiento.
Ver la presentación
Nuestro CEO te presenta SeqOps
Andreas Johansson, CEO de SeqOps, explica cómo se conecta SeqOps a tu nube y tus servidores y qué ve tu equipo en la plataforma.
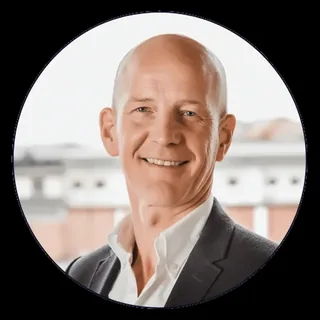
Andreas JohanssonCEO, SeqOps
Cómo funciona
Conectado hoy, primeros resultados mañana
Paso 1: Conectar
Vincula AWS, Azure o Google Cloud con acceso de solo lectura e instala el agente ligero en tus servidores Windows y Linux. El agente solo necesita HTTPS saliente.
Paso 2: Escanear
SeqOps comprueba configuraciones, servicios y software instalado frente a vulnerabilidades conocidas y benchmarks de seguridad. Los primeros resultados llegan en 24 horas.
Paso 3: Corrige primero
Trabaja con una única lista priorizada, sigue cada alerta de Nueva a Resuelta, marca hallazgos como riesgo aceptado o falso positivo y recibe alertas por email, Slack, Microsoft Teams, Jira o ServiceNow.
Todo lo que tu equipo necesita para cerrar brechas
Haz el recorrido por pantallas reales de SeqOps. Cada paso destaca en qué fijarte. Datos de ejemplo de un entorno de demostración.
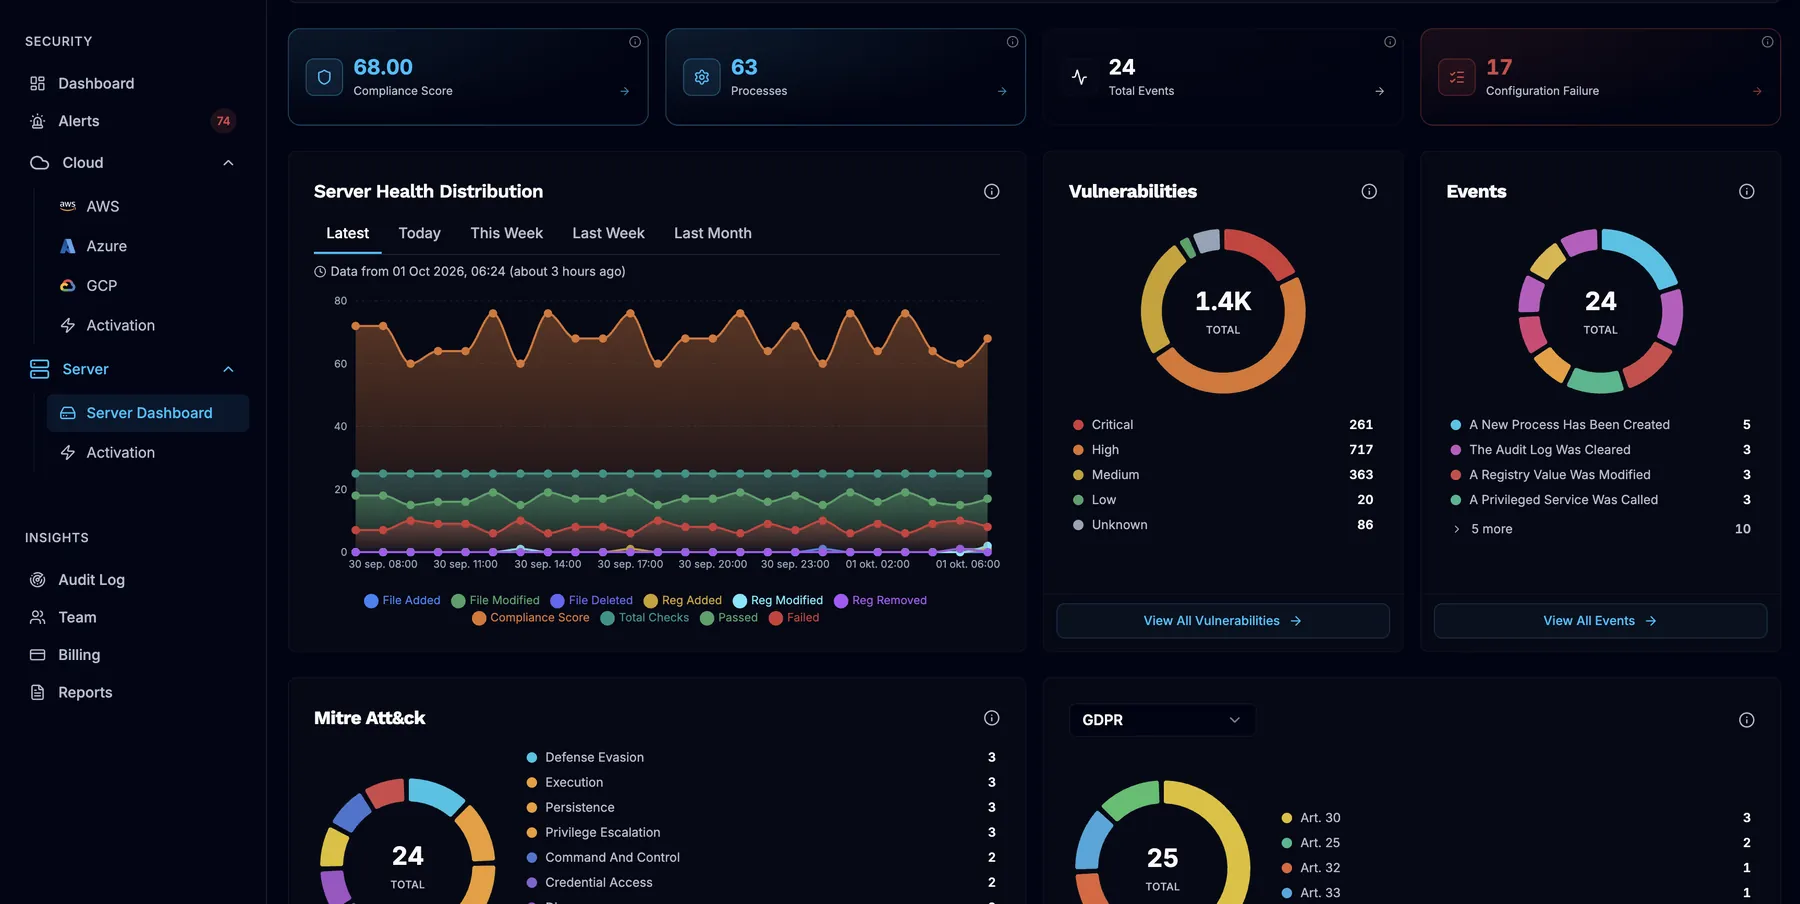
La postura de seguridad de todas tus cuentas en la nube y servidores conectados, de un vistazo.

- Recursos y controles de todas las cuentas conectadas
- Comprobaciones de estado a lo largo del tiempo
- Estado: hallazgos por severidad



Guía de corrección
Cada hallazgo viene con su corrección
El análisis con IA explica cada alerta en lenguaje claro y propone cómo corregirla. Asígnala a la persona adecuada y haz su seguimiento de Nueva a Resuelta.
- Severidad, CVSS y puntuación de riesgo en cada hallazgo
- Por qué importa, en lenguaje claro
- El cambio que debes aplicar, listo para copiar
aws ec2 replace-network-acl-entry \
  --network-acl-id acl-1234567890abcdef0 \
  --rule-number 110 --protocol 6 \
  --rule-action deny --egress \
  --cidr-block 0.0.0.0/0 \
  --port-range From=80,To=80
Datos de ejemplo del entorno de demostración de SeqOps.
Cumplimiento
Evidencias de cumplimiento sin hojas de cálculo
SeqOps comprueba tu nube y tus servidores frente a los marcos que te piden tus auditores, y te muestra dónde cumples, dónde no y qué corregir.
Un único conjunto de controles, asignado a numerosos marcos. Elige los que incluye tu plan.
Los marcos son los estándares con los que SeqOps compara tu configuración. Usar SeqOps no certifica a tu organización.
Lee nuestras guías de cumplimiento (en inglés)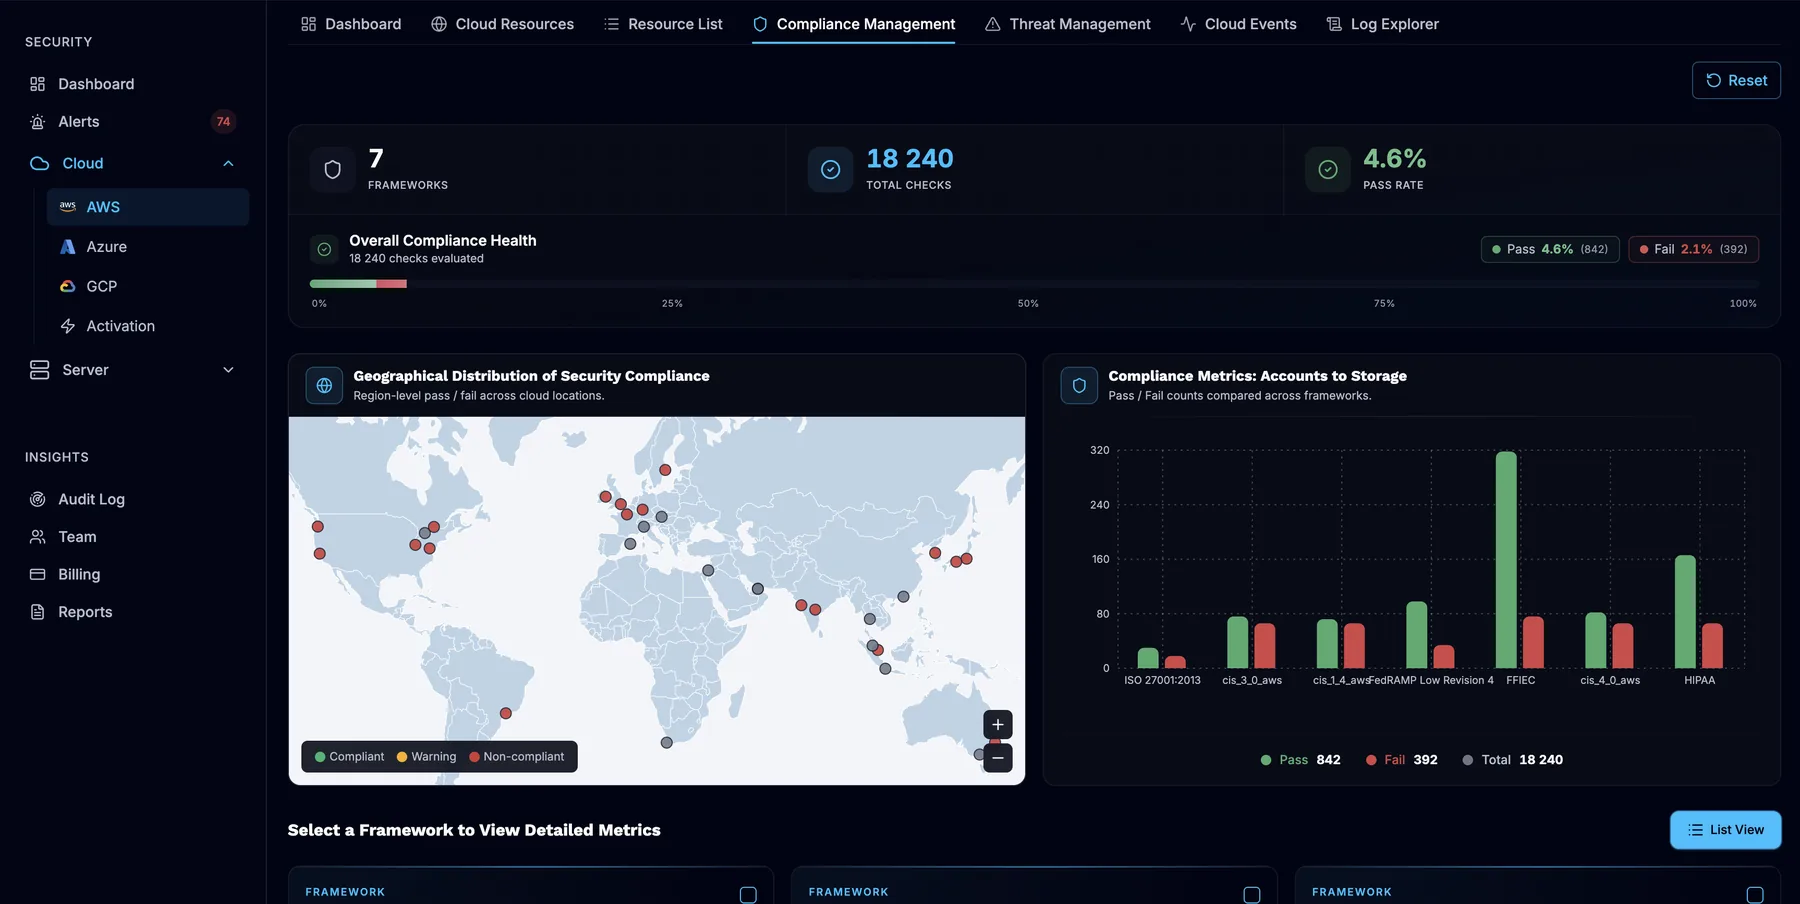
Para MSP y MSSP
Convierte la seguridad en un servicio recurrente
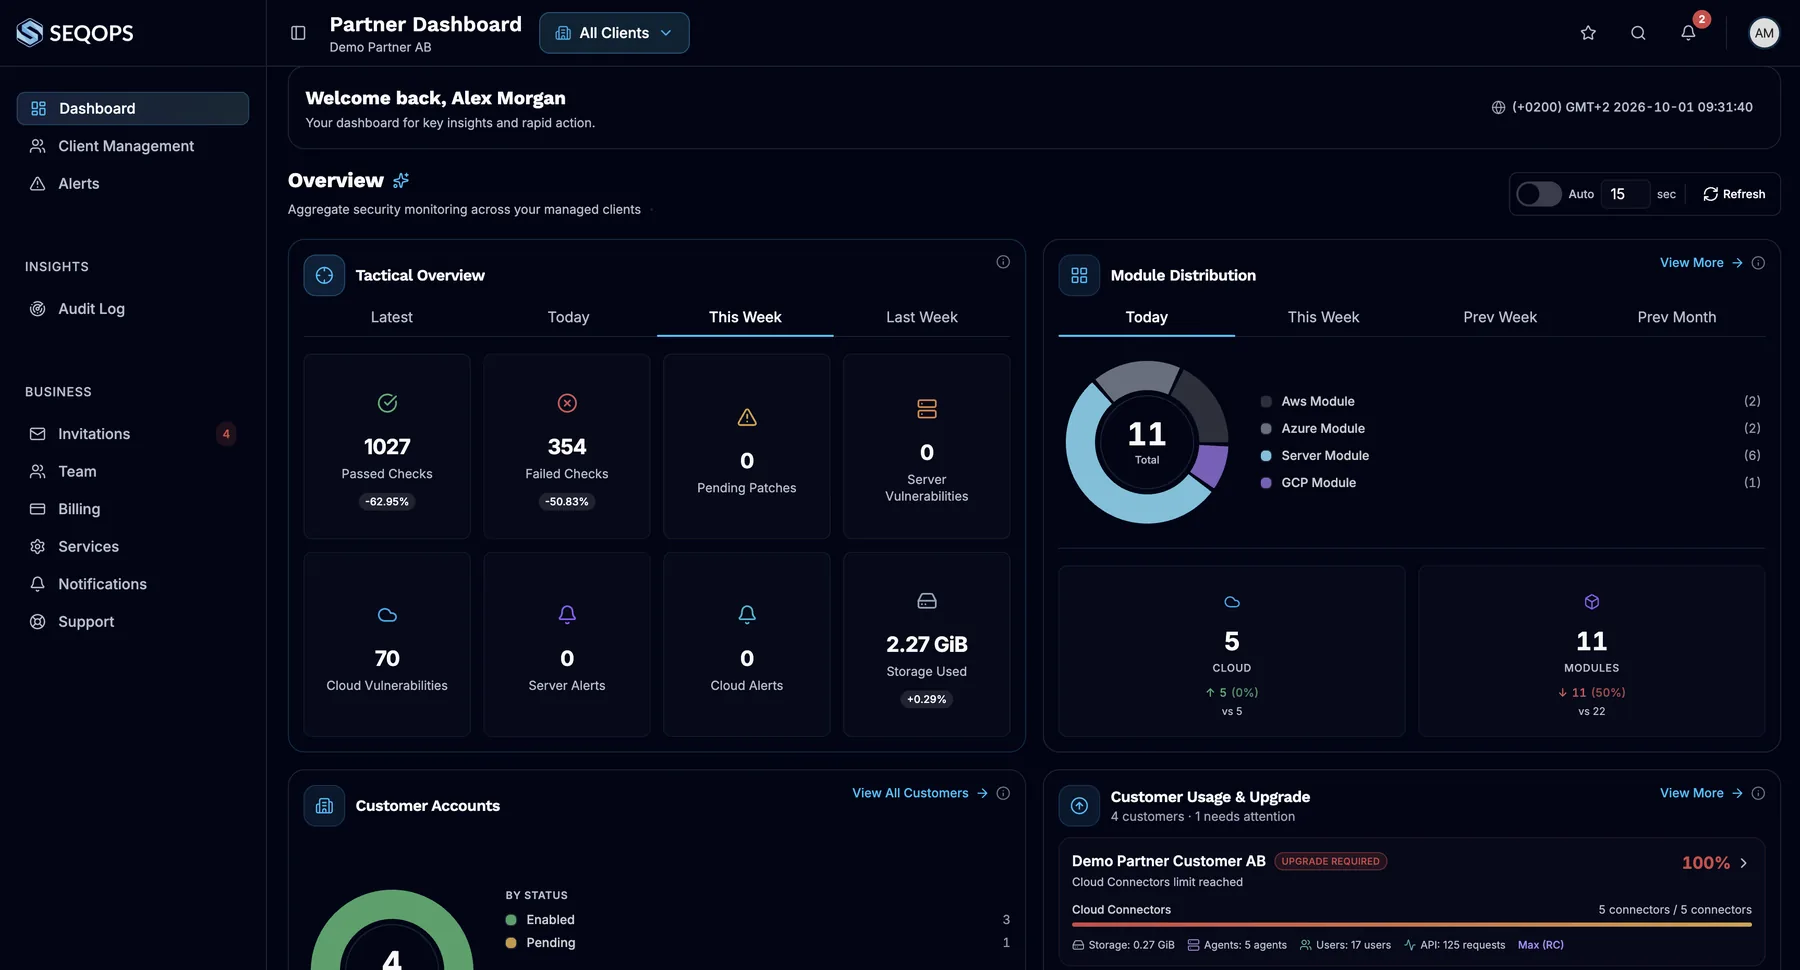
Gestiona a todos tus clientes desde un único portal de partner multicliente, envía a cada uno informes de seguridad programados y crece con paquetes de partner por capacidad.
Un solo portal
Pasa de un espacio de trabajo de cliente a otro desde tu cuenta de partner.
Registro de auditoría
Cada sesión de partner queda registrada en el registro de auditoría del cliente.
Informes que tus clientes leen
Informes de seguridad programados para cada cliente.
Capacidad bajo tu control
Reparte un pool de agentes y conectores de nube.
Caso de cliente
Cómo Opsio creó un servicio de seguridad gestionada con SeqOps
«SeqOps nos ha permitido ofrecer la seguridad como servicio gestionado con una auténtica profundidad operativa: no solo paneles, sino información accionable en la que nuestros clientes confían.»
Johan Carlsson, Country Manager, Opsio · Partner de SeqOps
Lee la historia de Opsio¿Aún no quieres empezar la prueba?
Descubre cómo un MSP creó un servicio de seguridad gestionada con SeqOps: cómo lo empaquetó, qué ofrece a sus clientes y los resultados obtenidos hasta ahora.
Introduce tu email profesional para abrir la historia completa. Puede que te contactemos una vez.
Usaremos tus datos para responderte, tal como se describe en nuestra Privacy Policy.
Diseñado para que puedas confiarle tu infraestructura
Acceso de solo lectura a la nube
Las cuentas en la nube se conectan con permisos de solo lectura. SeqOps no puede modificar tu entorno en la nube.Metadatos de seguridad
Configuraciones, versiones de software y ajustes de seguridad.Alojado en Estocolmo
Tus datos se alojan en AWS eu-north-1. SeqOps AB es una empresa sueca.Protección desde el diseño
Cifrado en tránsito y en reposo, autenticación multifactor, acceso basado en roles y registro de auditoría.
Planes que crecen con tu infraestructura
Core
$79/mes, facturación anual
1 cuenta en la nube · 10 servidores · 3 usuarios
EdgeRecomendado
$159/mes, facturación anual
3 cuentas en la nube · 20 servidores · 5 usuarios
Max
$319/mes, facturación anual
5 cuentas en la nube · 30 servidores · usuarios ilimitados
¿Necesitas más que Max? Habla con ventas sobre Enterprise.
Preguntas habituales antes de empezar
¿Qué escanea SeqOps?
¿SeqOps sustituye a Microsoft Defender o a mi EDR?
¿Qué acceso necesita SeqOps?
¿Puedo configurarlo yo mismo, sin un partner?
¿Cuándo veré los primeros resultados?
¿Dónde se almacenan mis datos?
¿Cómo funciona la prueba gratuita?
Descubre qué está expuesto en tu nube y tus servidores
Empieza tu prueba gratuita de 14 días y obtén tus primeros resultados en menos de 24 horas.