
Usamos cookies
Usamos cookies técnicas necesarias para que este sitio funcione. Si nos das tu consentimiento, también usaremos cookies analíticas para saber cómo se utiliza el sitio y cookies funcionales para el chat y los vídeos. Puedes cambiar tu elección en cualquier momento en «Cookie settings». Lee nuestra Política de cookies
Gestión de agentes de servidor
Instala y gestiona el agente de SeqOps en todos tus servidores
Registra cada servidor Windows o Linux y ejecuta el comando de instalación con su token de registro de un solo uso. Sigue cada agente de Registrado a En buen estado. El agente solo necesita HTTPS saliente.
- Prueba gratuita de 14 días
- Acceso de solo lectura a la nube
- Primeros resultados en menos de 24 horas
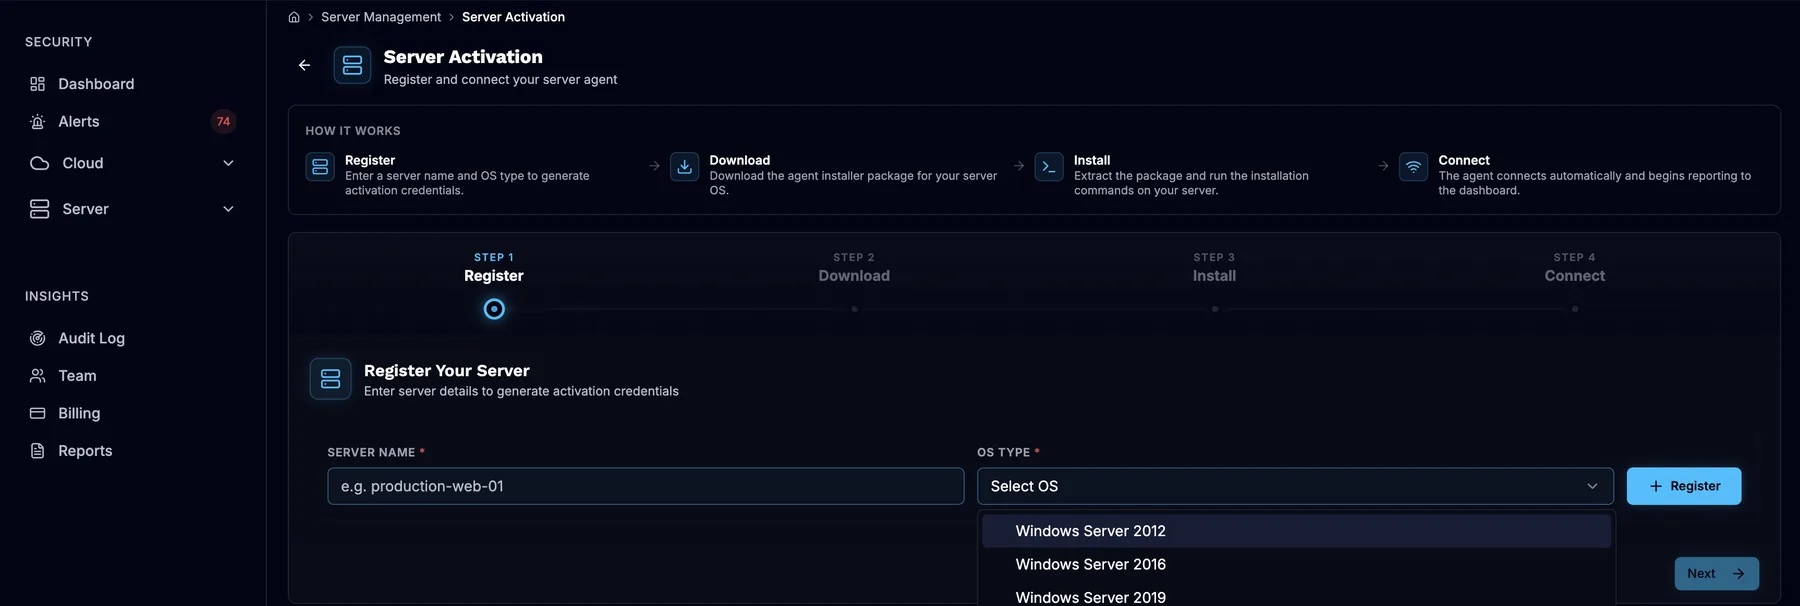
- Registrar
- Descargar
- Instalar
- Conectar
Estado del agente
Solo HTTPS saliente · sin puertos de entrada
Las brechas de cobertura empiezan con agentes que no ves
Un servidor sin un agente que funcione es un servidor que no estás escaneando. Los agentes dejan de informar cuando cambia una regla del firewall, se detiene un servicio o las credenciales son incorrectas. Si nadie se da cuenta, ese servidor desaparece de tus resultados sin hacer ruido.
SeqOps asigna a cada agente un estado claro. Ves qué servidores informan con normalidad y cuáles requieren atención. Cada servidor se registra por separado, con sus propias credenciales. Siempre sabes qué registro corresponde a cada servidor.
Hoy la configuración se hace servidor a servidor. Eso simplifica la planificación: comprueba tu capacidad, abre el HTTPS saliente y avanza por tus servidores en tandas.
Qué gestionas en SeqOps
- Registro de servidores en Server → Activation, con el tipo de sistema operativo
- Un Tenant ID, un Server ID y un token de registro únicos para cada servidor
- Paquetes del agente para Windows y Linux, que se descargan desde la ficha del servidor
- Dos servicios en cada servidor: el agente de servidor y un servicio de actualización
- Estado del agente: de Registrado a Conectado y a En buen estado
- Una lista de servidores con el estado de cada uno
- Capacidad del plan, con una plaza de agente por servidor monitorizado
- Desactivación o eliminación de los servidores que ya no necesitas
Tres pasos por servidor
Paso 1: Registra el servidor
Abre Server → Activation, introduce el nombre del servidor y elige el sistema operativo. Después copia Tenant ID, Server ID y el token de registro desde View API Secrets.
Paso 2: Instala y aprovisiona
Descarga el paquete del agente e instala los servicios. Ejecuta el asistente de aprovisionamiento con las credenciales del servidor. El enlace de descarga caduca a los 3 minutos aproximadamente, así que descárgalo justo antes de instalar.
Paso 3: Comprueba el estado
Confirma que los dos servicios se están ejecutando y que el servidor aparece en tu lista de servidores. El agente pasa de Registrado a Conectado y a En buen estado. Los datos aparecen en menos de 24 horas (entre 6 y 24 horas).
Qué obtienes
Sabe qué servidores están cubiertos
Cada agente tiene un estado. De un vistazo ves qué servidores informan con normalidad y cuáles han dejado de hacerlo, y puedes cerrar la brecha.
Credenciales que no se pueden reutilizar
Cada conjunto de credenciales es de un solo uso y caduca a los 7 días aproximadamente. Registra los servidores poco antes de instalarlos, en tandas que puedas completar en ese plazo.
Requisitos de red sencillos
El agente solo necesita HTTPS saliente. Sin reglas de entrada, sin puertos de escucha abiertos y sin credenciales de la nube en el servidor.
Control sobre la capacidad y el historial
Al desactivar un servidor se conserva su historial, pero el servidor sigue ocupando su plaza. Al eliminarlo se libera la plaza y se puede borrar el historial, así que exporta antes los informes.
Qué necesita el agente
Necesitas acceso de administrador al servidor y HTTPS saliente por el puerto 443, incluido Amazon S3 para descargar el agente. Nada se conecta al servidor desde fuera. Si el tráfico pasa por un proxy, permite HTTPS hacia la plataforma de SeqOps. El agente envía metadatos de seguridad a SeqOps, alojado en AWS eu-north-1 (Estocolmo), con cifrado TLS en tránsito.
El agente te muestra qué hay que parchear o bastionar. Funciona junto a tu protección de endpoints, EDR, MDR o SIEM.
Visita el Trust CenterPreguntas frecuentes
¿Puedo desplegar el agente en muchos servidores a la vez?
¿Qué pasa si el token de registro ha caducado?
¿Por qué mi agente aparece sin conexión?
¿Qué pasa cuando elimino un servidor?
¿Cuántos agentes incluye mi plan?
Lee las guías
Relacionado en la plataforma
- Escaneo de servidores
Detecta vulnerabilidades en servidores Windows y Linux con un agente ligero.
- Historial de eventos
Un historial de eventos de seguridad de tu nube y tus servidores, conservado según tu plan.
Descubre qué está expuesto en tu nube y tus servidores
Empieza tu prueba gratuita de 14 días y obtén tus primeros resultados en menos de 24 horas.