
Til IT-teams og MSP’er
Se alle sårbarheder i din cloud og på dine servere, og vid, hvad du skal rette først
SeqOps forbinder med læseadgang til AWS, Azure og Google Cloud og til dine Windows- og Linux-servere. Alle fund rangeres fra Kritisk til Informativ, du får forklaret, hvordan de udbedres, og din compliance-parathed tjekkes mod de frameworks, dine revisorer spørger til.
- Fra $79/md.
- De første resultater inden for 24 timer
- Hostet i Stockholm
- Forbind
- Scan
- Rangér
- Udbedr
Scanning fuldført · Kritisk først
Ineffektiv deny-regel i netværks-ACL
AWS · eu-north-1 · AWSEC2-NET-2101
S3-bucket tillader offentlig læseadgang
AWS · eu-north-1
OpenSSH-fjernkørsel af kode (CVE-2024-6387)
Linux · web-prod-02, db-01
Firewallregel tillader SSH fra 0.0.0.0/0
Google Cloud · project-billing
Storage-konto tillader offentlig adgang til blobs
Azure · rg-shared
Automatisk afspilning er slået til for alle drev
Windows · demo-win-001
Sådan udbedrer du det · Kritisk først
Opdater OpenSSH til den rettede version på begge servere, eller sæt LoginGraceTime 0 som midlertidig afhjælpning, og genstart derefter sshd.
- Kritisk førstAlle fund rangeres efter alvorlighed.
- Sådan udbedrer du detHver alarm kommer med vejledning.
- Koblet til complianceTjekkene er koblet til de frameworks, du har brug for.
Spørgsmål, teams stiller, før de går i gang
Skal vi udskifte de værktøjer, vi allerede bruger?
Nej. SeqOps er hverken en EDR eller et antivirusprogram og fungerer side om side med de værktøjer, du har. Det tilføjer ét samlet overblik over sårbarheder og konfigurationsrisici på tværs af dine cloudkonti og servere.
Se, hvordan det fungererHvordan får mit team besked om nye problemer?
Der, hvor de allerede arbejder: i Slack, Microsoft Teams, Jira eller ServiceNow eller via e-mail og i appen.
Se integrationerHvad koster det?
Priserne er offentlige. Planerne starter ved $79 om måneden ved årlig betaling og vokser med antallet af servere og cloudkonti, du forbinder.
Sammenlign planer
Hvem SeqOps er til
Til IT-teams
Jeg driver vores egen infrastruktur
Forbind selv dine cloudkonti og servere, og se de første fund inden for 24 timer.
Start gratis prøveperiodeTil MSP’er og MSSP’er
Jeg er MSP og administrerer kunder
Én partnerportal til alle kunder, kapacitetsbaserede pakker og planlagte rapporter, som dine kunder kan læse.
Se partnerprogrammetForbinder til
 AWS
 Microsoft Azure
 Google Cloud
 Windows Server
 Linux
Ét overblik over din sikkerhed, fra cloud til server
Se alle cloudkonti og servere, ret de fund, der betyder mest, og dokumentér derefter din compliance.
Se introduktionen
Se SeqOps med vores CEO
Andreas Johansson, CEO for SeqOps, viser, hvordan SeqOps forbinder til din cloud og dine servere, og hvad dit team ser i platformen.
Andreas JohanssonCEO, SeqOps
Sådan fungerer det
Forbundet i dag, de første resultater i morgen
Trin 1: Forbind
Forbind AWS, Azure eller Google Cloud med læseadgang, og installér den lette agent på dine Windows- og Linux-servere. Agenten har kun brug for udgående HTTPS.
Trin 2: Scan
SeqOps tjekker konfigurationer, tjenester og installeret software mod kendte sårbarheder og sikkerhedsbenchmarks. De første resultater kommer inden for 24 timer.
Trin 3: Ret det vigtigste først
Arbejd ud fra én prioriteret liste, følg hver alarm fra Ny til Løst, markér fund som accepteret risiko eller falsk positiv, og få alarmer via e-mail, Slack, Microsoft Teams, Jira eller ServiceNow.
Alt, hvad dit team skal bruge for at lukke hullerne
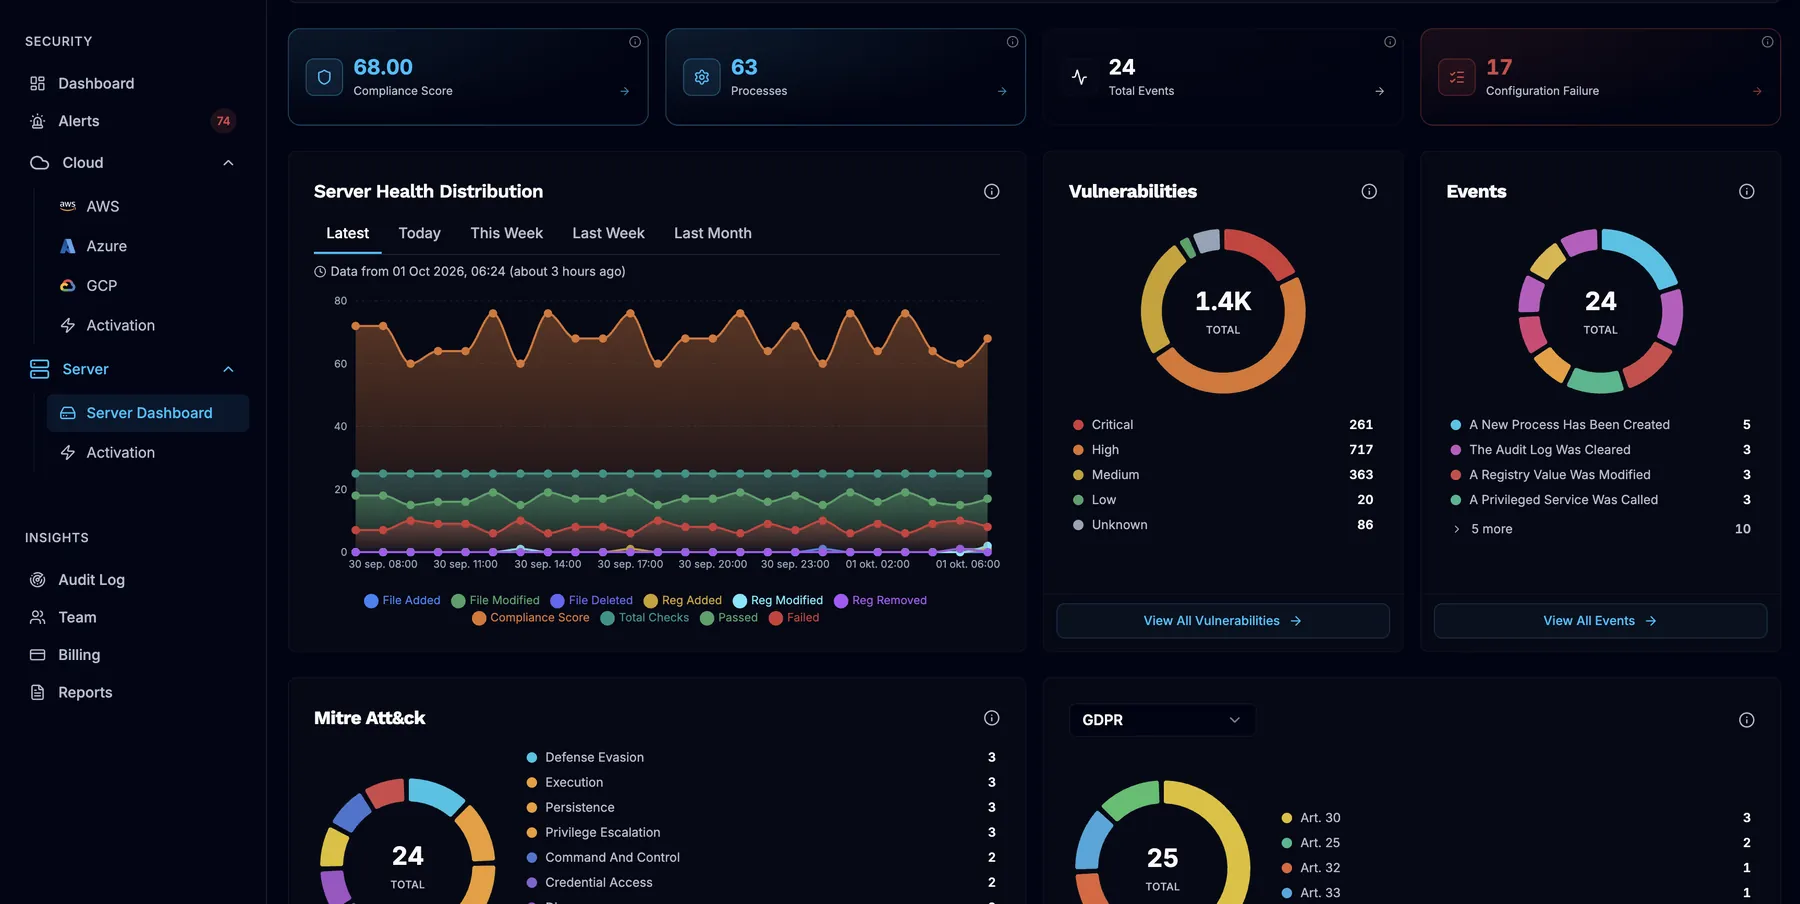
Tag en rundtur gennem rigtige skærmbilleder fra SeqOps. Hvert trin fremhæver, hvad du skal kigge efter. Eksempeldata fra et demomiljø.
Din sikkerhedsstatus på tværs af alle forbundne cloudkonti og servere – på et øjeblik.

- Ressourcer og tjek på tværs af alle forbundne konti
- Sundhedstjek over tid
- Sundhedsstatus: fund efter alvorlighed



Vejledning til udbedring
Alle fund kommer med en løsning
AI-baseret analyse forklarer hver alarm i et klart sprog og foreslår, hvordan den udbedres. Tildel den til den rette person, og følg den fra Ny til Løst.
- Alvorlighed, CVSS og risikoscore på alle fund
- Hvorfor det betyder noget, forklaret i et klart sprog
- Ændringen, du skal foretage, klar til at kopiere
aws ec2 replace-network-acl-entry \
  --network-acl-id acl-1234567890abcdef0 \
  --rule-number 110 --protocol 6 \
  --rule-action deny --egress \
  --cidr-block 0.0.0.0/0 \
  --port-range From=80,To=80
Eksempeldata fra SeqOps’ demomiljø.
Compliance
Compliance-dokumentation uden regneark
SeqOps tjekker din cloud og dine servere mod de frameworks, dine revisorer spørger til, og viser, hvor du lever op til kravene, hvor du ikke gør, og hvad du skal rette.
Ét sæt tjek, koblet til mange frameworks. Vælg dem, din plan omfatter.
Frameworks er de standarder, SeqOps tjekker mod. Brug af SeqOps certificerer ikke din organisation.
Læs vores guides om compliance (på engelsk)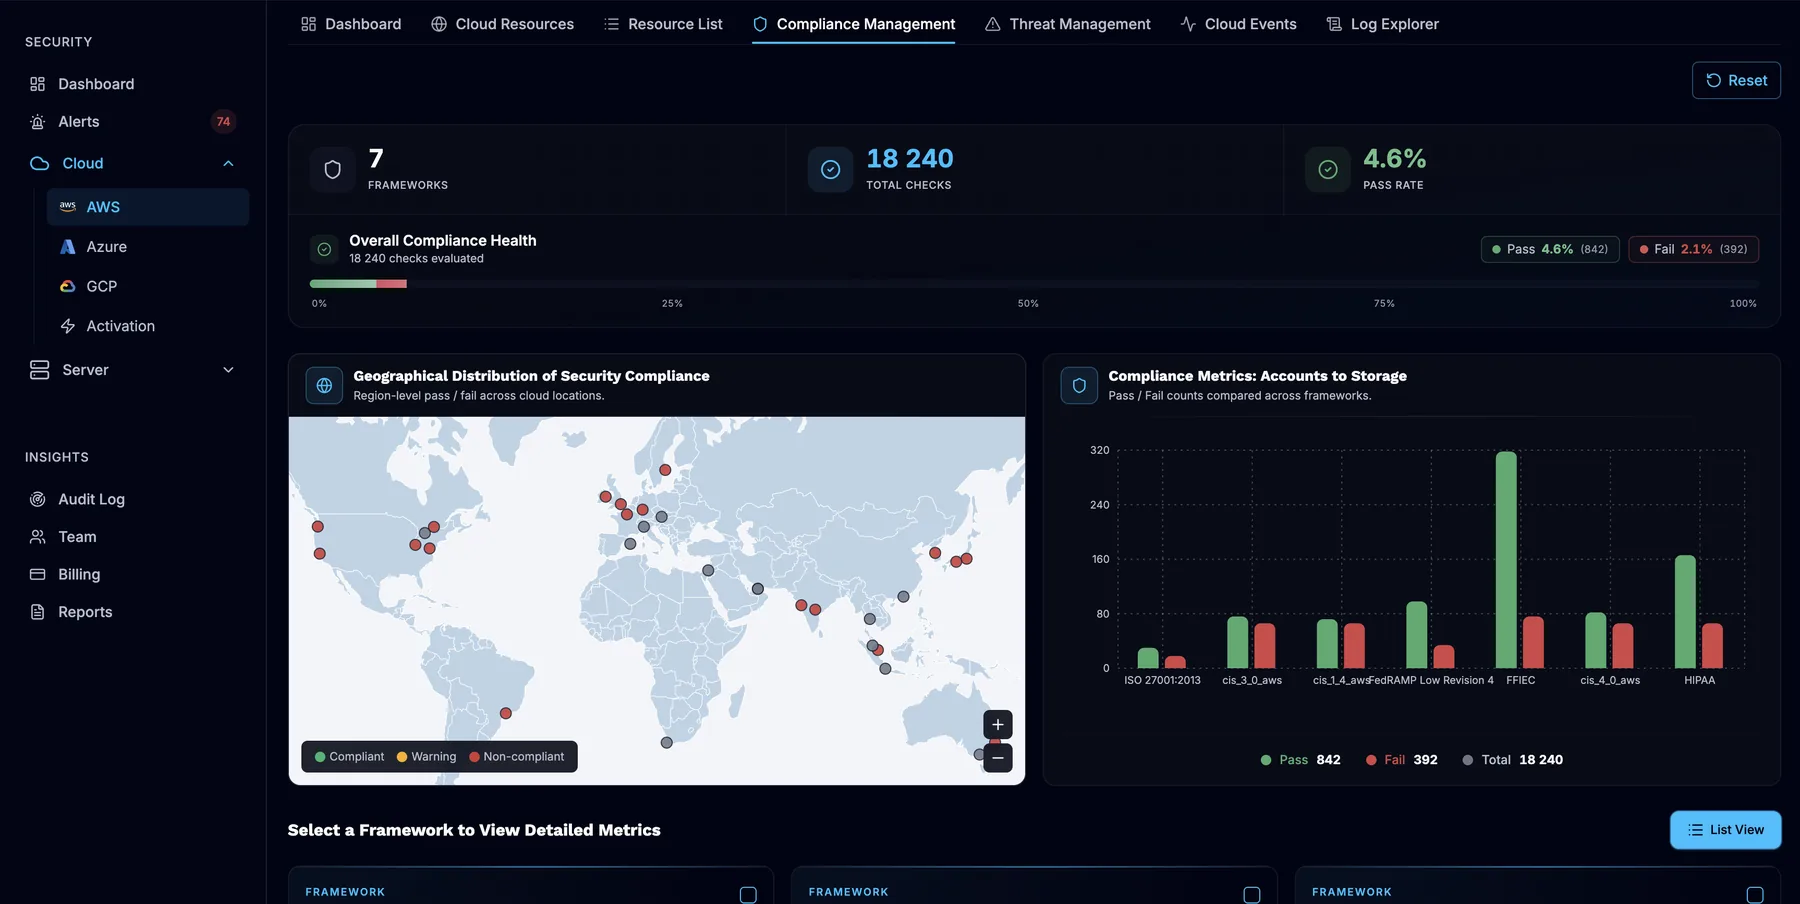
Til MSP’er og MSSP’er
Gør sikkerhed til en løbende service
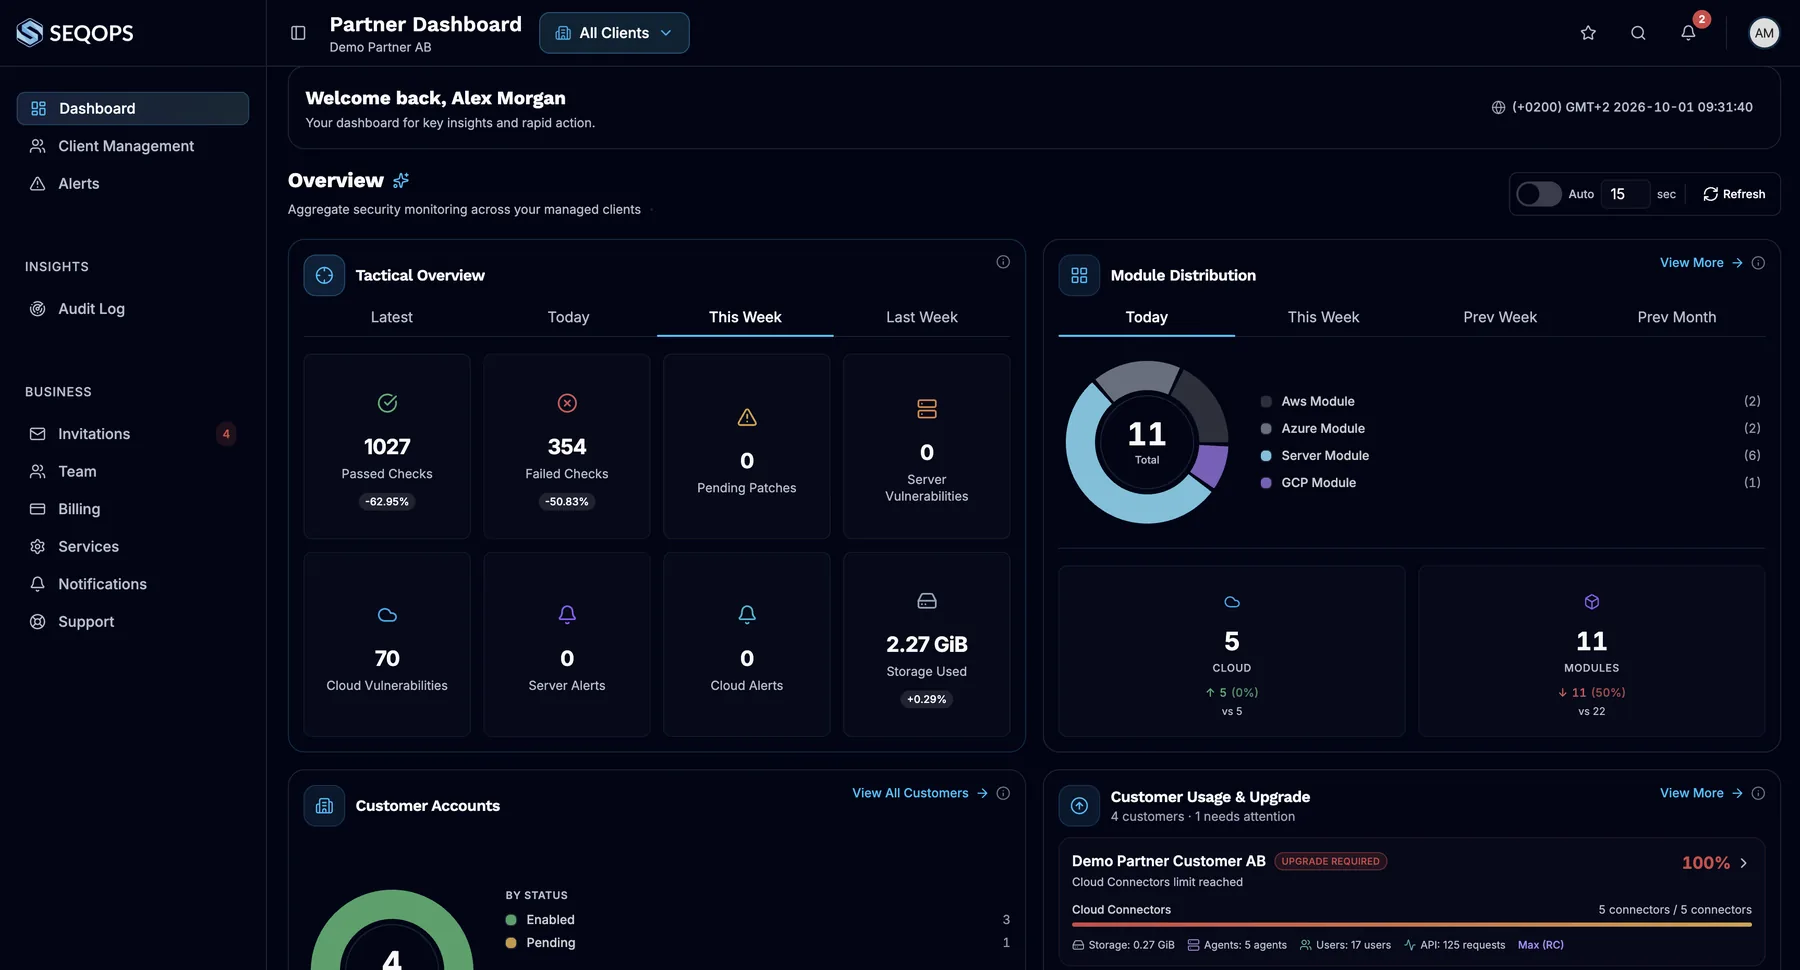
Administrer alle kunder fra én multi-tenant partnerportal, send hver kunde planlagte sikkerhedsrapporter, og voks med kapacitetsbaserede partnerpakker.
Én portal
Skift mellem kundernes arbejdsområder fra din partnerkonto.
Revisionsspor
Hver partnersession registreres i kundens revisionslog.
Rapporter, kunderne læser
Planlagte sikkerhedsrapporter til hver kunde.
Kapacitet, du styrer
Fordel en pulje af agenter og cloudconnectorer.
Kundehistorie
Sådan byggede Opsio en managed sikkerhedsservice på SeqOps
»SeqOps har gjort det muligt for os at tilbyde sikkerhed som en managed service med reel operationel dybde – ikke bare dashboards, men konkret indsigt, som vores kunder har tillid til.«
Johan Carlsson, Country Manager, Opsio · SeqOps-partner
Læs Opsios historieIkke klar til en prøveperiode endnu?
Læs, hvordan en MSP byggede en managed sikkerhedsservice på SeqOps: hvordan de pakkede den, hvad de tilbyder kunderne, og resultaterne indtil videre.
Skriv din arbejdsmail for at åbne hele historien. Vi følger muligvis op én gang.
Vi bruger dine oplysninger til at svare dig, som beskrevet i vores Privacy Policy.
Bygget, så du trygt kan give det adgang til din infrastruktur
Læseadgang til cloud
Cloudkonti forbindes med læserettigheder. SeqOps kan ikke ændre noget i dit cloudmiljø.Sikkerhedsmetadata
Konfigurationer, softwareversioner og sikkerhedsindstillinger.Hostet i Stockholm
Dine data hostes i AWS eu-north-1. SeqOps AB er en svensk virksomhed.Beskyttet fra bunden
Krypteret under overførsel og i hvile, multifaktorgodkendelse, rollebaseret adgang og en revisionslog.
Planer, der vokser med din infrastruktur
Core
$79/md. ved årlig betaling
1 cloudkonto · 10 servere · 3 brugere
EdgeAnbefalet
$159/md. ved årlig betaling
3 cloudkonti · 20 servere · 5 brugere
Max
$319/md. ved årlig betaling
5 cloudkonti · 30 servere · ubegrænset antal brugere
Har du brug for mere end Max? Kontakt salg om Enterprise.
Spørgsmål, teams stiller, før de går i gang
Hvad scanner SeqOps?
Erstatter SeqOps Microsoft Defender eller min EDR?
Hvilken adgang har SeqOps brug for?
Kan jeg sætte det op selv uden en partner?
Hvor hurtigt ser jeg resultater?
Hvor bliver mine data opbevaret?
Hvordan fungerer den gratis prøveperiode?
Se, hvad der er eksponeret i din cloud og på dine servere
Start din gratis prøveperiode på 14 dage, og få de første resultater inden for 24 timer.