
Utilizamos cookies
Utilizamos cookies essenciais para o funcionamento deste site. Com o seu consentimento, gostaríamos também de utilizar cookies analíticos, para saber como o site é utilizado, e cookies funcionais, para o chat e os vídeos. Pode alterar a sua escolha a qualquer momento em «Cookie settings». Ler a nossa Política de Cookies
Gestão de agentes de servidor
Instale e gira o agente SeqOps em todos os servidores
Registe cada servidor Windows ou Linux e, depois, execute o comando de instalação com o respetivo token de registo de utilização única. Acompanhe cada agente de Registado a Saudável. O agente só precisa de HTTPS de saída.
- Teste gratuito de 14 dias
- Acesso só de leitura à cloud
- Primeiros resultados em 24 horas
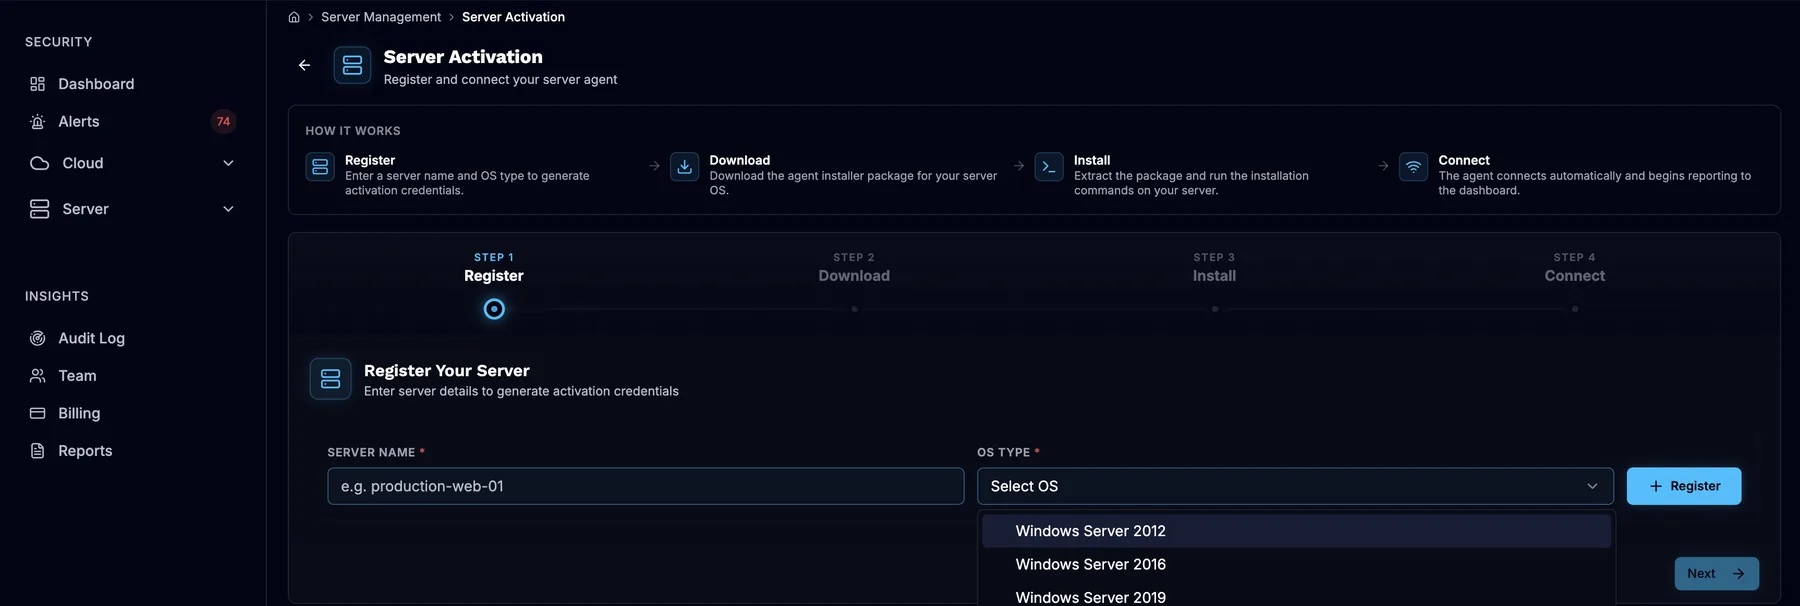
- Registar
- Transferir
- Instalar
- Ligar
Estado do agente
Só HTTPS de saída · sem portas de entrada
As falhas de cobertura começam nos agentes que não vê
Um servidor sem um agente a funcionar é um servidor que não está a ser analisado. Os agentes deixam de comunicar quando uma regra de firewall muda, um serviço para ou as credenciais estão erradas. Se ninguém der por isso, esse servidor desaparece silenciosamente dos resultados.
O SeqOps atribui um estado claro a cada agente. Vê quais os servidores que comunicam normalmente e quais precisam de atenção. Cada servidor é registado individualmente, com as suas próprias credenciais. Sabe sempre que registo pertence a que servidor.
Atualmente, a configuração é feita um servidor de cada vez. Isso torna o planeamento simples: verifique a capacidade, abra o HTTPS de saída e avance pelos servidores em lotes.
O que gere no SeqOps
- Registo de servidores em Server → Activation, com o tipo de sistema operativo
- Um Tenant ID, Server ID e token de registo únicos para cada servidor
- Pacotes do agente para Windows e Linux, transferidos a partir da entrada do servidor
- Dois serviços em cada servidor: o agente de servidor e um serviço de atualização
- Estado do agente, de Registado a Ligado e Saudável
- Uma lista de servidores com o estado de cada um
- Capacidade do plano, com uma vaga de agente por servidor monitorizado
- Desativação ou eliminação de servidores de que já não precisa
Três passos por servidor
Passo 1: Registe o servidor
Abra Server → Activation, introduza o nome do servidor e escolha o sistema operativo. Depois, copie o Tenant ID, o Server ID e o token de registo em View API Secrets.
Passo 2: Instale e aprovisione
Transfira o pacote do agente e instale os serviços. Execute o assistente de aprovisionamento com as credenciais do servidor. A ligação de transferência expira ao fim de cerca de 3 minutos, por isso transfira o pacote imediatamente antes de instalar.
Passo 3: Verifique o estado
Confirme que os dois serviços estão em execução e que o servidor aparece na sua lista de servidores. O agente passa de Registado a Ligado e Saudável. Os dados surgem em 24 horas (entre 6 e 24 horas).
O que obtém
Saiba que servidores estão cobertos
Cada agente tem um estado. Vê de relance quais os servidores que comunicam normalmente e quais deixaram de comunicar, e pode colmatar a falha.
Credenciais que não podem ser reutilizadas
Cada conjunto de credenciais só pode ser usado uma vez e é válido durante cerca de 7 dias. Registe os servidores pouco antes de os instalar, em lotes que consiga concluir nesse prazo.
Requisitos de rede simples
O agente só precisa de HTTPS de saída. Não há regras de entrada, nem portas de escuta abertas, nem credenciais cloud no servidor.
Controlo sobre a capacidade e o histórico
A desativação mantém o histórico do servidor, mas o servidor continua a ocupar a sua vaga. A eliminação liberta a vaga e pode remover o histórico, por isso exporte primeiro os relatórios.
Do que o agente precisa
Precisa de acesso de administrador ao servidor e de HTTPS de saída na porta 443, incluindo para o Amazon S3 para as transferências do agente. Nada se liga ao servidor a partir do exterior. Se o tráfego passar por um proxy, permita HTTPS para a plataforma SeqOps. O agente envia metadados de segurança para o SeqOps, alojado na AWS eu-north-1 (Estocolmo), com TLS em trânsito.
O agente acrescenta uma visão do que precisa de patches ou de reforço de segurança. Funciona em paralelo com a sua proteção de endpoints, EDR, MDR ou SIEM.
Visitar o Trust CenterPerguntas frequentes
Posso implementar o agente em muitos servidores de uma só vez?
E se o token de registo tiver expirado?
Porque é que o meu agente aparece offline?
O que acontece quando removo um servidor?
Quantos agentes inclui o meu plano?
Ler os guias
Relacionado na plataforma
- Análise de servidores
Detete vulnerabilidades em servidores Windows e Linux com um agente leve.
- Histórico de eventos
Um histórico de eventos de segurança da sua cloud e dos seus servidores, conservado consoante o plano.
Veja o que está exposto na sua cloud e nos seus servidores
Inicie o teste gratuito de 14 dias e obtenha os primeiros resultados em 24 horas.